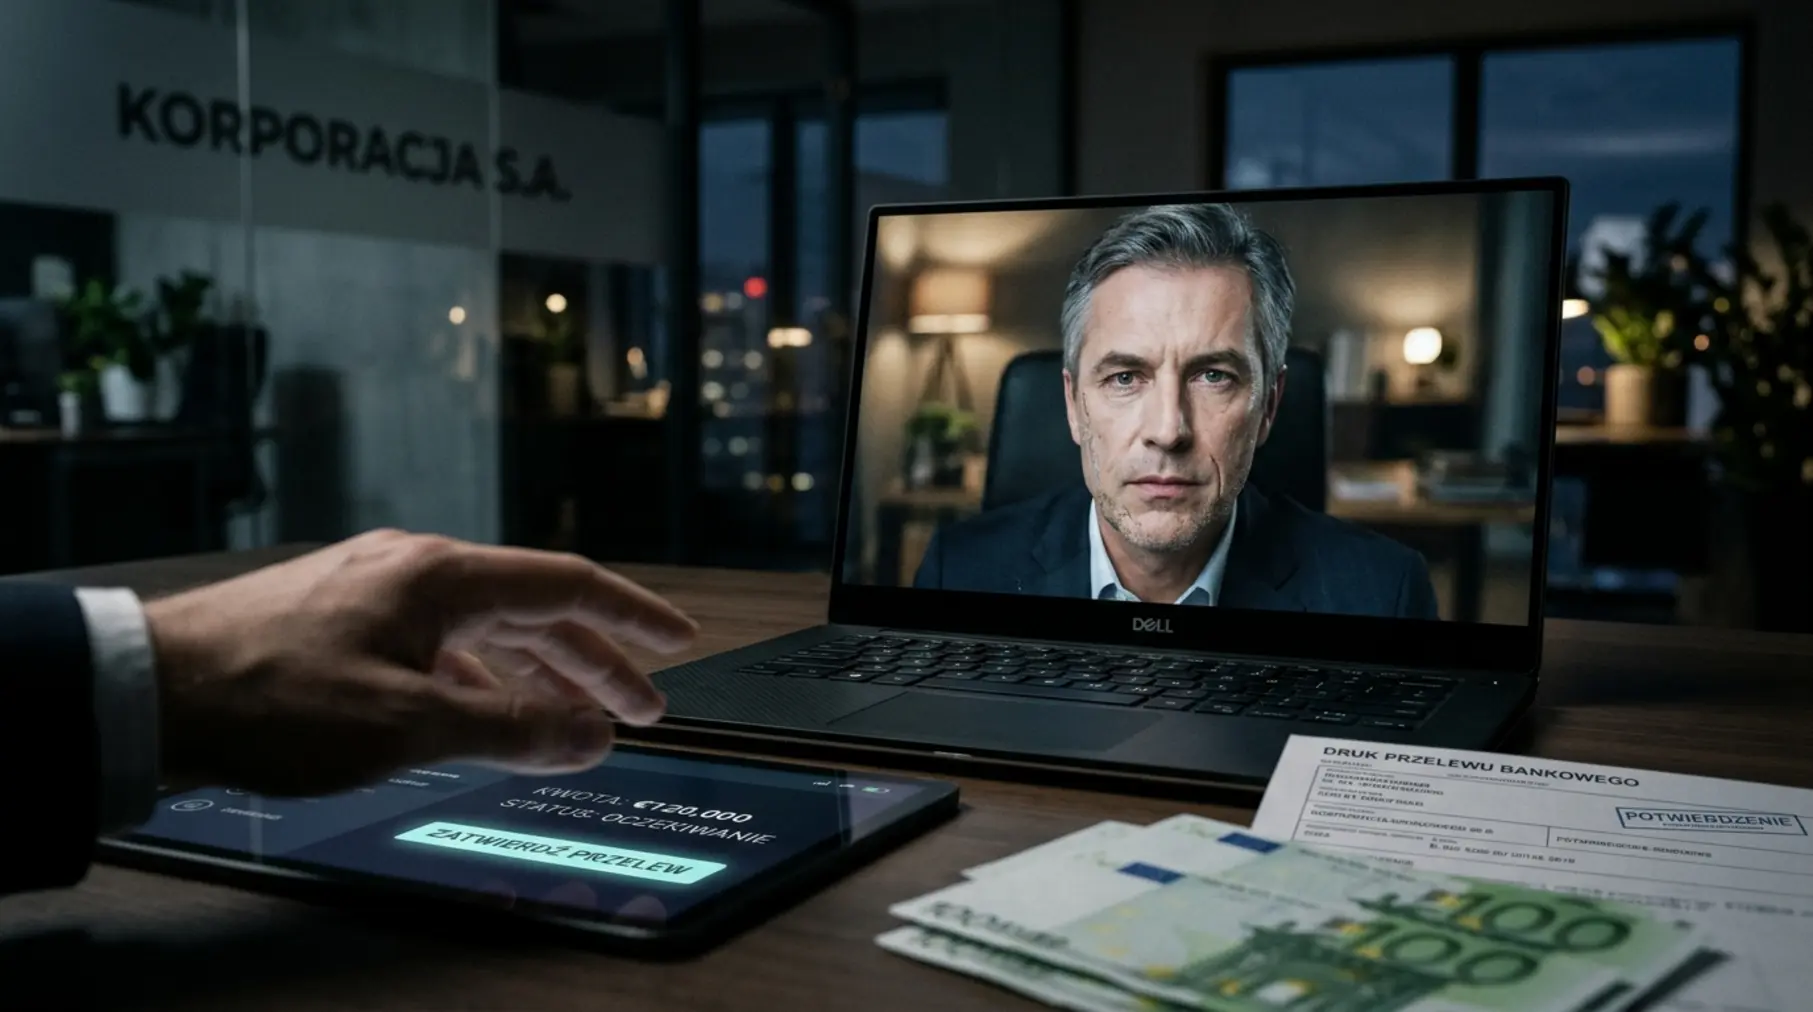
Wyobraź sobie sytuację, w której w piątkowe popołudnie dostajesz powiadomienie o pilnym spotkaniu na platformie Microsoft Teams od samego prezesa zarządu. Dołączasz do rozmowy, widzisz znajomą twarz, słyszysz charakterystyczny głos i łapiesz ten sam lekko zniecierpliwiony ton, co zwykle. Prezes informuje o tajnej akwizycji, wynegocjowanej w ostatniej chwili okazji rynkowej i prosi o natychmiastowe zatwierdzenie przelewu na kilkaset tysięcy złotych, omijając standardową ścieżkę biurokratyczną. Wykonujesz polecenie, czując, że właśnie uratowałeś kluczowy projekt firmy. Dopiero po weekendzie dowiadujesz się, że prawdziwy szef spędzał ten czas na żaglach bez dostępu do sieci, a pieniądze trafiły na konto przestępców na drugim końcu świata. To nie scenariusz filmu z gatunku cyber-fiction, ale realna rzeczywistość biznesowa, w której technologia deepfake staje się najgroźniejszym orężem cyberprzestępców.
Spis treści:
- Anatomia nowoczesnego oszustwa: Jak deepfake trafił do korporacyjnych sal konferencyjnych
- Anatomia ataku na MS Teams krok po kroku – socjotechnika w erze AI
- Porównanie tradycyjnego ataku CEO Fraud i wariantu z wykorzystaniem AI
- Jak zatrzymać cyfrowego klona? Procedury i technologie ochronne
- Budowanie odporności organizacji na zaawansowane cyberzagrożenia
- Często zadawane pytania (FAQ)
Anatomia nowoczesnego oszustwa: Jak deepfake trafił do korporacyjnych sal konferencyjnych
Przez całe lata cyberbezpieczeństwo w sektorze biznesowym opierało się na stosunkowo prostych założeniach. Uczono pracowników, by sprawdzali litery w adresach e-mail, szukali literówek w nagłówkach i nie klikali w podejrzane linki. Jednak rewolucja w dziedzinie generatywnej sztucznej inteligencji wywróciła te zasady do góry nogami. Dziś przestępcy nie muszą już wysyłać koślawych wiadomości z żądaniem przelewu. Mogą zadzwonić do pracownika na platformie Microsoft Teams, Zoom czy Google Meet, włączyć kamerę i porozmawiać z nim głosem i twarzą jego przełożonego. Współczesne bezpieczeństwo IT wymaga zupełnie nowego spojrzenia na autentyczność komunikacji wewnątrz firmy.
Technologia syntetyzowania obrazu i dźwięku, znana powszechnie jako deepfake, rozwija się w tempie wykładniczym. Coś, co jeszcze kilka lat temu wymagało potężnych serwerów, specjalistycznego oprogramowania i tygodni renderowania, dziś jest dostępne na wyciągnięcie ręki. Przestępcy wykorzystują algorytmy uczenia maszynowego do analizy nagrań wideo i dźwiękowych, które zarządy firm same chętnie publikują w sieci. Wystąpienia na konferencjach, wywiady prasowe, podcasty, czy nawet krótkie nagrania na platformie LinkedIn stają się darmowym materiałem treningowym dla sztucznej inteligencji.
Ewolucja CEO Fraud: Od fałszywego e-maila do cyfrowego klona
Zjawisko znane jako CEO Fraud lub Business Email Compromise (BEC) ewoluowało przez ostatnią dekadę. W klasycznym wariancie oszust podszywał się pod dyrektora generalnego za pomocą sfałszowanej domeny mailowej i wysyłał wiadomość do księgowego z prośbą o pilny płatność. Gdy firmy nauczyły się filtrować wiadomości i wdrożyły mechanizmy SPF, DKIM oraz DMARC, przestępcy przenieśli się na poziom rozmów telefonicznych, wykorzystując tak zwany vishing oraz klonowanie głosu.
Obecnie obserwujemy trzecią generację tego oszustwa, w której wykorzystuje się pełny przekaz audiowizualny w czasie rzeczywistym. Kluczem do sukcesu napastników jest przełamanie barier psychologicznych. Mózg człowieka jest ewolucyjnie przystosowany do tego, by ufać sygnałom wzrokowym i słuchowym. Jeśli widzimy znajomą twarz, słyszymy charakterystyczny tembr głosu, widząc jednocześnie mimikę odpowiadającą wypowiadanym słowom, nasz krytycyzm spada niemal do zera. Właśnie na tym zjawisku opiera się potęga ataku typu deepfake w biznesie.
Technologia stojąca za cyfrowym oszustwem – jak powstaje wideo w czasie rzeczywistym
Stworzenie cyfrowego klona do rozmowy na żywo wymaga zastosowania zaawansowanych sieci neuronowych, w tym modeli konwolucyjnych oraz generatywnych sieci współzawodniczących (GAN). Algorytmy te potrafią nakładać wygenerowaną twarz na obraz z kamery podstawionej osoby w czasie rzeczywistym z minimalnym opóźnieniem. Nakładka potrafi odwzorowywać mruganie oczu, ruch warg podsynchronizowany pod generowany dźwięk oraz naturalne ruchy głowy.
Równie istotnym elementem jest klonowanie głosu (Voice Cloning). Dziś wystarczy zaledwie kilkanaście sekund czystego nagrania głosu danej osoby, aby specjalistyczny model AI oparty na architekturze TTS (Text-to-Speech) był w stanie wygenerować dowolną wypowiedź z uwzględnieniem akcentu, intonacji oraz emocji. Przestępca pisze tekst na klawiaturze, a system w ułamku sekundy przekształca go na mowę brzmiącą identycznie jak głos prezesa. Podczas połączenia na MS Teams pracownik nie rozmawia więc z człowiekiem, lecz z zaawansowanym interfejsem sterowanym przez oszusta.
Anatomia ataku na MS Teams krok po kroku – socjotechnika w erze AI
Atak z wykorzystaniem deepfake na platformie komunikacyjnej nie zdarza się z dnia na dzień. Jest to skrupulatnie zaplanowana operacja cyberprzestępcza, przypominająca kampanie typu APT (Advanced Persistent Threat). Pierwszym etapem jest zawsze recon, czyli rozpoznanie. Przestępcy badają strukturę organizacyjną firmy, analizują powiązania biznesowe, szukają informacji o planowanych przejęciach lub fuzjach, a także prześwietlają profile pracowników w mediach społecznościowych, aby wytypować optymalny cel.
Gdy cel zostanie wybrany – najczęściej jest to pracownik działu finansowego, księgowości lub dyrektor operacyjny – napastnicy przechodzą do fazy przygotowania technicznego. Uzyskują dostęp do konta firmowego jednego z pracowników (np. poprzez credential stuffing lub phishing) albo tworzą konto na zewnętrznej domenie, która do złudzenia przypomina domenę organizacji. Następnie instalują oprogramowanie przechwytujące strumień wideo i audio w aplikacji do wideokonferencji.
Socjotechnika, presja czasu i iluzja autorytetu
Kiedy dochodzi do samej wideorozmowy, przestępcy wywierają potężną presję psychologiczną. Kluczowym elementem powodzenia ataku jest stwarzanie poczucia wyjątkowej pilności oraz konieczności zachowania bezwzględnej dyskrecji. Rzekomy prezes tłumaczy, że kwestia Dotyczy tajnych negocjacji handlowych, fuzji lub spłaty nagłego zadłużenia, które mogłoby zniszczyć reputację firmy, gdyby wyciekło do mediów.
W trakcie rozmowy sfałszowany przełożony kategorycznie zabrania konsultowania sprawy z kimkolwiek innym z zarządu czy działu prawnego. Presja czasu – na przykład wizja utraty kontraktu w ciągu godziny – wyłącza u ofiary analityczne myślenie. Pracownik, chcąc wykazać się lojalnością, profesjonalizmem i sprawnością działania pod presją, rezygnuje z weryfikacji procedur bezpieczeństwa i realizuje polecenie przelewu na podane konto techniczne.
Case study: Przypadek kradzieży 25 milionów dolarów z Hongkongu
Najbardziej spektakularnym i głośnym przykładem tego typu przestępstwa była spektakularna kradzież, do której doszło w korporacji w Hongkongu. Pracownik działu finansowego otrzymał wiadomość od rzekomego dyrektora finansowego z siedziby głównej w Wielkiej Brytanii. Początkowo pracownik miał wątpliwości co do autentyczności prośby, jednak przestępcy poszli o krok dalej i zorganizowali zbiorowe spotkanie wideo na platformie komunikacyjnej.
Gdy pracownik dołączył do wideokonferencji, zobaczył na ekranie nie tylko dyrektora finansowego, ale również kilku innych współpracowników, których znał ze zdjęć i wcześniejszych spotkań firmowych. Wszyscy uczestnicy spotkania – poza samą ofiarą – byli cyfrowymi klonami wygenerowanymi przez sztuczną inteligencję. Przekonany, że bierze udział w oficjalnej naradzie ścisłego kierownictwa, pracownik bez wahania zrealizował 15 przelewów na łączną kwotę 200 milionów dolarów hongkońskich (około 25 milionów dolarów amerykańskich). Oszustwo wyszło na jaw dopiero po kilku dniach, gdy pracownik skontaktował się z centralą za pośrednictwem oficjalnego kanału.
Porównanie tradycyjnego ataku CEO Fraud i wariantu z wykorzystaniem AI
Poniższa tabela przedstawia kluczowe różnice pomiędzy tradycyjnymi metodami wyłudzeń finansowych a nowoczesnymi atakami wykorzystującymi zaawansowane generatywne modele sztucznej inteligencji.
| Cecha ataku | Tradycyjny CEO Fraud (BEC) | Atak z użyciem Deepfake (AI) |
|---|---|---|
| Wektor ataku | Wiadomości e-mail, fałszywe faktury PDF, SMS. | Wideokonferencje (Teams, Zoom), rozmowy głosowe w czasie rzeczywistym. |
| Poziom wiarygodności | Średni do niskiego. Wymaga nieuwagi pracownika przy sprawdzaniu nagłówków maila. | Ekstremalnie wysoki. Wykorzystuje ludzkie zaufanie do obrazu wideo i głosu przełożonego. |
| Złożoność techniczna | Niska. Do przeprowadzenia wystarczy rejestracja podobnej domeny i szablon e-mail. | Wysoka. Wymaga zaawansowanych modeli AI, materiałów źródłowych i minipulacji strumieniem wideo. |
| Podatność na tradycyjne filtry | Niska. Bramki mailowe (SPAM, Antivirus) często wykrywają fałszywe domeny. | Bardzo wysoka. Połączenia wideo wewnątrz firmowych platform omijają filtry pocztowe. |
| Główny mechanizm manipulacji | Autorytet stanowiska, podszywanie się pod adres e-mail. | Wirtualna obecność, wieloosobowe spotkania AI, presja czasu w rozmowie na żywo. |
| Kluczowa metoda obrony | Filtry SPF/DKIM, sprawdzanie adresów nadawców. | Weryfikacja pozaoficjalna (Out-of-Band), hasła bezpieczeństwa, dwuinstancyjność płatności. |
Jak zatrzymać cyfrowego klona? Procedury i technologie ochronne
Obrona przed atakami z wykorzystaniem deepfake nie może opierać się wyłącznie na założeniu, że pracownicy samodzielnie rozpoznają fałszywy obraz lub głos. Choć nowoczesne algorytmy wykazują czasem drobne artefakty – takie jak nieregularne mruganie, dziwne rozmycia wokół krawędzi twarzy, nienaturalne wygładzenie skóry czy zniekształcenia dźwięku przy szybkiej mowie – to wraz z rozwojem technologii sygnały te stają się niezauważalne dla ludzkiego oka. Aby dowiedzieć się więcej o nowoczesnym podejściu do ochrony firmowych procesów, warto przeanalizować dedykowane rozwiązania w obszarze bezpieczeństwa cyfrowego.
Skuteczny system ochrony przed cyberoszustwami finansowymi opiera się na twardych procedurach organizacyjnych, które uniemożliwiają wypłatę środków nawet wtedy, gdy pracownik zostanie w pełni zmanipulowany przez cyfrowego klona prezesa.
Zasada dwóch par oczu i sztywne limity transakcyjne
Podstawowym filarem bezpieczeństwa finansowego w każdej organizacji powinna być zasada czterech oczu (Two-Man Rule). Żaden przelew finansowy przekraczający określony prag kwotowy – na przykład 20 000 złotych – nie powinien być realizowany przez jedną osobę, niezależnie od tego, kto wydał takie polecenie. Zatwierdzenie transakcji w systemie bankowości elektronicznej musi wymagać autoryzacji drugiego uprawnionego pracownika lub członka zarządu.
Dodatkowo w organizacji należy wprowadzić bezwzględne limity transakcyjne. Przelewy natychmiastowe, przelewy na zagraniczne konta bankowe czy modyfikacje rachunków stałych dostawców muszą posiadać sztywne ograniczenia kwotowe. Zmiana tych limitów powinna wymagać sformalizowanej procedury, która trwa minimum 24 godziny i wymaga zatwierdzenia przez dział audytu lub kontrolingu.
Pozaoficjalny kanał weryfikacji (Out-of-Band) oraz bezpieczne frazy kontrolne
Kolejnym kluczowym elementem jest wdrożenie obowiązku weryfikacji dyspozycji za pomocą drugiego, niezależnego kanału komunikacji (Out-of-Band Verification). Jeśli pracownik otrzyma polecenie wykonania nietypowego lub pilnego przelewu podczas spotkania na MS Teams, ma kategoryczny obowiązek rozłączenia się i zweryfikowania tej prośby w inny sposób. Weryfikacja taka nie może polegać na odpisaniu na ten sam czat czy oddzwonieniu na numer, z którego nadeszło zaproszenie.
Pracownik powinien wykonać połączenie telefoniczne na oficjalny, znany wcześniej numer komórkowy przełożonego, skontaktować się z jego sekretariatem lub wysłać wiadomość szyfrowanym komunikatorem używanym wewnętrznie. Często w firmach stosuje się również tak zwane słowa klucze lub hasła bezpieczeństwa. Są to nieformalne, ustałane ustnie podczas bezpośrednich spotkań frazy, o które pracownik prosi przełożonego w przypadku wątpliwości co do autentyczności polecenia.
Bezpieczeństwo organizacji w erze sztucznej inteligencji nie zależy od tego, jak doskonałe technologie wdrożymy, ale od tego, jak bezwzględnie nasi pracownicy przestrzegają procedur weryfikacji w sytuacjach wywierania na nich presji czasu.
Budowanie odporności organizacji na zaawansowane cyberzagrożenia
Żadna procedura ani rozwiązanie technologiczne nie zadziała prawidłowo, jeśli w firmie panuje kultura ślepego posłuszeństwa i strachu przed przełożonymi. Jeśli pracownicy boją się kwestionować polecenia prezesa z obawy przed wyciągnięciem wobec nich konsekwencji służbowych, przestępcy z łatwością wykorzystają ten fakt. W nowoczesnym przedsiębiorstwie należy budować atmosferę, w której czujność, asertywność i skrupulatne sprawdzanie procedur są nagradzane, a nie traktowane jako objaw braku zaufania.
Warto przeprowadzać regularne kontrolowane symulacje ataków socjotechnicznych, obejmujące nie tylko klasyczny phishing mailowy, ale również próby kontaktu głosowego czy fałszywe zaproszenia na wideokonferencje. Szkolenia z zakresu awareness powinny pokazywać realne przykłady nagrań deepfake, uświadamiając zespołom finansowym i kadrowym, jak łatwo dać się wprowadzić w błąd. Kompleksowa usługa audytorska i profesjonalne wsparcie w zakresie bezpieczeństwa systemów pozwalają uchronić firmę przed wielomilionowymi stratami finansowymi oraz utratą reputacji rynkowej.
Równie istotne jest wdrażanie zaawansowanych mechanizmów technicznych w samej infrastrukturze IT. Należą do nich między innymi dwuskładnikowa autentykacja (2FA/MFA) oparta na sprzętowych kluczach bezpieczeństwa (np. YubiKey), ograniczenie możliwości dołączania anonimowych użytkowników do firmowych spotkań na platformie MS Teams oraz stosowanie systemów DLP (Data Loss Prevention) chroniących przed wyciekiem poufnych danych finansowych.
Często zadawane pytania (FAQ)
1. Czy darmowe komunikatory są bardziej narażone na ataki deepfake niż MS Teams?
Sam mechanizm generowania obrazu i dźwięku przez sztuczną inteligencję działa niezależnie od platformy komunikacyjnej. Jednak profesjonalne systemy, takie jak Microsoft Teams połączone z usługami Azure Active Directory i odpowiednio skonfigurowanymi polisami bezpieczeństwa, pozwalają na lepszą kontrolę tożsamości użytkowników dołączających do spotkań. W darmowych aplikacjach łatwiej stworzyć fałszywe konto, które na pierwszy rzut oka nie różni się od konta firmowego.
2. Co powinien zrobić pracownik, gdy podejrzewa, że rozmawia z cyfrowym klonem?
Przede wszystkim nie należy ulegać presji czasu ani emocjom. Pracownik powinien zadać pytanie kontrolne, na które odpowiedź zna tylko prawdziwy przełożony (np. odwołać się do prywatnej rozmowy lub ustalonego wcześniej hasła). Jeśli wątpliwości nie zostaną rozwiane, należy natychmiast zakończyć połączenie i zweryfikować tożsamość rozmówcy za pomocą innego kanału komunikacji (np. dzwoniąc na zweryfikowany numer telefonu prywatnego lub służbowego).
3. Jakie są główne sygnały ostrzegawcze świadczące o tym, że wideo to deepfake?
Do najczęstszych objawów należą: sztuczne lub nienaturalne mruganie oczami, rozmycia krawędzi twarzy przy szybkich ruchach głowy, brak dopasowania mowy do ruchów warg (desynchronizacja audio-wideo), brak naturalnych cieni na twarzy, nietypowe zniekształcenia głosu przypominające metaliczny pogłos oraz sztywna, nienaturalna postawa ciała.
4. Czy ubezpieczenie cybernetyczne (Cyber Insurance) pokrywa straty wywołane przez oszustwo deepfake?
To zależy od szczegółowych warunków polisy. Wiele klasycznych polis cybernetycznych wyłącza odpowiedzialność w sytuacjach, gdy doszło do dobrowolnego przelewu środków przez pracownika w wyniku manipulacji socjotechnicznej (tzw. Social Engineering Fraud). Aby ubezpieczenie zadziałało, firma musi często udowodnić, że posiadała i bezwzględnie stosowała określone procedury weryfikacyjne.
5. Jak wdrożyć zasadę weryfikacji pozaoficjalnej w małej firmie bez rozbudowanego działu IT?
Wdrażanie procedur bezpieczeństwa nie wymaga ogromnych budżetów. Wystarczy wprowadzić pisemną zasadę, że żaden przelew powyżej ustalonej kwoty nie może zostać zrealizowany bez potwierdzenia telefonicznego lub osobistego. Warto również ustalić proste, tajne hasło słowne, które przełożony musi podać podczas zlecania pilnych płatności poza standardowym systemem obiegu dokumentów.
Ochrona przedsiębiorstwa przed nowoczesnymi zagrożeniami opartymi na sztucznej inteligencji wymaga połączenia nowoczesnych technologii z tradycyjnymi, niezniszczalnymi procedurami weryfikacji. Zapraszamy do odwiedzenia strony głównej Nexus Group, aby dowiedzieć się więcej o tym, jak skutecznie zabezpieczyć swoją organizację przed cyberprzestępczością. W przypadku pytań lub konieczności przeprowadzenia audytu bezpieczeństwa, prosimy o kontakt pod numerem telefonu: +48 88 12 13 206.
