Wyobraź sobie sytuację, w której na Twój telefon przychodzi wiadomość SMS z informacją o przysługującym Ci zwrocie środków z Narodowego Funduszu Zdrowia za nieodebrane świadczenia medyczne lub nadpłatę za przesłane recepty. Dla wielu z nas brzmi to jak miła niespodzianka, szczególnie w dobie rosnących kosztów życia i codziennych wydatków na zdrowie. Niestety, w rzeczywistości jest to starannie zastawiona pułapka cyfrowa, która może doprowadzić do całkowitego wyczyszczenia Twojego konta bankowego. Cyberprzestępcy bezustannie szukają nowych sposobów na wyłudzanie oszczędności, a instytucje zaufania publicznego, takie jak NFZ czy ZUS, stanowią dla nich idealną przykrywkę. W poniższym artykule szczegółowo analizujemy, jak wygląda współczesny phishing wykorzystujący motyw refundacji medycznej, dlaczego tak łatwo wpaść w tę pułapkę oraz jakie konkretne kroki podjąć, aby skutecznie zabezpieczyć swoje finanse i dane osobowe.
Spis treści:
- Jak działa oszustwo na refundację NFZ?
- Anatomia fałszywej wiadomości SMS i wiadomości e-mail
- Psychologiczne pułapki oszustów
- Prawdziwy NFZ a cyberprzestępcy – jak odróżnić prawdę od fikcji?
- Jakich danych Narodowy Fundusz Zdrowia nigdy od Ciebie nie zażąda?
- Zestawienie: Prawdziwy NFZ vs Oszuści
- Kiedy zapala się czerwona lampka? Karty płatnicze i fałszywe bramki
- Podstawione panele do logowania i fałszywe bramki płatnicze
- Gdzie naprawdę sprawdzić swoje świadczenia? Oficjalne kanały NFZ
- Często zadawane pytania (FAQ) – refundacje NFZ i ochrona danych
Jak działa oszustwo na refundację NFZ?
Oszustwo na tak zwaną refundację z NFZ to klasyczna, lecz niezwykle dopracowana odmiana cyberataku, w którym przestępcy wykorzystują wizerunek znanej instytucji państwowej. Schemat ten opiera się na masowym wysyłaniu wiadomości tekstowych SMS oraz wiadomości e-mail do losowych odbiorców. Treść jest sformułowana w taki sposób, aby wzbudzić natychmiastowe zainteresowanie oraz przekonać ofiarę, że czekają na nią należne środki finansowe. W wiadomości najczęściej pojawia się kwota refundacji, która opiewa na kilkadziesiąt lub kilkaset złotych. Jest to kwota na tyle realna, że nie wzbudza natychmiastowych podejrzeń, a jednocześnie na tyle atrakcyjna, by skłonić odbiorcę do szybkiego działania.
Głównym celem cyberprzestępców jest skłonienie odbiorcy do kliknięcia w zamieszczony w wiadomości odnośnik internetowy. Link ten nie prowadzi jednak do oficjalnego serwisu rządowego ani do platformy Internetowego Konta Pacjenta, lecz na doskonale przygotowaną, fałszywą stronę www. Strona ta pod względem wizualnym do złudzenia przypomina oficjalne portale rządowe, zawiera logotypy NFZ, godło państwowe oraz odpowiednio dobraną kolorystykę. To właśnie w tym miejscu rozpoczyna się kluczowy etap ataku, jakim jest wyłudzenie wrażliwych danych. Gdy użytkownik wejdzie na stronę, zostaje poproszony o weryfikację swojej tożsamości poprzez podanie danych osobowych, numeru PESEL, a następnie o wybranie metody wypłaty środków. W tym miejscu pojawiają się opcje logowania do bankowości elektronicznej lub formularz wprowadzania danych karty płatniczej.
Warto pamiętać, że tego typu działania są stałym elementem krajobrazu zagrożeń cyfrowych. Przeanalizowanie tego, jak działają phishing i fałszywe płatności, pozwala uświadomić sobie, że oszuści nie szukają skomplikowanych luk w systemach informatycznych banków, lecz celują w najsłabsze ogniwo cyfrowego ekosystemu – ludzką nieuwagę i zaufanie do znanych marek oraz urzędów.
Anatomia fałszywej wiadomości SMS i wiadomości e-mail
Aby skutecznie chronić się przed wyłudzeniem, warto szczegółowo przyjrzeć się konstrukcji wiadomości wysyłanych przez przestępców. Fałszywy SMS zazwyczaj przybiera formę krótkiego, zwięzłego komunikatu. Oto przykłady treści, z jakimi można się spotkać:
- NFZ: Masz nieodebraną refundację w wysokości 184,50 zł za nadpłacone leki. Odbierz środki przechodząc na stronę: https://nfz-zwrot-refundacja.com
- Ministerstwo Zdrowia / NFZ: Zatwierdzono zwrot kosztów leczenia za ostatni kwartał. Wymagane potwierdzenie numeru konta w ciągu 24h: https://efaktura-nfz.pl/odbierz
- Uwaga: Wycofanie leku z rynku. Przysługuje Ci rekompensata finansowa od NFZ. Kliknij w link, aby złożyć wniosek wypłaty.
Warto zwrócić uwagę na element nadawcy wiadomości. Przestępcy bardzo często korzystają ze techniki zwanej SMS spoofingiem. Polega ona na fałszowaniu nagłówka nadawcy, w efekcie czego wiadomość wyświetla się w telefonie jako pochodząca od nadawcy o nazwie NFZ, Pacjent, czy Portal GOV. Dla nieświadomego użytkownika jest to potężny dowód autentyczności, ponieważ wiadomość może trafić do tego samego wątku na telefonie, w którym wcześniej znajdowały się prawdziwe powiadomienia o e-receptach czy wizytach u lekarza.
Z kolei wiadomości e-mail bywają znacznie bardziej rozbudowane. Zawierają oficjalnie brzmiące nagłówki, stopki z danymi kontaktowymi oddziałów wojewódzkich NFZ, a nawet fałszywe podpisy cyfrowe. Do wiadomości e-mail oszuści niekiedy dołączają załączniki w formacie PDF lub ARCHIWUM ZIP, które rzekomo stanowią decyzję administracyjną o przyznaniu refundacji. W rzeczywistości otwarcie takiego załącznika może skutkować zainstalowaniem na komputerze lub telefonie złośliwego oprogramowania typu Trojan bankowy.
Psychologiczne pułapki oszustów
Co sprawia, że inteligentne i rozsądne osoby dają się nabrać na tego rodzaju oszustwa? Odpowiedź leży w psychologii i tak zwanej socjotechnice. Cyberprzestępcy celowo wykorzystują konkretne wyzwalacze emocjonalne, które paraliżują krytyczne myślenie ofiary. Najważniejsze z nich to:
- Autorytet instytucji: Narodowy Fundusz Zdrowia kojarzy się z oficjalnym organem państwowym. Zazwyczaj jesteśmy nauczeni ufać komunikatom płynącym z urzędów i traktować je z należytą powagą.
- Presja czasu: Wiadomości niemal zawsze zawierają sformułowania narzucające pośpiech, np. Link wygasa za 12 godzin, Odbierz środki do końca dnia, Wniosek wymaga natychmiastowej weryfikacji. Tworzy to sztuczne poczucie zagrożenia utraty pieniędzy, co skłania do działania pod wpływem impulsu.
- Chciwość i ciekawość: Wizja bezwysiłkowego otrzymania dodatkowych pieniędzy aktywuje w mózgu ośrodek nagrody. Chęć szybkiego zyskania kwoty kilkuset złotych skutecznie przesłania sygnały ostrzegawcze.
- Strach przed konsekwencjami: Niektóre warianty oszustwa sugerują, że brak reakcji doprowadzi do przepadku środków lub nałożenia kary administracyjnej za nieodebranie dokumentacji.
Oszuści cyfrowi nie atakują zabezpieczeń systemów bankowych – oni hackują ludzkie emocje. Presja czasu połączona z autorytetem państwowej instytucji to najskuteczniejsza mieszanka wybuchowa w rękach cyberprzestępców.
Prawdziwy NFZ a cyberprzestępcy – jak odróżnić prawdę od fikcji?
Aby skutecznie obronić się przed wyłudzeniem, musimy bezwzględnie zrozumieć, w jaki sposób w rzeczywistości działa Narodowy Fundusz Zdrowia oraz jakie procedury obowiązują przy rozliczeniach finansowych z pacjentami. NFZ jest państwową jednostką organizacyjną i wszelkie procesy finansowe podlegają w niej rygorystycznym przepisom prawa budżetowego i procedurom administracyjnym.
Przede wszystkim Narodowy Fundusz Zdrowia nigdy nie wypłaca refundacji ani zwrotów pieniędzy na podstawie kliknięcia w link przesłany w wiadomości SMS. Jeśli pacjentowi przysługuje jakikolwiek zwrot środków (na przykład z tytułu błędnie pobranej opłaty lub rozliczenia świadczeń za granicą), cała procedura odbywa się drogową formalną. Wymaga ona złożenia oficjalnego wniosku, zweryfikowania dokumentacji medycznej oraz podania numeru rachunku bankowego w sposób bezpieczny – tradycyjnie na pismie, poprzez platformę ePUAP lub bezpośrednio w placówce oddziału wojewódzkiego.
Również w obszarze masowych akcji organizowanych przez państwo, wszelkie informacje na temat kampaniach phishingowych wyraźnie wskazują, że żadna oficjalna instytucja państwowa nie korzysta z pośredników płatności takich jak PayU, Przelewy24, Blue Media czy szybkie przelewy do realizowania zwrotów pieniędzy dla obywateli.
Jakich danych Narodowy Fundusz Zdrowia nigdy od Ciebie nie zażąda?
Świadomość tego, jakich informacji urzędy nigdy nie wyciągają od obywateli poprzez kanały elektroniczne, stanowi niezawodną tarczę ochronną. Poniżej znajduje się lista danych, których podania NIGDY nie zażąda od Ciebie prawdziwy przedstawiciel NFZ ani żaden oficjalny serwis rządowy:
- Pełny 16-cyfrowy numer karty płatniczej lub debetowej.
- Kod CVV2 / CVC2 (trzycyfrowy kod drukowany na odwrocie karty płatniczej).
- Data ważności karty płatniczej.
- Login oraz hasło do Twojej bankowości internetowej lub mobilnej.
- Kod autoryzacyjny SMS nadesłany z Twojego banku w celu zatwierdzenia transakcji.
- Kod BLIK podawany w celu odebrania przelewu (kod BLIK służy wyłącznie do realizowania płatności lub wypłaty z bankomatu, a nie do przyjmowania środków).
- Pin do aplikacji bankowej.
Jeśli na jakiejkolwiek stronie internetowej po kliknięciu w link zobaczysz prośbę o podanie powyższych danych w celu odebrania refundacji z NFZ, możesz mieć stuprocentową pewność, że przebywasz na stronie stworzonej przez przestępców.
Zestawienie: Prawdziwy NFZ vs Oszuści
Poniższa tabela zbiera kluczowe różnice pomiędzy oficjalną komunikacją prowadzoną przez Narodowy Fundusz Zdrowia a działaniami cyberprzestępców próbujących wyłudzić środki.
| Cecha komunikatu | Oficjalne działania NFZ | Działania cyberprzestępców (Phishing) |
|---|---|---|
| Kanał kontaktu | Oficjalny list polecony, profil w IKP, portal ePUAP, wizyta w oddziale. | SMS z niesprawdzonych numerów, nieautoryzowane e-maile, komunikatory. |
| Wymagane działanie | Złożenie pisemnego wniosku lub zalogowanie przez Profil Zaufany. | Kliknięcie w podany link i natychmiastowe podanie danych karty lub loginu. |
| Metoda wypłaty | Przelew tradycyjny na zweryfikowane konto bankowe podane we wniosku. | Żądanie podania danych karty płatniczej lub logowania do bankowości online. |
| Adres strony www | Domena gov.pl (np. nfz.gov.pl, pacjent.gov.pl). | Domeny sugerujące NFZ (np. nfz-zwrot24.pl, refundacja-gov.com.pl). |
| Presja czasu | Terminy wynikające z Kodeksu Postępowania Administracyjnego (np. 14 lub 30 dni). | Skrajna presja czasu: 24 godziny, parę minut, groźba przepadku środków. |
Kiedy zapala się czerwona lampka? Karty płatnicze i fałszywe bramki
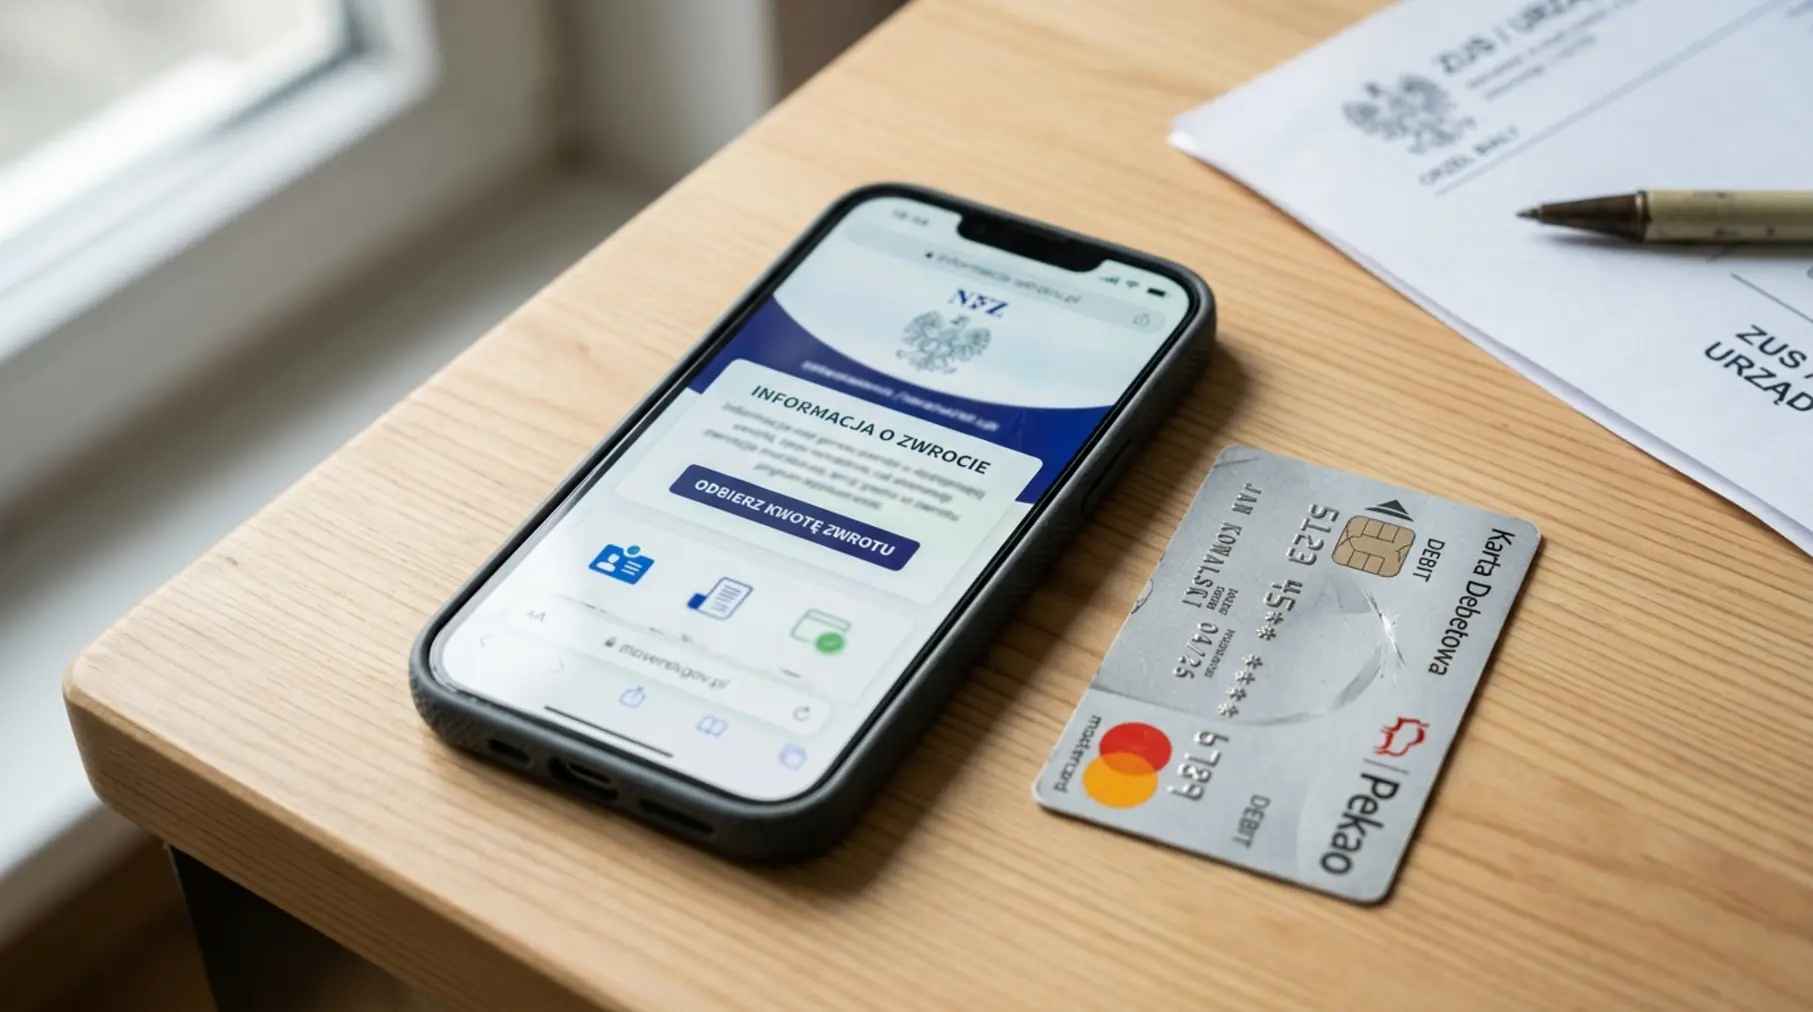
Kluczowy moment każdego ataku phishingowego następuje na stronie docelowej. Gdy klikniesz w link nadesłany w wiadomości SMS, Twoja przeglądarka otwiera witrynę, która ma imitować oficjalny portal medyczny lub platformę rządową. Na pierwszym planie zobaczysz komunikat potwierdzający kwotę refundacji oraz przycisk pozwalający na jej odebranie. Najczęściej po kliknięciu przycisku Odbierz zwrot następuje przekierowanie do ekranu wyboru metody płatności.
W tym miejscu cyberprzestępcy stosują dwa główne warianty wyłudzenia. Pierwszy z nich opiera się na podstawionej bramce płatności kartą. Pojawia się formularz, w którym użytkownik ma wprowadzić numer karty, imię i nazwisko właściciela, datę ważności oraz kod CVV. Aby uwiarygodnić ten proces, przestępcy twierdzą, że wprowadzenie karty jest konieczne do zaksięgowania mikroprzelewu weryfikacyjnego (np. na kwotę 1 zł), który rzekomo potwierdzi tożsamość odbiorcy. Jest to całkowite kłamstwo. W rzeczywistości podanie tych danych daje przestępcom pełen dostęp do obciążania Twojej karty dowolnymi kwotami lub dodania jej do cyfrowego portfela (np. Google Pay lub Apple Pay) na urządzeniu oszusta.
Drugi wariant polega na przekierowaniu na fałszywy panel logowania do bankowości internetowej. Zobaczysz listę najpopularniejszych banków w Polsce. Po kliknięciu w logo swojego banku trafiasz na stronę logowania, która wygląda identycznie jak prawdziwy portal bankowy. Wprowadzając tam swój login i hasło, przekazujesz je w czasie rzeczywistym przestępcom, którzy równolegle logują się na Twoje prawdziwe konto bankowe i próbują zlecić przelew wychodzący lub ustanowić zaufany odbiornik.
Podstawione panele do logowania i fałszywe bramki płatnicze
Techniczne zaawansowanie fałszywych bramek płatniczych w ostatnich latach znacząco wzrosło. Przestępcy stosują tak zwane skrypty phishingowe działające w czasie rzeczywistym. Co to oznacza w praktyce? Kiedy wpisujesz login i hasło na fałszywej stronie, automat przestępców w tle wysyła te dane do prawdziwego banku. Prawdziwy bank generuje wówczas powiadomienie PUSH na Twoim telefonie lub wysyła wiadomość SMS z kodem autoryzacyjnym. Fałszywa strona natychmiast wyświetla okno z prośbą o wpisanie tego kodu SMS. Jeśli nie przeczytasz uważnie treści SMS-a z banku i wpiszesz kod na fałszywej stronie, przestępcy potajemnie zatwierdzą przelew czyszczący Twoje konto z oszczędności.
Zjawisko to jest powszechne i bezpośrednio związane z szerokim zjawiskiem phishingu i wyłudzeń finansowych w przestrzeni internetowej. Dlatego tak istotne jest dokładne czytanie treści wiadomości SMS otrzymywanych z banku. Zamiast Czytasz: Kod do weryfikacji refundacji, w wiadomości z banku znajduje się tekst: Autoryzacja przelewu na kwotę 5000 zł do odbiorcy X. Nieuwaga na tym etapie kosztuje oszczędności całego życia.
Gdzie naprawdę sprawdzić swoje świadczenia? Oficjalne kanały NFZ
Jeśli otrzymałeś wiadomość o zwrocie pieniędzy z NFZ i zastanawiasz się, czy wiadomość ta może być prawdziwa, nie klikaj w żaden link. Zamiast tego skorzystaj z oficjalnych, bezpiecznych kanałów komunikacji, które dają gwarancję pełnego bezpieczeństwa danych.
Podstawowym miejscem, w którym każdy obywatel może zweryfikować swoje statusy medyczne, e-recepty, e-skierowania oraz ewentualne rozliczenia, jest Internetowe Konto Pacjenta (IKP) dostępne pod adresem pacjent.gov.pl oraz w bezpłatnej aplikacji mobilnej mojeIKP. Logowanie do tego serwisu odbywa się wyłącznie poprzez bezpieczny Węzeł Krajowy (Profil Zaufany, aplikację mObywatel, bankość elektroniczną lub e-Dowód). Tam w zakładce Medycyna lub Moje konto znajdziesz wszelkie oficjalne komunikaty kierowane bezpośrednio do Ciebie.
Oto zestawienie oficjalnych dróg weryfikacji informacji dotyczących świadczeń zdrowotnych:
- Telefoniczna Informacja Pacjenta: Bezpłatny, całodobowy numer infolinii NFZ: 800 190 590. Konsultanci odpowiedzą na pytania dotyczące Twoich praw i rozliczeń.
- Oficjalne portale internetowe: Strony z końcówką domeny gov.pl – w szczególności nfz.gov.pl oraz pacjent.gov.pl. Zawsze sprawdzaj pisownię adresu w pasku przeglądarki.
- Osobiście w Oddziale Wojewódzkim NFZ: Wizyta w sali obsługi klientów najbliższego oddziału Funduszu.
Co należy zrobić, jeśli przez pomyłkę kliknąłeś w link lub podałeś swoje dane na fałszywej stronie? Czas reakcji ma tutaj kluczowe znaczenie. Należy wykonać natychmiast następujące kroki:
- Jeśli podałeś dane karty płatniczej – niezwłocznie skontaktuj się z bankiem wydawcą karty i zablokuj ją. Możesz to zrobić przez aplikację mobilną lub infolinię banku.
- Jeśli wpisałeś dane logowania do bankowości online – natychmiast zmień hasło do konta z innego, bezpiecznego urządzenia oraz skontaktuj się z infolinią banku w celu zablokowania dostępu do kanałów elektronicznych.
- Zgłoś incydent do zespołu CERT Polska. Możesz to zrobić wysyłając podejrzany SMS na bezpłatny numer 8080 lub wypełniając formularz na stronie incydent.cert.pl.
- Zgłoś sprawę na najbliższym komisariacie Policji, jeśli doszło do kradzieży środków finansowych.
Często zadawane pytania (FAQ) – refundacje NFZ i ochrona danych
Poniżej przedstawiamy odpowiedzi na najczęściej zadawane pytania dotyczące fałszywych wiadomości o refundacjach medycznych oraz sposobów bezpiecznego korzystania z usług cyfrowych.
Czy Narodowy Fundusz Zdrowia kiedykolwiek wysyła wiadomości SMS do pacjentów?
Tak, NFZ oraz Ministerstwo Zdrowia wysyłają wiadomości SMS do pacjentów, ale mają one wyłącznie charakter informacyjny lub przypominający. Mogą to być powiadomienia o wystawieniu e-recepty (zawierające 4-cyfrowy kod), przypomnienia o nadchodzącej wizycie u lekarza lub powiadomienia o skierowaniu do sanatorium. Zapamiętaj jednak kluczową zasadę: oficjalne SMS-y od NFZ nigdy nie zawierają linków do zewnętrznych stron internetowych z prośbą o dokonywanie wpłat lub podawanie danych w celu odbioru pieniędzy.
Co zrobić, jeśli kliknąłem w link z wiadomości o refundacji NFZ, ale nie podałem żadnych danych?
Samo kliknięcie w link zazwyczaj nie prowadzi od razu do utraty pieniędzy z konta, ale stwarza ryzyko. Przestępcy mogą w ten sposób potwierdzić, że Twój numer telefonu jest aktywny, lub próbować pobrać niebezpieczne oprogramowanie. W takiej sytuacji niezwłocznie zamknij okno przeglądarki, wyczyść pamięć podręczną i pliki cookies w telefonie oraz przeskanuj urządzenie sprawdzonym programem antywirusowym. Nie wpisuj żadnych danych i nie pobieraj plików oferowanych przez tę stronę.
Podałem dane karty płatniczej na fałszywej stronie NFZ. Jakie kroki muszę natychmiast podjąć?
Musisz działać błyskawicznie. Zaloguj się do swojej aplikacji bankowej z bezpiecznego urządzenia i zastrzeż/zablokuj kartę płatniczą. Jeśli nie masz dostępu do aplikacji, natychmiast zadzwoń na infolinię swojego banku lub skorzystaj z ogólnopolskiego systemu zastrzegania kart pod numerem (+48) 828 828 828. Zgłoś również bankowi nieautoryzowaną transakcję, jeśli środki zostały już pobrane z konta, i powiadom organa ścigania.
Jak mogę zgłosić podejrzaną wiadomość SMS o refundacji z NFZ?
Każdą podejrzaną wiadomość SMS zawierającą link wyłudzający dane należy przekazać bezpośrednio do analityków CERT Polska. W tym celu skorzystaj z funkcji Przekaż (Forward) w swoim telefonie i wyślij treść wiadomości na bezpłatny, ogólnokrajowy numer 8080. Zgłoszenia te pozwalają na szybkie blokowanie złośliwych domen internetowych i chronią innych użytkowników sieci przed oszustwem.
Czy zwrot środków z NFZ może kiedykolwiek nastąpić bezpośrednio na kartę płatniczą?
Nie. Narodowy Fundusz Zdrowia jako jednostka sektora finansów publicznych nie realizuje zwrotów ani refundacji środków bezpośrednio na karty płatnicze obywateli. Wszelkie rozliczenia finansowe z pacjentami odbywają się przelewem bankowym na rachunek podany formalnie w dokumentacji lub przekazem pocztowym. Prośba o podanie danych karty w celu przyjęcia przelewu jest zawsze próbą oszustwa.
Podsumowując, zachowanie czujności, weryfikowanie nadawców wiadomości oraz unikanie pośpiechu przy podejmowaniu decyzji finansowych w sieci to podstawowe zasady bezpiecznego poruszania się w świecie cyfrowym. Jeżeli chcesz dowiedzieć się więcej o nowoczesnych metodach ochrony przed zagrożeniami internetowymi, skonsultować bezpieczeństwo infrastruktury w Twojej firmie lub uzyskać fachowe wsparcie z zakresu cyberbezpieczeństwa, odwiedź stronę główną Nexus Group i skontaktuj się z naszymi ekspertami pod numerem telefonu: +48 88 12 13 206.
