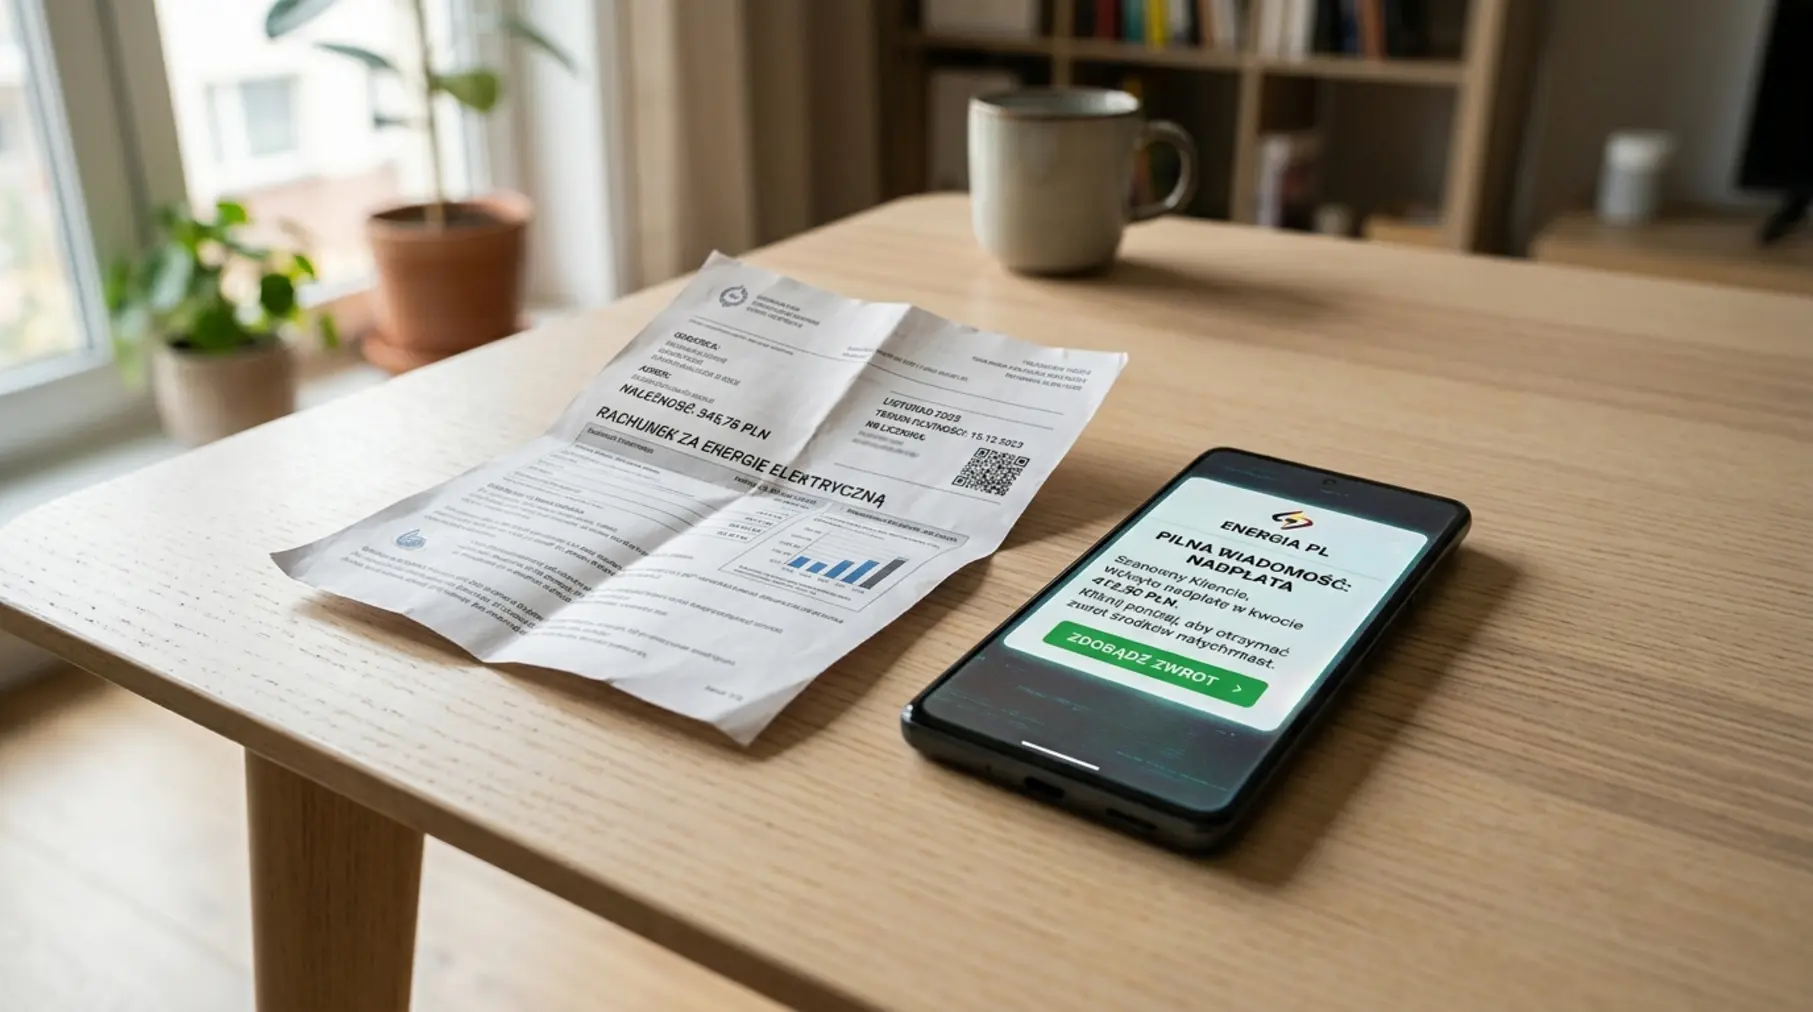
Wyobraź sobie sytuację, w której podczas codziennych obowiązków na Twój telefon przychodzi powiadomienie SMS od dostawcy energii elektrycznej z informacją, że Twój ostatni rachunek za prąd został naliczony dwukrotnie. Wiadomość brzmi wiarygodnie, zawiera kwotę rzekomej nadpłaty oraz proste rozwiązanie: kliknij w podany link, aby szybko odebrać należny zwrot pieniędzy bezpośrednio na swoje konto bankowe. Zanim jednak ulegniesz pokusie odzyskania kilkudziesięciu czy kilkuset złotych, zatrzymaj się na chwilę, ponieważ to nie jest życzliwy gest ze strony zakładu energetycznego, ale skrupulatnie zaplanowany cyberatak. Oszustwa wykorzystujące motyw korekty faktury oraz podszywanie się pod znanych operatorów systemów dystrybucyjnych zbierają obecnie ogromne żniwo w polskim internecie, a my krok po kroku prześwietlamy ten proceder, wykazując mechanizmy stojące za kradzieżą danych i środków finansowych.
Spis treści:
- Psychologia oszustwa: Dlaczego fałszywy zwrot za prąd jest tak skuteczny?
- Presja czasu, autorytet znanej marki i odwrócona psychologia
- Rzekoma nadpłata: Dlaczego wizja darmowych pieniędzy uśpi Twoją czujność?
- Anatomia ataku krok po kroku: Od fałszywego SMS-a do czyszczenia konta
- Faza 1: Wiadomość SMS lub e-mail ze sprytną przynętą
- Faza 2: Mistrzowsko podrobiony portal e-BOK i bramka płatności
- Faza 3: Przejęcie bankowości elektronicznej i autoryzacja transakcji
- Jak rozpoznać fałszywy komunikat dostawcy energii?
- Porównanie: Prawdziwy dostawca prądu vs Atak phishingowy
- Co zrobić, jeśli podasz swoje dane na fałszywej stronie?
- Plan działania kryzysowego: Pierwsze minuty są kluczowe
- Gdzie zgłosić próbę wyłudzenia pieniędzy i oszustwo internetowe?
- Często Zadawane Pytania (FAQ)
Psychologia oszustwa: Dlaczego fałszywy zwrot za prąd jest tak skuteczny?
Większość tradycyjnych ataki typu wyłudzenie danych opiera się na strachu przed konsekwencjami – przestępcy wysyłają wiadomości o rzekomym odcięciu dostaw prądu, egzekucji komorniczej czy niedopłacie rzędu kilku złotych. W przypadku schematu z podwójnie naliczonym rachunkiem mamy jednak do czynienia z niezwykle groźną modyfikacją tej strategii. Przestępcy wykorzystują pojęcie pozytywnego wyzwalacza emocjonalnego. Informacja o tym, że dostawca energii pomylił się na Twoją korzyść i chce oddać Ci pieniądze, natychmiast budzi poczucie satysfakcji i chęć jak najszybszego finalizowania procesu refundacji.
Zakłady energetyczne, takie jak PGE, Tauron, Enea, Energa czy E.ON, to instytucje zaufania publicznego. Posiadają miliony klientów w całej Polsce, co oznacza, że wysyłając masowe wiadomości SMS lub wiadomości e-mail, cyberprzestępcy mają niezwykle wysoką szansę na trafienie do osoby, która faktycznie korzysta z usług danego dostawcy. Co więcej, w dobie stałych podwyżek cen energii oraz skomplikowanych systemów rozliczeniowych, wiadomość o błędzie w fakturze brzmi dla przeciętnego odbiorcy wyjątkowo prawdopodobnie. Wiele osób nie analizuje skrupulatnie każdego billingowego zestawienia, przez co informacja o podwójnym obciążeniu trafia na podatny grunt.
Głównym celem napastników jest doprowadzenie do sytuacji, w której ofiara podejmie decyzję w sposób odruchowy, bez poszukiwania dodatkowych weryfikacji. Stosując zaawansowane socjotechniki, przestępcy sprawiają, że uwaga klienta skupia się na obietnicy przelewu przychodzącego, zamiast na weryfikacji adresu URL strony, na którą został przekierowany. Aby ustrzec się przed stratami materialnymi, niezwykle istotne jest zrozumienie opisywanych w branży cyberbezpieczeństwa zagadnień, obejmujących m.in. phishing i fałszywe płatności, które stają się podstawowym narzędziem w rękach dzisiejszych oszustów sieciowych.
Presja czasu, autorytet znanej marki i odwrócona psychologia
Cyberprzestępcy doskonale wiedzą, jak manipulować naszym procesem decyzyjnym. W fałszywych wiadomościach dotyczących zwrotu za prąd niemal zawsze pojawia się element ograniczenia czasowego. Treść SMS-a może sugerować, że wniosek o zwrot nadpłaty jest ważny tylko przez 24 godziny lub że nieodebrana kwota zostanie przekazana na konto depozytowe, co wymusi skomplikowaną procedurę biurokratyczną w przyszłości. Tego typu zabiegi mają na celu wywołanie sztucznego pośpiechu. Gdy człowiek działa pod presją czasu, automatycznie pomija standardowe procedury ostrożnościowe.
Kolejnym filarem tej manipulacji jest wykorzystanie autorytetu marki. Przestępcy bezprawnie posługują się logotypami, identyfikacją wizualną oraz oficjalnym językiem korporacyjnym dostawców energii. Wiadomości są redagowane w sposób profesjonalny, pozbawiony dawnych błędów ortograficznych czy gramatycznych, które kiedyś zdradzały zagraniczne pochodzenie atakujących. Użycie nazwy znanej firmy sprawia, że odbiorca podświadomie przenosi swoje zaufanie do dostawcy prądu na podszywającego się pod niego oszusta.
Rzekoma nadpłata: Dlaczego wizja darmowych pieniędzy uśpi Twoją czujność?
Mechanizm fałszywego zwrotu opiera się na prostym zjawisku psychologicznym: chęci odebrania tego, co nam się prawnie należy. Gdy otrzymujemy informację, że firma energetyczna pobrała z naszego konta zbyt dużo środków, czujemy się pokrzywdzeni, a jednocześnie usatysfakcjonowani, że błąd został wykryty. Otrzymanie rekompensaty traktujemy jako sprawiedliwość, co drastycznie obniża nasz poziom podejrzliwości. Przestępcy wykorzystują ten stan emocjonalny, przekierowując ofiarę na formularz wyłudzający dane logowania pod pretekstem weryfikacji tożsamości do wypłaty środków.
Warto pamiętać, że legalnie działające przedsiębiorstwa energetyczne nigdy nie wypłacają nadpłat poprzez natychmiastowe linki do bramek płatności w wiadomościach SMS. Jeśli na Twoim koncie w e-BOK faktycznie powstanie nadpłata wynikająca z podwójnego zaksięgowania wpłaty lub korekty prognozy, kwota ta z urzędu zaliczana jest na poczet przyszłych należności za energię elektryczną. Jeśli natomiast żądasz fizycznego zwrotu gotówki na konto, wymaga to złożenia oficjalnego wniosku przez zabezpieczony portal klienta lub w punkcie obsługi, a przelew realizowany jest tradycyjnym systemem bankowym Elixir, a nie przez szybkie płatności internetowe.
Anatomia ataku krok po kroku: Od fałszywego SMS-a do czyszczenia konta
Aby skutecznie bronić się przed tego typu wyłudzeniami, warto szczegółowo poznać całą ścieżkę operacyjną, jaką przygotowują cyberprzestępcy. Cały atak jest precyzyjnie zaplanowanym procesem technologicznym i socjotechnicznym, składającym się z kilku kluczowych etapów.
Pamiętaj: Żaden dostawca energii elektrycznej nie wysyła linków do szybkich płatności ani formularzy zwrotu środków w wiadomościach tekstowych SMS. Każdy link prowadzący do zewnętrznego panelu logowania powinien być traktowany jako potencjalna próba kradzieży tożsamości bankowej.
Przestępcy stale unowocześniają swoje metody, wykorzystując m.in. automatyczne generatory stron, spoofing nadawcy SMS oraz skrypty omijające dwuskładnikowe uwierzytelnianie (2FA). Poniżej opisujemy szczegółowo przebieg standardowego ataku na podwójnie naliczony rachunek.
Faza 1: Wiadomość SMS lub e-mail ze sprytną przynętą
Pierwszy kontakt następuje zazwyczaj drogą mobilną. Ofiara otrzymuje wiadomość SMS, w której jako nadawca często wyświetla się nazwa przypominająca dostawcę prądu (np. PGE_Info, Tauron_Zwroty, Enea_Kontakt). Jest to możliwe dzięki technologii nadpisu nazwy nadawcy (Alphanumeric Sender ID), która bez odpowiednich zabezpieczeń operatorów telekomunikacyjnych pozwala przesyłać SMS-y z dowolnym podpisem. Wiadomość trafia do tego samego wątku na telefonie, w którym klient otrzymuje prawdziwe powiadomienia od swojego dostawcy energii, co dramatycznie podnosi wiarygodność oszustwa.
Treść wiadomości zawiera unikalny, skrócony link URL (np. bit.ly, tinyurl lub fałszywą domenę przypominającą oryginalną, np. e-pge-zwroty-faktura.pl). Przestępcy często stosują literówki w nazwach domen (tzw. typosquatting), zamieniając litery takie jak „l” na „1” lub „o” na „0”. Link prowadzi bezpośrednio do zewnętrznego serwera kontrolowanego przez grupy przestępcze.
Faza 2: Mistrzowsko podrobiony portal e-BOK i bramka płatności
Po kliknięciu w odnośnik użytkownik zostaje przekierowany na stronę internetową, która wygląda niemal identycznie jak oficjalny portal Elektronicznego Biura Obsługi Klienta (e-BOK) lub popularny pośrednik płatności (np. PayU, Przelewy24, Autopay). Strona posiada pobrane grafiki, układy CSS oraz czcionki odpowiadające oryginalnemu serwisowi. Często na stronie znajduje się również fałszywy kłódkowy certyfikat SSL, co daje złudne poczucie bezpieczeństwa – przestępcy bez problemu wyrabiają darmowe certyfikaty dla swoich przestępczych domen.
Na ekranie pojawia się komunikat z kwotą nadpłaty (np. 148,50 zł) oraz przycisk pozwalający na wybór banku, do którego mają zostać przekazane środki. Wybór banku przenosi ofiarę na imitację panelu logowania konkretnej instytucji finansowej. Na tym etapie wszelkie wprowadzane dane – login, hasło, numer PESEL czy nazwisko panieńskie matki – są w czasie rzeczywistym przechwytywane przez serwer oszustów.
Faza 3: Przejęcie bankowości elektronicznej i autoryzacja transakcji
To najbardziej niebezpieczny moment całego oszustwa. Gdy ofiara wpisuje swoje dane logowania na podrobionej stronie banku, przestępca (lub automatyczny bot) wykorzystuje je w tym samym momencie do zalogowania się na autentycznym portalu bankowym banku ofiary. Jeśli bank wymaga podania kodu SMS lub autoryzacji mobilnej w aplikacji, fałszywa strona wyświetla okienko z prośbą o wpisanie kodu z wiadomości SMS lub zatwierdzenie powiadomienia push.
Ofiara, będąc przekonana, że autoryzuje przychodzący przelew zwrotny, w rzeczywistości zatwierdza zupełnie inną operację. Może to być:
- Dodanie nowego, zaufanego odbiorcy do konta bankowego, co pozwoli oszustom na wykonywanie kolejnych przelewów bez konieczności podawania kodów autoryzacyjnych.
- Zatwierdzenie wychodzącego przelewu ekspresowego na pełną kwotę dostępną na rachunku.
- Wygenerowanie i autoryzacja kodu BLIK, który zostanie natychmiast wykorzystany do wypłaty gotówki z bankomatu na drugim końcu Polski.
- Złożenie wniosku o szybką pożyczkę gotówkową na dane ofiary, która po uruchomieniu zostaje od razu przetransferowana na zagraniczne konto kryptowalutowe.
Gdy opisywane zjawiska zaczynają dotyczyć naszych bliskich lub naszej firmy, warto wiedzieć, gdzie szukać kompleksowej wiedzy prawnej i technologicznej na temat tego, czym są phishing i fałszywe płatności, aby skutecznie przeciwdziałać ich opłakanym skutkom finansowym.
Jak rozpoznać fałszywy komunikat dostawcy energii?
Rozpoznanie zaawansowanego ataku wyłudzeniowego wymaga spostrzegawczości oraz wdrożenia stałych nawyków związanych z higieną cyfrową. Przestępcy starają się perfekcyjnie kopiować warstwę wizualną serwisów, jednak popełniają techniczne błędy, których nie da się całkowicie ukryć.
Przede wszystkim należy dokładnie analizować adresy URL w paski przeglądarki. Oficjalne serwisy e-BOK polskich dostawców prądu korzystają z domyślnych, dobrze znanych domen głównych. Każdy dodatek w postaci myślników, dodatkowych słów (np. e-bok-rozliczenie-pge.pl) czy dziwnych rozszerzeń domenowych (np. .top, .site, .cc, .info) jednoznacznie wskazuje na próbę oszustwa.
Porównanie: Prawdziwy dostawca prądu vs Atak phishingowy
Poniższa tabela przedstawia kluczowe różnice w komunikacji i procedurach rozliczeniowych pomiędzy prawdziwym przedsiębiorstwem energetycznym a grupami przestępczymi podszywającymi się pod markę dostawcy.
| Cecha komunikatu | Prawdziwy dostawca energii | Fałszywa wiadomość (Phishing) |
|---|---|---|
| Sposób rozliczenia nadpłaty | Nadpłata jest automatycznie zaliczana na poczet kolejnego rachunku lub zwracana na wniosek w e-BOK. | Obietnica natychmiastowego przelewu na konto za pośrednictwem szybkiego linku z SMS-a. |
| Adres strony www (URL) | Oficjalna, stała domena firmy (np. ebok.pge.pl, ebok.tauron.pl). | Podejrzana domena z myślnikami, błędami lub dziwnym rozszerzeniem. |
| Metoda autoryzacji | Standardowe logowanie do własnego profilu, bez prośby o dane karty czy kody BLIK. | Wymóg zalogowania się do bankowości przez bramkę płatniczą w celu odebrania środków. |
| Presja czasu | Informacje o rozliczeniach są dostępne w panelu bez nierealnych terminów wygaśnięcia (np. 2 godziny). | Groźba utraty pieniędzy lub dodatkowych opłat w przypadku braku kliknięcia w link w ciągu kilku godzin. |
| Treść wiadomości SMS | Informacyjna, często bez bezpośrednich linków aktywacyjnych do płatności zewnętrznych. | Zawiera skrócony link z nakazem podjęcia natychmiastowego działania. |
Kolejną istotną kwestią jest sama zasada działania systemów płatności w Polsce. Aby otrzymać przelew środków na swoje konto bankowe, nikomu nie trzeba podawać loginu i hasła do bankowości elektronicznej, pełnego numeru karty płatniczej ani kodu CVV/CVC. Do przyjęcia przelewu od firmy energetycznej wystarczy numer konta IBAN, który dostawca posiada już w swojej bazie umów. Jeżeli jakikolwiek formularz sieciowy żąda od Ciebie logowania do banku w celu przyjęcia środków – masz do czynienia z oszustwem.
Co zrobić, jeśli podasz swoje dane na fałszywej stronie?
Jeśli zdarzyło Ci się kliknąć w podejrzany link, wypełnić formularz lub co gorsza – podać dane logowania do banku i zatwierdzić kod autoryzacyjny, musisz działać bez najmniejszej zwłoki. W przypadku przestępstw finansowych w sieci o tym, czy uda się uratować Twoje oszczędności, decydują dosłownie minuty.
Przestępcy po przechwyceniu dostępu do konta starają się jak najszybciej przetransferować środki na tak zwane słupy (konta osób pośredniczących) lub zakupić kryptowaluty, co uniemożliwia łatwe cofnięcie transakcji. Szybka i zdecydowana reakcja może powstrzymać ten proces.
Plan działania kryzysowego: Pierwsze minuty są kluczowe
Jeśli uświadomisz sobie, że doszło do wyłudzenia danych, postępuj zgodnie z poniższą procedurą bezpieczeństwa:
- Natychmiast skontaktuj się z infolinią banku: Zadzwoń na oficjalny numer swojego banku (wybierz numer ze strony banku lub z tyłu karty płatniczej, nie z linku z SMS-a!). Poinformuj konsultanta o możliwości przejęcia konta przez oszustów. Bank niezwłocznie zablokuje dostęp do bankowości elektronicznej, unieważni karty oraz zablokuje wychodzące transakcje.
- Zmień hasła logowania: Jeśli masz jeszcze dostęp do banku z innego, bezpiecznego urządzenia, natychmiast zmień hasło. Zmień również hasła do swojej poczty e-mail oraz innych serwisów, zwłaszcza jeśli używałeś tego samego lub podobnego hasła.
- Zablokuj karty płatnicze: Jeśli podawałeś dane karty (numer, data ważności, CVV), zastrzeż kartę w aplikacji mobilnej lub przez infolinię.
- Sprawdź listę urządzeń zaufanych: Zaloguj się (po zabezpieczeniu konta z konsultantem) i weryfikuj, czy oszuści nie dodali swojego telefonu do listy urządzeń zaufanych lub nie ustanowili zaufanego odbiorcy przelewów.
- Zastrzeż numer PESEL: Możesz to zrobić błyskawicznie w aplikacji mObywatel lub w serwisie gov.pl, aby uniemożliwić przestępcom zaciągnięcie pożyczek na Twoje dane.
Szeroka wiedza dotycząca zagadnień takich jak phishing i fałszywe płatności jest podstawowym filarem nowoczesnej ochrony dobytku cyfrowego, dlatego po opanowaniu sytuacji kryzysowej warto dokładnie przeanalizować całe zdarzenie.
Gdzie zgłosić próbę wyłudzenia pieniędzy i oszustwo internetowe?
Samo zablokowanie konta w banku to dopiero pierwszy krok. Kolejnym jest formalne zgłoszenie przestępstwa odpowiednim organom oraz zespołom reagowania na incydenty komputerowe.
Każdy podejrzany SMS zawierający link do płatności lub zwrotu środków należy przekazać do zespołu CERT Polska. Można to zrobić w niezwykle prosty sposób, przesyłając całą treść wiadomości SMS na bezpłatny, ogólnopolski numer: 8080. Zgłoszenie trafia do analityków, którzy po weryfikacji wpisują niebezpieczną domenę na oficjalną listę ostrzeżeń, blokując do niej dostęp dla wszystkich użytkowników polskiego internetu.
Jeśli straciłeś środki finansowe, musisz udać się do najbliższej jednostki Policji i złożyć zawiadomienie o popełnieniu przestępstwa z art. 286 Kodeksu karnego (oszustwo) oraz art. 287 (oszustwo komputerowe). Zabierz ze sobą wydrukowane potwierdzenia przelewów, zrzuty ekranu wiadomości SMS oraz adresy stron internetowych, z którymi miałeś kontakt. Oficjalne zaświadczenie o złożeniu zawiadomienia na Policji będzie wymagane przez bank podczas składania reklamacji dotyczącej nieautoryzowanych transakcji płatniczych.
Często Zadawane Pytania (FAQ)
1. Czy dostawca energii elektrycznej może zwrócić mi pieniądze na konto przez link w SMS-ie?
Nie. Żaden oficjalny dostawca prądu w Polsce nie wysyła linków w wiadomościach SMS prowadzących do szybkiego odbioru pieniędzy lub zalogowania się do bankowości elektronicznej. Wszystkie rozliczenia, nadpłaty i korekty faktur realizowane są poprzez zaliczenie kwoty na poczet kolejnego okresu rozliczeniowego lub tradycyjnym przelewem bankowym po złożeniu wniosku w bezpiecznym portalu e-BOK.
2. Dlaczego fałszywy SMS wyświetlił się w tym samym wątku co prawdziwe wiadomości od dostawcy prądu?
Przestępcy wykorzystują mechanizm spoofingu identyfikatora nadawcy (Alphanumeric Sender ID). Pozwala on na wpisanie dowolnego słowa (np. PGE, Tauron) jako pola nadawcy SMS-a. Oprogramowanie Twojego telefonu komórkowego automatycznie grupuje wiadomości o tym samym podpisie nadawcy w jeden wątek dyskusji, przez co fałszywa wiadomość ląduje bezpośrednio pod prawdziwymi komunikatami od danej firmy.
3. Zalogowałem się na fałszywej stronie, ale nie podałem kodu z SMS-a. Czy moje konto jest bezpieczne?
Nie jesteś w pełni bezpieczny. Podając login i hasło na fałszywej stronie, przekazałeś przestępcom swoje dane dostępowe. Oszuści mogą próbować zalogować się do Twojego konta i wykorzystać inne metody weryfikacji lub zresetować Twoje zabezpieczenia. Powinieneś jak najszybciej zmienić hasło do bankowości internetowej oraz skontaktować się z bankiem w celu weryfikacji, czy na koncie nie zarejestrowano nieznanych urządzeń.
4. Jak odzyskać pieniądze skradzione przez przestępców z konta bankowego?
Zgodnie z polskim prawem bankowym (Ustawa o usługach płatniczych), w przypadku nieautoryzowanej transakcji płatniczej bank ma obowiązek zwrócić klientowi skradzioną kwotę najpóźniej do końca dnia roboczego następującego po dniu zgłoszenia (zasada D+1). Bank może odmówić zwrotu tylko wtedy, gdy wykaże, że klient dopuścił się umyślnego oszustwa lub rażącego niedbalstwa. Jeśli bank odrzuci reklamację, warto zgłosić sprawę do Rzecznika Finansowego lub skorzystać z pomocy prawnej.
Bezpieczeństwo w sieci wymaga ciągłej edukacji i zachowania czujności przy każdym przychodzącym komunikacie finansowym. Zachęcamy do zapoznania się z materiałami dostępnymi na stronie https://nexus-group.pl/, gdzie publikujemy analizy najnowszych zagrożeń teleinformatycznych. W sytuacjach wątpliwych lub w przypadku wystąpienia incydentu bezpieczeństwa zapraszamy do bezpośredniego kontaktu telefonicznego pod numerem: +48 88 12 13 206.
