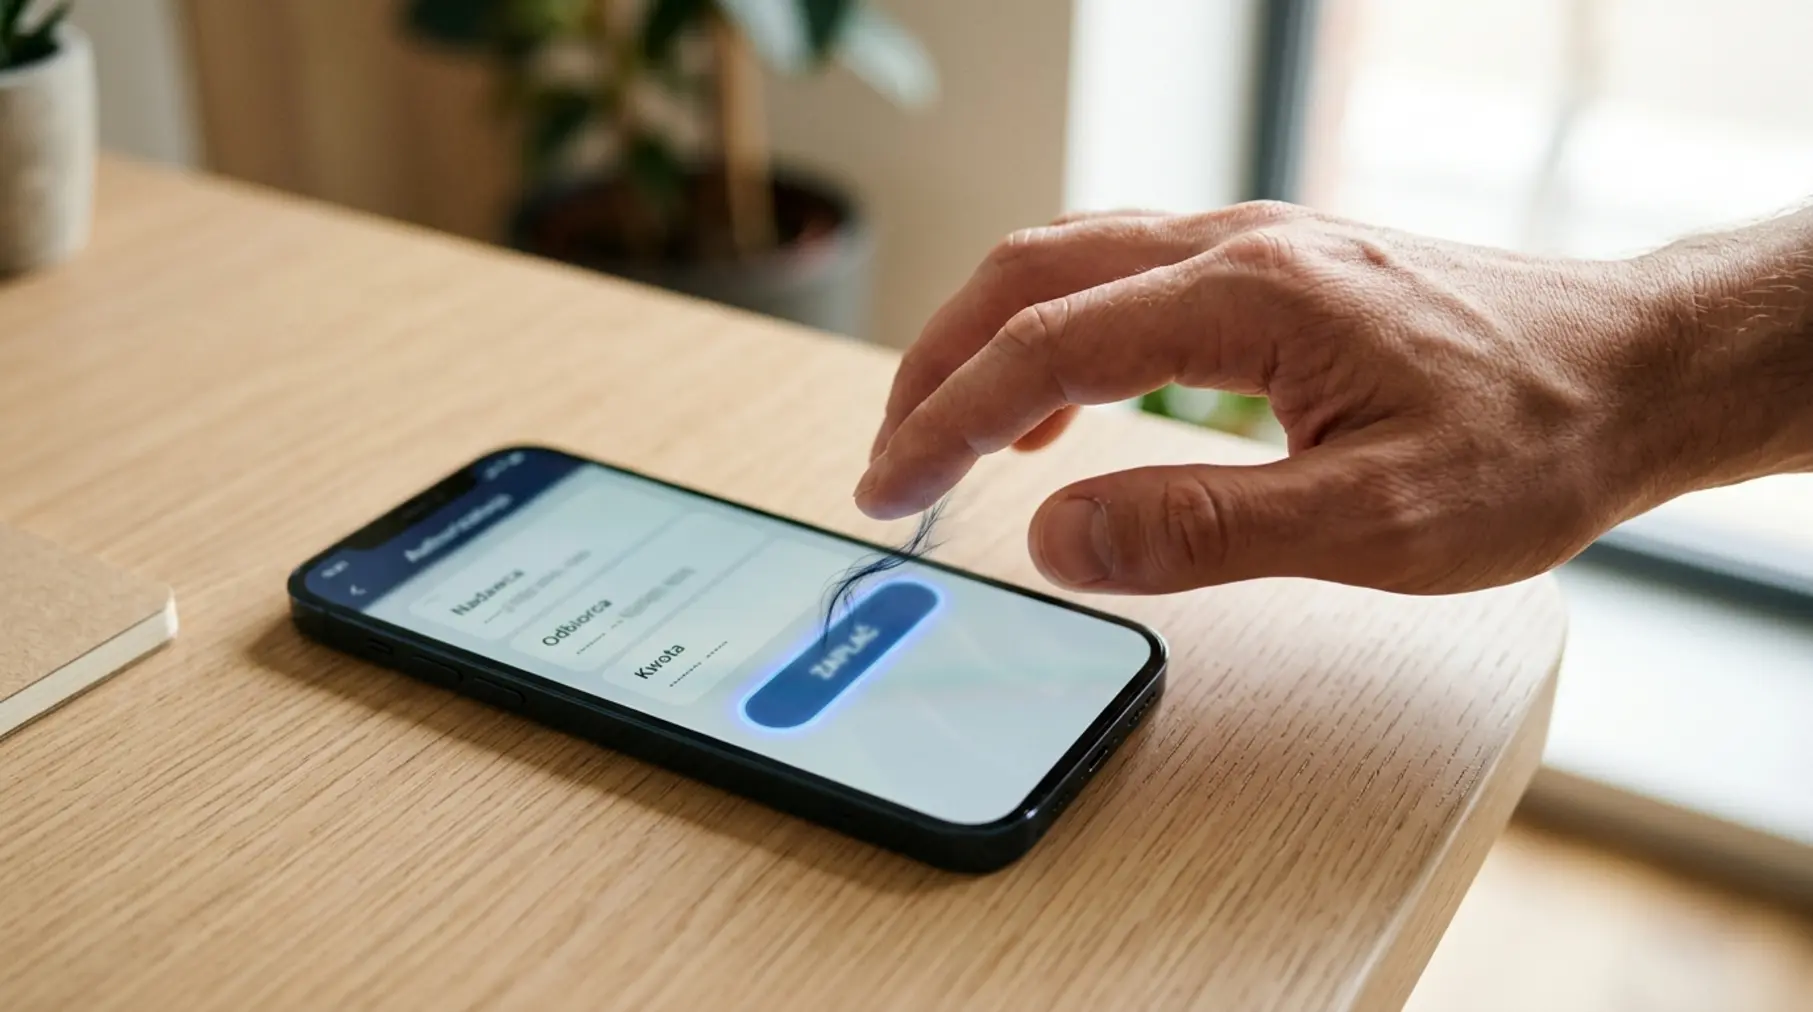
Sprzedajesz stary aparat fotograficzny na portalu ogłoszeniowym, pojawia się entuzjastyczny kupiec, a po krótkiej rozmowie na ekranie Twojego smartfona wyskakuje powiadomienie z aplikacji bankowej z prośbą o zatwierdzenie operacji. Klikasz rutynowo, wpisujesz kod PIN, a po kilku sekundach dociera do Ciebie bolesna prawda: zamiast otrzymać zapłatę za towar, właśnie wysłałeś oszustowi wszystkie oszczędności z konta. Mechanizm Request to Pay, zaprojektowany jako bezpieczna i wygodna funkcja rozliczeń bezgotówkowych, stał się w rękach cyberprzestępców potężnym narzędziem manipulacji, które bezlitośnie wykorzystuje nasz pośpiech, zmęczenie oraz bezgraniczne zaufanie do powiadomień autoryzacyjnych wysyłanych przez banki.
Spis treści:
- Czym jest usługa Request to Pay i jak trafiła w ręce przestępców?
- Psychologia oszustwa: Dlaczego mylimy prośbę o zapłatę z odbiorem środków?
- Anatomia ekranu autoryzacji bankowej: Kluczowe detale, które pomijamy
- Najpopularniejsze scenariusze ataków i socjotechniki oszustów
- Zestawienie: Prawdziwy wpływ na konto kontra oszukańczy komunikat RTP
- Co zrobić po zatwierdzeniu fałszywej płatności? Procedury bankowe i prawne
- Często zadawane pytania (FAQ)
Czym jest usługa Request to Pay i jak trafiła w ręce przestępców?
Usługa Request to Pay (RTP), znana w Polsce między innymi jako prośba o przelew lub prośba o płatność, została wprowadzona na rynek finansowy jako odpowiedź na potrzebę szybkiego rozliczania transakcji między osobami prywatnymi oraz firmami. Zamiast tradycyjnego podawania numeru rachunku bankowego, wpisywania danych odbiorcy i ręcznego definiowania kwoty, inicjator płatności wysyła cyfrowe żądanie zapłaty bezpośrednio do aplikacji mobilnej drugiej osoby. Systemy bankowe traktują taki komunikat jako formalne zapytanie, które po zatwierdzeniu przez odbiorcę automatycznie przekształca się w zlecenie przelewu wychodzącego. Choć rozwiązanie to jest genialne w swojej prostocie i usprawnia podział rachunku w restauracji czy zbiórki na wspólny prezent, stworzyło nową przestrzeń dla cyberprzestępców.
Współczesny bankowy krajobraz obfituje w złożone ataki socjotechniczne, w których phishing i fałszywe płatności stanowią chleb powszedni dla specjalistów do spraw bezpieczeństwa. Oszuści bardzo szybko zrozumieli, że usługa Request to Pay ma jedną ogromną zaletę z ich punktu widzenia: nie wymaga instalowania na telefonie ofiary złośliwego oprogramowania ani przejmowania kontroli nad urządzeniem. Przestępca nie musi włamywać się do systemu bankowego ani łamać haseł. Cały atak opiera się na sprawnym pokierowaniu ofiarą w taki sposób, aby sama wyklikała autoryzację i zatwierdziła wypłatę własnych środków z konta.
Narzędzie stworzone dla wygody, wykorzystane przez przestępców
Standardy rynkowe, takie jak Europejska Rada ds. Płatności (EPC) wdrażająca SEPA Request-to-Pay czy polskie rozwiązania wdrożone w ramach systemu BLIK, zakładają, że użytkownik inicjujący prośbę podaje jedynie numer telefonu lub identyfikator odbiorcy. W założeniu odbiorca prośby dostaje czytelny komunikat na telefonie. Problem polega na tym, że infrastruktura UX urządzeń mobilnych oraz nawyki użytkowników tworzą idealną pożywkę dla manipulacji. Gdy sprzedajesz przedmiot w sieci i czekasz na zapłatę, Twoja czujność jest naturalnie uśpiona, a spodziewany napływ gotówki sprawia, że każde powiadomienie z aplikacji bankowej podświadomie interpretujesz jako potwierdzenie otrzymania przelewu.
Oszuści wykorzystują ten mechanizm bezwzględnie. Tworzą sytuacje sprzedażowe na portalach ogłoszeniowych, po czym informują sprzedającego, że pieniądze zostały wysłane przez specjalny system płatności platformy. W rzeczywistości oszust nie przesyła ani grosza – zamiast tego generuje do Twojego numeru telefonu zapytanie Request to Pay na określoną kwotę, często odpowiadającą cenie wystawionego przedmiotu lub powiększonej o koszty kuriera, by uśpić czujność. Na ekranie pojawia się autoryzacja push z banku, którą nieuważny użytkownik akceptuje bez dokładnego przeczytania nagłówków.
Psychologia oszustwa: Dlaczego mylimy prośbę o zapłatę z odbiorem środków?
Wielu poszkodowanych po zorientowaniu się w sytuacji zadaje sobie pytanie: jak to możliwe, że oddałem obcej osobie własne pieniądze, chociaż to ja miałem je otrzymać? Odpowiedź kryje się w psychologii poznawczej oraz w tak zwanej ślepocie na bodźce rutynowe. Każdego dnia otrzymujemy dziesiątki powiadomień push z aplikacji społecznościowych, komunikatorów oraz bankowości mobilnej. Mózg ludzki dąży do automatyzacji procesów, które powtarza wielokrotnie. Jeśli logujesz się do banku lub płacisz w sklepach internetowych, zatwierdzanie komunikatów na ekranie smartfona staje się odruchem bezwarunkowym.
Przestępcy precyzyjnie projektują scenariusz komunikacyjny, stosując wywieranie presji czasu, pozorne ułatwianie procesu oraz wywoływanie emocji powiązanych z sukcesem transakcji. Kiedy słyszysz, że kupujący już zapłacił i czekają na Ciebie środki, w Twoim mózgu wydziela się dopamina. W tym stanie skanujesz tekst na ekranie pobieżnie, szukając jedynie potwierdzenia swojej hipotezy roboczej: pieniądze są do odebrania. Widząc kwotę oraz nazwę banku, ignorujesz drobne słowa kluczowe, takie jak „Prośba o przelew”, „Obciążenie rachunku” czy „Podaj kod PIN, aby zapłacić”.
Pułapka ślepoty powiadomień push i rutyna klikania
Inżynieria społeczna stojąca za oszustwami na Request to Pay opiera się na zacieraniu granic pomiędzy pojęciami odbioru i wysyłki. Przestępca tworzy sztuczny pośpiech, pisząc na komunikatorze: Przelew wysłany, musisz tylko potwierdzić w aplikacji banku, bo inaczej transakcja wygaśnie za dwie minuty! Pod wpływem stresu użytkownik nie analizuje technicznych właściwości systemu bankowego. Nie pamięta o podstawowej zasadzie bankowości elektronicznej: do otrzymania tradycyjnego przelewu czy wpłaty na konto nigdy nie jest wymagana autoryzacja PIN-em ani kodem autoryzacyjnym w aplikacji mobilnej.
Zapamiętaj najważniejszą zasadę bezpiecznej bankowości: Przyjmowanie pieniędzy na konto bankowe w formie zwykłego przelewu, wpłaty BLIK na telefon czy płatności kartą NIGDY nie wymaga od odbiorcy zatwierdzania transakcji kodem PIN, kodem BLIK ani przyciskiem autoryzacji w aplikacji bankowej. Każda prośba o autoryzację oznacza wysyłanie środków lub wyrażenie zgody na obciążenie Twojego rachunku!
Gdy w grę wchodzą złożone ataki z użyciem fałszywych witryn oraz fałszywych bramek płatności, wyobraźnia oszustów nie zna granic. Aby uchronić swoje oszczędności, warto wiedzieć, jak rozpoznawać fałszywe prośby o płatność i phishing, ponieważ schemat wyłudzania danych oraz podstępnych autoryzacji niemal zawsze wykorzystuje te same mechanizmy socjotechniczne.
Anatomia ekranu autoryzacji bankowej: Kluczowe detale, które pomijamy
Aby skutecznie obronić się przed oszustwem na prośbę o płatność, musisz naukowo podejść do tego, co widzisz na ekranie swojego smartfona w momencie pojawienia się powiadomienia push. Projektanci interfejsów bankowych dokładają starań, aby komunikaty były jednoznaczne, jednak ograniczona przestrzeń ekranu telefonu sprawia, że decydujące słowa znajdują się czasami na samej górze lub są napisane mniejszą czcionką. Interfejs aplikacji bankowej prezentuje określony układ informacji, który zawsze musisz poddać skrupulatnej weryfikacji.
Oto elementy, które musisz bezwzględnie przeanalizować przed wpisaniem kodu PIN lub użyciem biometrii (Odcisk palca / Face ID):
- Nagłówek komunikatu: Szukaj słów wskazujących na charakter operacji. Czy widnieje tam tekst „Prośba o przelew”, „Wykonanie płatności”, „Autoryzacja transakcji”, czy może „Wpłata na konto”? Jeśli widzisz słowo „Prośba” lub „Zatwierdź przelew”, pieniądze zejdą z Twojego konta!
- Kierunek transakcji i znak przy kwocie: Przelew przychodzący oznacza zwiększenie salda i zazwyczaj nie generuje powiadomień autoryzacyjnych, a лишь informacyjne. W przypadku prośby o płatność kwota często poprzedzona jest minusem lub opisana jako „Kwota do zapłaty”.
- Nazwa odbiorcy / Inicjatora żądania: W przypadku usługi Request to Pay na ekranie zobaczysz dane osoby lub firmy, która prosi o pieniądze. Jeśli sprzedajesz towar Janowi Kowalskiemu, a na ekranie widnieje odbiorca o obco brzmiącym nazwisku, zagraniczny podmiot lub nieznana firma pośrednicząca, natychmiast odrzuć transakcję.
- Tytuł płatności i metoda: Przeczytaj dokładnie tytuł operacji. Przestępcy często wpisują tam mylące treści, np. „Odbiór środków za ogłoszenie 4829” lub „Zwrot zaliczki OLX”, aby zasugerować, że akceptujesz napływ pieniędzy. Tytuł przelewu może wpisać każdy, dlatego nie stanowi on dowodu na charakter operacji!
Kierunek przepływu pieniędzy – podstawowy błąd poznawczy
Największym błędem popełnianym przez osoby poszkodowane jest zakładanie, że wpisanie kodu PIN w aplikacji służy do weryfikacji tożsamości w celu odebrania przelewu. To groźny mit powielany na forach i w fałszywych instrukcjach przesyłanych przez oszustów. Bank nigdy nie wymaga weryfikacji PIN-em faktu przyjmowania pieniędzy. Wprowadzenie kodu PIN w aplikacji mobilnej lub potwierdzenie odciskiem palca jest prawnie wiążącym oświadczeniem woli o treści: Upoważniam bank do obciążenia mojego rachunku kwotą wskazaną w komunikacie i przekazania jej odbiorcy.
Zwróć uwagę na drobne szczegóły graficzne. Wiele aplikacji bankowych stosuje oznaczenia kolorystyczne – kolor zielony często oznacza wpłaty i zyski, natomiast kolor czerwony, czarny lub pomarańczowy wiąże się ze zmniejszeniem salda rachunku. Jeśli ekran autoryzacji wykorzystuje kolorystykę przeznaczoną dla transakcji wychodzących lub wyświetla przyciski „Zapłać”, „Odrzuć” i „Potwierdzam”, jest to absolutna czerwona flaga.
Najpopularniejsze scenariusze ataków i socjotechniki oszustów
Przestępcy rzadko działają w sposób nieskoordynowany. W większości przypadków stosują dopracowane scenariusze, które krok po kroku prowadzą ofiarę do utraty środków. Zrozumienie dynamiki takiego ataku pozwala dostrzec ostrzegawcze sygnały na długo przed tym, jak na ekranie telefonu pojawi się niebezpieczne powiadomienie push z banku.
Fikcyjny kupujący z komunikatora WhatsApp i portale ogłoszeniowe
Klasyczny schemat rozpoczyna się zaledwie kilka minut po opublikowaniu ogłoszenia na portalu typu OLX, Vinted, Allegro Lokalnie czy Facebook Marketplace. Oszust kontaktuje się ze sprzedającym, omijając wewnętrzny czat platformy ogłoszeniowej i pisząc bezpośrednio na komunikator WhatsApp lub wysyłając wiadomość SMS. Przedstawia się jako zdecydowany kupiec, nie negocjuje ceny i od razu proponuje szybki zakup wraz z opłaconym kurierem.
Dalszy przebieg manipulacji wygląda następująco:
1. Przesłanie fałszywego linku: Kupujący twierdzi, że dokonał już płatności za pośrednictwem platformy i wysyła link do rzekomej strony odbioru środków. Link prowadzi do witryny wyłudzającej dane (phishing), imitującej portal ogłoszeniowy lub bramkę płatniczą.
2. Wybór banku i podanie numeru telefonu: Na fałszywej stronie sprzedający proszony jest o wybranie swojego banku oraz podanie numeru telefonu zarejestrowanego w usłudze BLIK lub w bankowości mobilnej, rzekomo w celu weryfikacji karty lub przekazania wpłaty.
3. Inicjacja Request to Pay: W tym samym czasie oszust, korzystając ze swojej aplikacji bankowej lub specjalnego bot-skryptu, generuje żądanie płatności (Request to Pay) na numer telefonu ofiary. Kwota na żądaniu często zgadza się z wartością przedmiotu z ogłoszenia!
4. Presja na czacie: Przestępca pisze na komunikatorze: Kliknij teraz w powiadomienie z banku i zatwierdź odbiór gotówki, masz na to tylko 60 sekund! Wywieranie presji uniemożliwia spokojne przeczytanie komunikatu.
5. Zatwierdzenie i utrata środków: Ofiara klika „Potwierdzam” w swojej aplikacji bankowej, wierząc, że odbiera wpłatę. Pieniądze błyskawicznie trafiają na konto oszusta lub są wypłacane z bankomatu za pomocą wygenerowanego mechanizmu.
Odbiorca transakcji, kwota i tytuł płatności pod lupą
Drugim popularnym scenariuszem jest ataku na tak zwanego znajomego. Przestępca przejmuje konto na portalu społecznościowym (np. Facebook/Messenger) i pisze do znajomych z prośbą o pilną pomoc. Zazwyczaj opowiada historię o zagubionym portfelu, braku leków czy utknięciu na stacji benzynowej. Proszenie o kod BLIK jest już powszechnie znane, dlatego oszuści coraz częściej wysyłają prośbę o przelew (Request to Pay) bezpośrednio na numer telefonu, twierdząc, że wysłali podgląd rozliczenia i trzeba go zatwierdzić.
Warto pamiętać, że oszuści potrafią również modyfikować nazwę odbiorcy płatności w taki sposób, by imitowała ona instytucje zaufania publicznego, firmy kurierskie czy pośredników płatności (np. PayU_Odbior_Srodkow, OLX_Wplata_Należności). Taka nazwa nie ma jednak nic wspólnego z rzeczywistą weryfikacją bankową – jest jedynie polem tekstowym, które przestępca wypełnia dowolną treścią podczas tworzenia zlecenia.
Zestawienie: Prawdziwy wpływ na konto kontra oszukańczy komunikat RTP
Aby jednoznacznie uporządkować wiedzę na temat różnic między bezpiecznym przyjmowaniem płatności a pułapką, jaką jest oszukańcze żądanie zapłaty (Request to Pay), przygotowaliśmy poniższe zestawienie. Przeanalizuj parametry transakcyjne, aby nigdy nie dać się zaskoczyć w trakcie dokonywania rozliczeń w sieci.
| Cecha transakcji | Prawdziwe Otrzymanie Pieniędzy (Wpływ) | Oszukańcza Prośba o Płatność (RTP) |
|---|---|---|
| Wymóg podania PIN w aplikacji | NIGDY (Środki wpływają automatycznie) | TAK (Musisz zatwierdzić transakcję PIN-em/biometrią) |
| Rodzaj powiadomienia w telefonie | Powiadomienie informacyjne („Otrzymałeś przelew…”) | Powiadomienie autoryzacyjne („Zatwierdź prośbę / płatność…”) |
| Wpływ na saldo Twojego konta | Zwiększenie salda (+ kwota) | Zmniejszenie salda (- kwota) po akceptacji |
| Kontekst formalny operacji | Przelew przychodzący eliksir / P2P BLIK | Zlecenie przelewu wychodzącego na rzecz proszącego |
| Rola użytkownika na ekranie | Bierna (Odbiorca tylko obserwuje saldo) | Czynna (Użytkownik występuje jako Płatnik) |
| Wymagane dane od kupującego | Wystarczy podać Twój numer IBAN lub numer telefonu | Oszust prosi o klikanie w linki zewnętrznych stron |
Jak wyraźnie widać z powyższej tabeli, kluczem do zachowania bezpieczeństwa jest świadomość, że status odbiorcy środków nigdy nie nakłada na Ciebie obowiązku autoryzowania czegokolwiek w aplikacji mobilnej. Jeśli strona transakcyjna wymaga od Ciebie zatwierdzenia komunikatu push pod pretekstem przyjmowania pieniędzy, masz do czynienia z próbą wyłudzenia.
Co zrobić po zatwierdzeniu fałszywej płatności? Procedury bankowe i prawne
Stało się. W pośpiechu kliknąłeś „Zatwierdź”, podałeś PIN i po chwili zorientowałeś się, że z Twojego konta zniknęły pieniądze. Czas działa na Twoją niekorzyść, ale szybkie i zdecydowane kroki mogą zwiększyć szanse na odzyskanie środków lub zablokowanie dalszych drenaży rachunku.
Natychmiastowy kontakt z bankiem i zgłoszenie na policję
Pierwsze minuty po zdarzeniu są kluczowe. Wykonaj następujące czynności w podanej kolejności:
1. Rozłącz sesję i skontaktuj się z infolinią banku: Zadzwoń bezpośrednio do swojego banku na oficjalny numer infolinii przeznaczony do zgłaszania oszustw i zastrzegania kart. Poinformuj konsultanta, że padłeś ofiarą oszustwa i nieumyślnie zatwierdziłeś nieautoryzowaną prośbę o płatność. Poproś o natychmiastowe zablokowanie bankowości elektronicznej, kart oraz o próbę wstrzymania lub cofnięcia transakcji (jeśli przelew nie opuścił jeszcze banku w ramach sesji Elixir).
2. Zabezpiecz dowody przestępstwa: Nie kasuj rozmów na komunikatorze WhatsApp, czacie czy SMS-ach. Rób zrzuty ekranu (screenshots) całej korespondencji, numerów telefonów oszusta, adresów URL stron, na które wchodziłeś, oraz potwierdzenia transakcji z historii rachunku. Zabezpiecz nagłówki wiadomości e-mail, jeśli komunikacja odbywała się tą drogą.
3. Zgłoś sprawę na Policję: Udaj się do najbliższej jednostki Policji i zrób oficjalne zgłoszenie o popełnieniu przestępstwa z art. 286 Kodeksu Karnego (oszustwo). Pobierz pisemne zaświadczenie o złożeniu zawiadomienia – będzie ono absolutnie niezbędne w dalszym procesie reklamacyjnym z bankiem.
4. Zgłoś incydent do CERT Polska: Wypełnij formularz na stronie incydent.cert.pl, przekazując podejrzane linki oraz numery telefonów. Pomaga to w szybszym blokowaniu złośliwych domen w polskiej przestrzeni internetowej.
Warto pamiętać, że dochodzenie roszczeń od instytucji finansowych w przypadku transakcji autoryzowanych PIN-em bywa trudne, gdyż banki często powołują się na rażące niedbalstwo klienta. Niemniej jednak, nowoczesna linia orzecznicza wskazuje, że wyrafinowane metody manipulacji oraz wykorzystanie luk w projektowaniu interfejsów użytkownika mogą zwalniać konsumenta z pełnej odpowiedzialności materialnej. Jeśli chcesz dowiedzieć się więcej o prawnych aspektach walki z cyberprzestępczością, spójrz na nasz kompleksowy poradnik opisujący metodach phishingu oraz oszustwach płatniczych.
Często zadawane pytania (FAQ)
Czy kupujący na OLX lub Vinted może wysłać mi przelew za pomocą prośby o płatność?
Nie. Prośba o płatność (Request to Pay) jest funkcją służącą do żądania pieniędzy OD kogoś, a nie wysyłania środków DO kogoś. Kupujący, który twierdzi, że wysyła Ci pieniądze poprzez prośbę o płatność, w rzeczywistości próbuje skłonić Cię do przelewu z Twojego konta na jego rzecz. Prawdziwa zapłata za towar odbywa się bez konieczności wykonywania jakichkolwiek akcji autoryzacyjnych po stronie sprzedającego.
Dlaczego na ekranie autoryzacji widziałem nazwę OLX/PayU, skoro pieniądze trafiły do oszusta?
Przestępcy inicjujący żądanie płatności mogą wpisać w polu Tytuł przelewu lub Nazwa odbiorcy dowolny ciąg znaków. Wpisują tam nazwy znanych platform handlowych czy systemów płatności, aby wzbudzić Twoje zaufanie. Bank nie weryfikuje w czasie rzeczywistym, czy treść wpisana w tytule jest zgodna ze stanem faktycznym, ponieważ pole to ma charakter wyłącznie informacyjny dla stron transakcji.
Czy bank zwróci mi pieniądze, jeśli sam zatwierdziłem płatność kodem PIN?
Odpowiedzialność banku przy transakcjach autoryzowanych jest ograniczona. Banki standardowo odrzucają reklamacje dotyczące autoryzowanych przelewów, argumentując, że klient wyraził zgodę na transakcję i podał kod PIN. Możesz jednak odwołać się od decyzji banku, złożyć skargę do Rzecznika Finansowego lub wystąpić na drogę sądową, podnosząc argument wprowadzenia w błąd przez przestępcę oraz braku należytego zabezpieczenia interfejsu aplikacji przed manipulacją socjotechniczną.
Jak bezpiecznie sprzedawać przedmioty na portalach ogłoszeniowych?
Aby bezpiecznie sprzedawać w sieci, przestrzegaj trzech zasad: po pierwsze, nigdy nie przechodź do rozmowy na zewnętrzne komunikatory (np. WhatsApp) i prowadź całą korespondencję wyłącznie na czacie danej platformy. Po drugie, nigdy nie klikaj w przesyłane linki do rzekomego odbioru środków. Po trzecie, pamiętaj, że do odebrania wpłaty wystarczy podanie kupującemu numeru konta bankowego lub skorzystanie z oficjalnego systemu wbudowanego w portal, bez zatwierdzania czegokolwiek w aplikacji mobilnej banku.
Jeżeli padłeś ofiarą oszustwa finansowego, szukasz profesjonalnego wsparcia w sporze z bankiem lub potrzebujesz analizy swojej sprawy pod kątem prawnym, skonsultuj się ze specjalistami. Zapewniamy kompleksową pomoc na każdym etapie postępowania reklamacyjnego i procesowego.
Odwiedź stronę główną Nexus Group, aby poznać pełen zakres naszych usług lub skontaktuj się z nami bezpośrednio pod numerem telefonu: +48 88 12 13 206.
