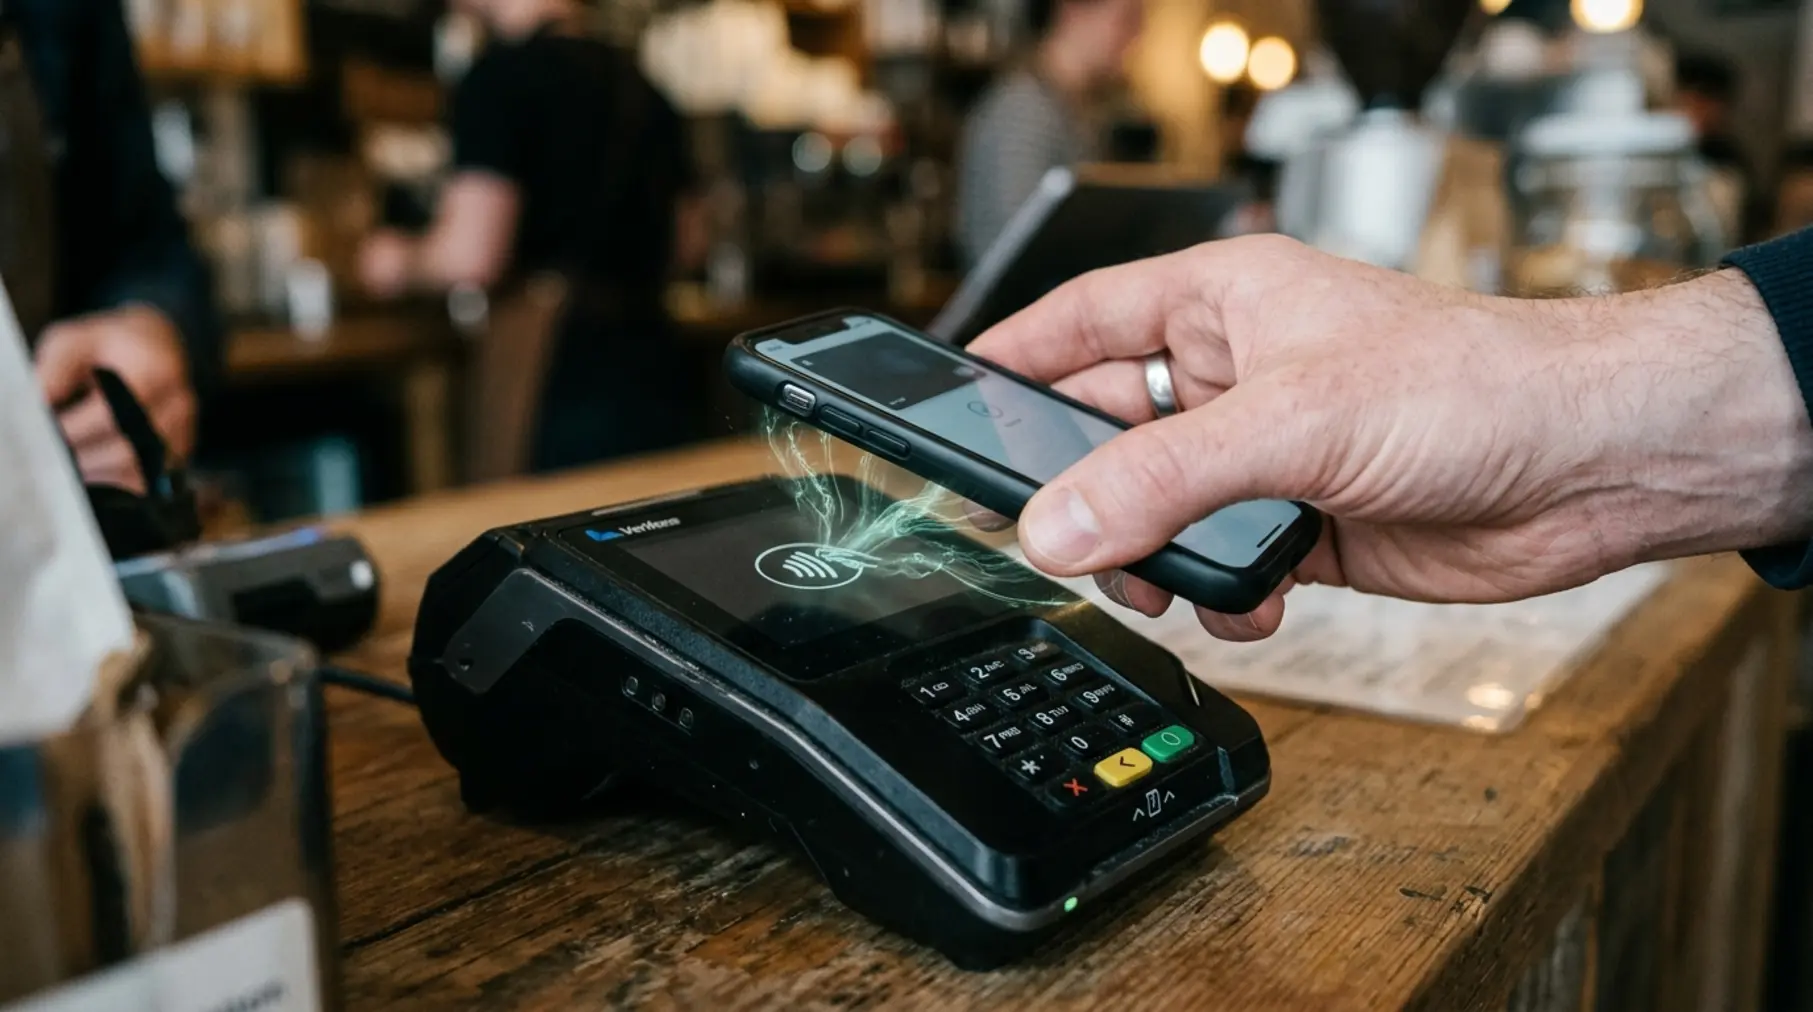
Płatności zbliżeniowe telefonem stały się dla nas tak naturalne, jak poranna kawa. Zbliżamy smartfon do terminala w sklepie, płacimy za bilet w autobusie czy wypłacamy gotówkę z bankomatu, nie zastanawiając się nad skomplikowaną technologią, która stoi za tym procesem. Niestety, bezgraniczne zaufanie do technologii NFC stało się nowym eldorado dla cyberprzestępców. Najnowsze kampanie złośliwego oprogramowania pokazują, że przestępcy przestali ograniczać się do wyłudzania haseł w Internecie. Dziś wykorzystują fałszywe aplikacje oraz manipulację psychologiczną, aby fizycznie kraść pieniądze z naszych kont bankowych za pomocą sprytnego przesyłania sygnału płatniczego na odległość.
Spis treści:
- Ewolucja cyfrowego portfela – dlaczego przestępcy wybrali NFC?
- Jak działa socjotechnika wokół płatności mobilnych?
- Anatomia współczesnej kampanii złośliwego oprogramowania NFC
- Krok po kroku: Scenariusz manipulacji ofiarą
- Przechwytywanie danych NFC w czasie rzeczywistym (Relay Attack)
- Porównanie tradycyjnego phishingu z atakiem NFC Relay
- Gdzie leży niebezpieczeństwo? Uprawnienia i instalacja z nieznanych źródeł
- Niebezpieczne uprawnienia w systemie Android
- Oficjalne sklepy vs. pliki APK z sieci
- Awarie i incydenty – plan działania po wykryciu zagrożenia
- Najczęściej zadawane pytania (FAQ)
Ewolucja cyfrowego portfela – dlaczego przestępcy wybrali NFC?
przez lata płatności zbliżeniowe NFC (Near Field Communication) były uważane za jeden z najbezpieczniejszych sposobów realizowania transakcji finansowych. Szyfrowanie tokenów płatniczych, brak konieczności podawania numeru karty oraz fizyczna bliskość wymagana do nawiązania połączenia sprawiały, że czuliśmy się niezagrożeni. Jednak w świecie cyberbezpieczeństwa żaden bastion nie pozostaje niezdobyty na zawsze. Gdy zabezpieczenia techniczne samych układów scalonych i aplikacji bankowych stały się niezwykle trudne do złamania, przestępcy przenieśli swój punkt ciężkości na najsłabsze ogniwo całego łańcucha – człowieka oraz sposób, w jaki jego urządzenie komunikuje się ze światem zewnętrznym.
Wzrost popularności cyfrowych portfeli sprawił, że przestaliśmy weryfikować komunikaty wyświetlane na ekranie telefonu. Wiadomość o konieczności zaktualizowania modułu NFC, zablokowanej karcie czy wymogu weryfikacji tożsamości w aplikacji płatniczej nie budzi w nas podejrzeń. Wykorzystując ten fakt, grupy przestępcze wypracowały złośliwe oprogramowanie, które potrafi zamienić zainfekowany smartfon w przekaźnik sygnału radiowego. Oznacza to, że Twoja fizyczna karta lub wirtualny portfel mogą zostać użyte na drugim końcu miasta, a nawet w innym kraju, bez Twojej wiedzy i zgody.
Jak działa socjotechnika wokół płatności mobilnych?
Socjotechnika polega na manipulowaniu ludzkimi emocjami – najczęściej strachem, pośpiechem lub poczuciem obowiązku. W przypadku kampanii wykorzystujących fałszywe aplikacje NFC przestępcy rzadko atakują na ślepo. Przeprowadzają precyzyjnie zaprojektowane akcje, w których odgrywają role pracowników banków, urzędników skarbowych lub konsultantów pomocy technicznej. Mechanizm jest prosty: wywołać u ofiary silny stres, a następnie natychmiast zaoferować jej proste rozwiązanie problemu.
Ofiara otrzymuje zazwyczaj wiadomość SMS lub telefon z informacją, że z jej konta realizowany jest nieautoryzowany przelew albo że jej funkcja płatności zbliżeniowych została zablokowana ze względów bezpieczeństwa. Aby uratować środki, rozmówca instruuje użytkownika, by ten pobrał specjalną aplikację weryfikacyjną lub naprawczą. Program ten wygląda łudząco podobnie do oficjalnych aplikacji bankowych lub systemowych narzędzi Google i Apple. W rzeczywistości jest to koń trojański zaprojektowany do przejmowania kontroli nad interfejsem NFC oraz wykradania wrażliwych danych.
Warto pamiętać, że profesjonalny audyt i dbałość o kompleksowe bezpieczeństwo cyfrowe pozwalają uniknąć sytuacji, w której pracownicy firmy lub osoby prywatne ulegają tak zaawansowanym procedurom manipulacyjnym.
Anatomia współczesnej kampanii złośliwego oprogramowania NFC
Aby zrozumieć skalę zagrożenia, należy przyjrzeć się technicznym kulisom działania złośliwego oprogramowania nowej generacji, takiego jak rodziny malware znane ekspertom pod nazwami NGate czy Android.NFCGate. W przeciwieństwie do klasycznych trojanów bankowych, które próbują podpatrzyć login i hasło wpisywane na klawiaturze, nowoczesne złośliwe aplikacje NFC tworzą wirtualny pomost pomiędzy telefonem ofiary a urządzeniem przestępcy.
Atak tego typu wymaga zsynchronizowanego działania w czasie rzeczywistym. Przestępca nie musi znać pełnych danych Twojej karty – wystarczy, że zmusi Twój telefon do odczytania jej fizycznego chipu lub przechwyci ramki danych generowane przez systemowy moduł NFC podczas próby autoryzacji. Przesłane w ten sposób dane są błyskawicznie przekazywane na telefon wspólnika przestępcy, który stoi przy bankomacie lub terminalu płatniczym.
Krok po kroku: Scenariusz manipulacji ofiarą
Jak wygląda przykładowy przebieg takiego ataku w praktyce? Poniżej przedstawiamy powszechny scenariusz wykorzystywany w ostatnich miesiącach przez grupy cyberprzestępcze:
- Pierwszy kontakt (Smishing): Ofiara otrzymuje wiadomość SMS z informacją o rzekomym zawieszeniu usługi płatności mobilnych lub konieczności aktualizacji aplikacji bankowej. Wiadomość zawiera link do zewnętrznej strony internetowej.
- Instalacja aplikacji (Sideloading): Strona docelowa imituje oficjalny sklep z aplikacjami lub witrynę banku. Użytkownik jest nakłaniany do pobrania pliku instalacyjnego instalera APK i wyrażenia zgody na instalację ze źródeł zewnętrznych.
- Inicjalizacja i wyłudzenie PIN-u: Po uruchomieniu fałszywej aplikacji pojawia się formularz proszący o podanie danych osobowych, numeru PESEL oraz ustalonego kodu PIN do karty lub bankowości mobilnej.
- Fizyczny odczyt NFC: Aplikacja wyświetla komunikat nakazujący przyłożenie fizycznej karty płatniczej do tylnej obudowy telefonu w celu jej rzekomej weryfikacji lub ponownego aktywowania.
- Przekazanie sygnału: W momencie przyłożenia karty złośliwe oprogramowanie odczytuje dane z chipu ISO/IEC 14443 i natychmiast przesyła je przez serwer proxy (z wykorzystaniem protokołu WebSocket) do drugiego telefonu, należącego do przestępcy.
- Wypłata gotówki: Drugi telefon, emulując odebrany sygnał NFC, zostaje zbliżony do bankomatu obsługującego transakcje zbliżeniowe. Przestępca wpisuje wcześniej wyłudzony kod PIN i wypłaca gotówkę z konta ofiary.
Przechwytywanie danych NFC w czasie rzeczywistym (Relay Attack)
Technika znana jako NFC Relay Attack nie jest pojęciem nowym w środowisku akademickim, ale jej wykorzystanie na masową skalę w złośliwym oprogramowaniu na smartfony stanowi przełom w cyberprzestępczości. Kluczowym elementem powodzenia tego ataku jest minimalne opóźnienie (latency) w przesyłaniu pakietów danych. Standardy płatności zbliżeniowych posiadają wbudowane mechanizmy ograniczenia czasu odpowiedzi (time-out), które mają zapobiegać atakom na odległość.
Jednak współczesne sieci 5G oraz szybkie połączenia światłowodowe sprawiają, że przesył sygnału z karty ofiary do bankomatu oddalonego o setki kilometrów trwa zaledwie kilkadziesiąt milisekund. Bankomat traktuje urządzenie przestępcy tak, jakby znajdowało się bezpośrednio przy nim fizyczna karta płatnicza. Z punktu widzenia systemu bankowego transakcja przebiega całkowicie poprawnie i bezpiecznie, ponieważ została autoryzowana oryginalnym chipem oraz poprawnym kodem PIN.
Największym zagrożeniem współczesnych ataki NFC nie jest złamanie algorytmów szyfrujących banku, ale oszukanie użytkownika tak, aby stał się on nieświadomym pośrednikiem w przekazywaniu własnych zasobów finansowych przestępcom.
Porównanie tradycyjnego phishingu z atakiem NFC Relay
Aby lepiej zrozumieć, czym różni się opisana metoda od dobrze znanych kradzieży danych logowania, przygotowaliśmy poniższe zestawienie tabelaryczne.
| Cecha ataku | Tradycyjny Phishing | Atak NFC Relay (Fałszywa Aplikacja) |
|---|---|---|
| Cel ataku | Wyłudzenie loginu, hasła i kodów SMS/autoryzacji | Przechwycenie fizycznego sygnału karty i PIN-u |
| Wymagane działanie ofiary | Wpisanie danych na fałszywej stronie WWW | Instalacja aplikacji i przyłożenie karty do telefonu |
| Miejsce kradzieży środków | Przelew internetowy z poziomu przeglądarki | Fizyczna wypłata z bankomatu lub zakup w terminalu |
| Bariera zabezpieczeń banku | Często blokowana przez dwuskładnikową autoryzację (2FA) | Omija 2FA, ponieważ sygnał pochodzi z fizycznej karty |
| Wykrywalność przez użytkownika | Średnia (można zauważyć błędny adres URL) | Bardzo niska (aplikacja wygląda profesjonalnie) |
Gdzie leży niebezpieczeństwo? Uprawnienia i instalacja z nieznanych źródeł
Systemy operacyjne stosowane w nowoczesnych smartfonach posiadają rozbudowane mechanizmy izolacji aplikacji (tzw. sandboxing). Oznacza to, że żadna aplikacja nie powinna mieć dostępu do danych przechowywanych przez inny program ani do modułów sprzętowych bez wyraźnej zgody użytkownika. Jak zatem fałszywym aplikacjom udaje się przejąć kontrolę nad modułem NFC?
Kluczem do sukcesu cyberprzestępców jest podstępne wymuszenie na użytkowniku przyznania krytycznych uprawnień systemowych. Złośliwe oprogramowanie po pierwszym uruchomieniu wyświetla serię nakładek (overlays) informujących o konieczności włączenia usług ułatwień dostępu (Accessibility Services) lub ustawienia aplikacji jako domyślnej obsługi płatności NFC.
Niebezpieczne uprawnienia w systemie Android
Użytkownicy smartfonów bardzo często bezrefleksyjnie klikają przycisk Zezwól na pojawiających się komunikatach pop-up. Tymczasem niektóre uprawnienia dają aplikacjom niemal nieograniczoną władzę nad urządzeniem. Jeśli aplikacja prosi o dostęp do poniższych funkcji, a jej przeznaczenie nie jest związane z zarządzaniem telefonem, powinna zapalić się nam czerwona lampka:
- Usługi ułatwień dostępu (Accessibility Services): Zaprojektowane dla osób z niepełnosprawnościami, pozwalają aplikacji na odczytywanie zawartości ekranu, klikanie przycisków w imieniu użytkownika oraz przechwytywanie wpisywanych tekstów.
- Dostęp do modułu NFC (NFC Admin / Card Emulation): Umożliwia przejmowanie i modyfikowanie komunikatów wysyłanych przez układ NFC oraz przełączanie trybu pracy z czytnika na emulację karty.
- Rysowanie na wierzchu innych aplikacji (SYSTEM_ALERT_WINDOW): Pozwala na tworzenie niewidocznych lub fałszywych warstw nad oficjalnymi aplikacjami bankowymi w celu kradzieży haseł.
- Dostęp do SMS-ów (READ_SMS / RECEIVE_SMS): Pozwala przechwytywać jednorazowe kody autoryzacyjne wysyłane przez banki.
Stały audyt ustawień prywatności w urządzeniach służbowych i prywatnych stanowi absolutny fundament, jaki obejmuje nowoczesne bezpieczeństwo infrastruktury mobilnej w każdej organizacji.
Oficjalne sklepy vs. pliki APK z sieci
Najważniejszą zasadą higieny cyfrowej jest pobieranie aplikacji wyłącznie z oficjalnych źródeł, takich jak Google Play Store czy Apple App Store. Sklepy te stosują automatyczne skanery antywirusowe oraz weryfikację deweloperów. Choć sporadycznie zdarza się, że złośliwy program przedostanie się przez filtry Google czy Apple, ryzyko to jest nieporównywalnie mniejsze niż w przypadku pobierania plików instalacyjnych (APK) z przypadkowych stron www.
Instalacja aplikacji spoza oficjalnego sklepu wymaga celowego wyłączenia blokady instalacji z nieznanych źródeł w ustawieniach systemu Android. Przestępcy doskonale o tym wiedzą, dlatego w swoich kampaniach phishingowych umieszczają szczegółowe instrukcje obrazkowe, pokazujące krok po kroku, jak wyłączyć te zabezpieczenia. Jeśli strona internetowa lub rzekomy konsultant nakłania Cię do zmiany tych ustawień – na 100 procent masz do czynienia z próbą oszustwa.
Awarie i incydenty – plan działania po wykryciu zagrożenia
Co zrobić w sytuacji, gdy uświadomimy sobie, że zainstalowaliśmy podejrzaną aplikację i przyłożyliśmy kartę do tylnej obudowy telefonu? W przypadku incydentów bezpieczeństwa kluczowy jest czas. Im szybciej podejmiemy odpowiednie kroki, tym większa szansa na uratowanie oszczędności lub minimalizację strat.
Poniżej przedstawiamy szczegółowy plan postępowania w przypadku podejrzewania zainfekowania smartfona złośliwym oprogramowaniem przechwytującym NFC:
- Natychmiastowe odłączenie od sieci: Włącz tryb samolotowy w telefonie oraz wyłącz moduły Wi-Fi i Bluetooth. Zachowanie to przerwie komunikację złośliwego oprogramowania z serwerem dowodzenia (C2) przestępców i uniemożliwi przesłanie przechwyconych pakietów NFC.
- Kontakt z bankiem z innego urządzenia: Zadzwoń na oficjalną infolinię swojego banku, używając innego, bezpiecznego telefonu. Poinformuj konsultanta o możliwości wycieku danych karty oraz PIN-u. Zażądaj natychmiastowego zastrzeżenia karty płatniczej (nie tylko zablokowania tymczasowego) oraz zablokowania dostępu do bankowości elektronicznej.
- Usunięcie złośliwej aplikacji: Spróbuj odinstalować podejrzany program w trybie bezpiecznym systemu Android (Safe Mode). Jeśli aplikacja przyznała sobie uprawnienia administratora urządzenia, musisz najpierw odebrać jej te uprawnienia w ustawieniach zabezpieczeń.
- Przywrócenie ustawień fabrycznych (Format): Ze względu na fakt, że zaawansowane malware potrafi ukrywać swoje procesy głęboko w strukturze systemu, najbezpieczniejszym rozwiązaniem jest całkowite wyczyszczenie telefonu i przywrócenie go do stanu fabrycznego. Pamiętaj, aby przed wykonaniem tej operacji nie tworzyć kopii zapasowej aplikacji, gdyż mogłaby ona zawierać złośliwy kod.
- Zgłoszenie sprawy organom ścigania: Zgłoś incydent na najbliższym posterunku Policji oraz do zespołu CERT Polska (poprzez formularz na stronie incydent.cert.pl). Zachowaj zrzuty ekranu fałszywych wiadomości SMS oraz adresy stron, z których pobrano plik.
Odpowiednio wdrożone procedury reagowania na incydenty oraz profesjonalne wsparcie w zakresie bezpieczeństwa pozwalają firmom i instytucjom sprawnie neutralizować skutki nawet najbardziej skomplikowanych ataków socjotechnicznych.
Najczęściej zadawane pytania (FAQ)
1. Czy sama włączona funkcja NFC w telefonie jest niebezpieczna?
Nie, sama technologia NFC jest bezpieczna. Moduł NFC działa na bardzo małą odległość (zazwyczaj do kilku centymetrów). Threat nie wynika z samego działania NFC, lecz z zainstalowania złośliwego oprogramowania, które przechwytuje te dane i przesyła je przez sieć do innego urządzenia. Warto jednak wyłączać NFC, gdy z niego nie korzystamy, aby wyeliminować dodatkowe wektory ryzyka.
2. Czy przestępca może odczytać moją kartę, przechodząc obok mnie na ulicy?
Teoretycznie jest możliwe zbliżenie czytnika do czyjejś kieszeni lub torebki, ale w praktyce zyski z takiego działania są mocno ograniczone. Bez znajomości kodu PIN przestępca mógłby wykonać jedynie drobne transakcje bezdotykowe (do limitu bezautoryzacyjnego). Opisane w artykule kampanie fałszywych aplikacji NFC łączą odczyt karty z wyłudzeniem PIN-u przez socjotechnikę, co umożliwia pełne obrabowanie konta z poziomu bankomatu.
3. Czy użytkownicy systemów iOS (iPhone) są bezpieczni przed atakami NFC Relay?
System iOS posiada znacznie bardziej rygorystyczną politykę zarządzania modułem NFC oraz brakiem możliwości prostej instalacji aplikacji spoza App Store (tzw. sideloading w większości regionów świata jest mocno ograniczony lub wyłączony). Dzięki temu smartfony Apple są znacznie mniej podatne na tego typu ataki. Niemniej użytkownicy iPhone’ów wciąż mogą stać się ofiarami klasycznego phishingu i wyłudzenia danych logowania.
4. Jak rozpoznać, że pobierana aplikacja jest fałszywa?
Zwróć uwagę na źródło pobierania – jeśli link pochodzi z wiadomości SMS lub wiadomości na komunikatorze, niemal na pewno jest to oszustwo. Sprawdź nazwę dewelopera w sklepie, ocenę i liczbę pobrań. Fałszywe aplikacje często mają bardzo mało opinii, błędy językowe w opisie oraz żądają uprawnień całkowicie niezwiązanych ze swoją funkcjonalnością (np. prosty kalkulator prosi o dostęp do NFC, SMS oraz Ułatwień Dostępu).
5. Co to są usługi ułatwień dostępu i dlaczego są tak niebezpieczne?
Usługi ułatwień dostępu (Accessibility Services) to funkcja w systemie Android stworzona po to, by pomagać osobom niedowidzącym lub z niepełnosprawnościami ruchowymi w obsłudze telefonu. Dają one aplikacji możliwość czytania wszystkiego, co pojawia się na ekranie oraz wykonywania kliknięć. Jeśli złośliwe oprogramowanie uzyska te uprawnienia, może samodzielnie przyznawać sobie kolejne prawa, odczytywać kody SMS z banku i przejmować kontrolę nad aplikacjami finansowymi.
Świat cyfrowych płatności rozwija się błyskawicznie, a wraz z nim ewolucję przechodzą metody cyberprzestępców. Kluczem do ochrony własnych zasobów finansowych jest nieustanna czujność, stosowanie zasady ograniczonego zaufania do niesprawdzonych aplikacji oraz ciągłe podnoszenie wiedzy z zakresu cyberzagrożeń.
Chcesz dowiedzieć się więcej o tym, jak skutecznie chronić swoje dane i firmową infrastrukturę przed nowymi zagrożeniami sieciowymi? Odwiedź naszą stronę internetową Nexus Group i skonsultuj się z naszymi ekspertami pod numerem telefonu: +48 88 12 13 206.
