Wracasz ze spotkania, podchodzisz do samochodu zaparkowanego w centrum miasta i sięgasz po telefon, na którym właśnie wyświetliło się powiadomienie SMS o treści: Twoja opłata za parking nie została zaksięgowana, ureguluj niedopłatę 4,50 zł, aby uniknąć kary 250 zł. Alternatywny scenariusz: podchodzisz do parkometru, widzisz estetyczną naklejkę z kodem QR do szybkiej płatności bez stania w kolejce, skanujesz ją aparatem i trafiasz na stronę do złudzenia przypominającą system znanego operatora. Zanim jednak klikniesz wygenerowany link, wpiszesz kod BLIK lub podasz dane karty płatniczej, zatrzymaj się na chwilę. Właśnie stałeś się celem precyzyjnie zaprojektowanego ataku socjotechnicznego, którego celem nie jest pobranie kilku złotych za postój, lecz całkowite wyczyszczenie Twojego konta bankowego.
Spis treści:
- Metody oszustów: Od wiadomości SMS po złośliwe kody QR
- SMS z ponagleniem, czyli wywieranie presji czasu na kierowcy
- Quishing na parkometrach: Fizyczne naklejki i cyfrowe pułapki
- Anatomia ataku: Jak działa fałszywa strona płatności?
- Fikcyjne domeny, podrobione bramki i pułapki certyfikatów SSL
- Przejmowanie danych logowania i autoryzacji SMS lub aplikacji
- Weryfikacja i bezpieczeństwo: Porównanie i praktyczny poradnik
- Zestawienie: Prawdziwy operator strefy vs. Przestępcza atrapa
- Checklista kierowcy: Jak zweryfikować opłatę w 30 sekund?
- Co zrobić, jeśli dane trafiły w ręce cyberprzestępców?
- Najczęściej zadawane pytania (FAQ)
- Podsumowanie i wsparcie eksperckie
Metody oszustów: Od wiadomości SMS po złośliwe kody QR
Zjawisko wyłudzania środków finansowych od kierowców staje się jednym z najszybciej rozwijających się trendów w świecie cyberprzestępczości. Mechanizm opiera się na bardzo prostym założeniu psychologicznym: pośpiechu, roztargnieniu oraz strachu przed wysoką karą finansową. Miejskie Strefy Płatnego Parkowania (MSPP) oraz prywatne parkingi pod centrami handlowymi czy biurowcami posiadają skomplikowane regulaminy, a opłaty dodatkowe za brak biletów sięgają od 100 do nawet 400 złotych. Oszuści idealnie wykorzystują ten fakt, plasując swoje pułapki dokładnie tam, gdzie czujność ofiary jest najniższa.
Jeszcze do niedawna domagano się wpłat wyłącznie za pomocą wiadomości tekstowych, w których przesyłano unikalne odnośniki. Dziś cyberprzestępcy wyszli w przestrzeń fizyczną. Łączą zaawansowane metody informatyczne z tradycyjnym wandalizmem i podszywaniem się pod infrastrukturę miejską. Oznacza to, że zagrożenie nie czeka na nas wyłącznie w skrzynce odbiorczej telefonu, ale również bezpośrednio na obudowie parkometru, do którego podchodzimy na ulicy.
SMS z ponagleniem, czyli wywieranie presji czasu na kierowcy
Wiadomości SMS nakazujące natychmiastowe uregulowanie zaległości za parkowanie wykorzystują tzw. nadpisy (Sender ID), które potrafią zmylić nawet bardzo doświadczonych użytkowników. Na ekranie smartfona wiadomość pojawia się pod nazwą E-PARKING, MIEJSKA_STREFA, KASACJA_OPLATY czy wręcz pod nazwą znanego operatora aplikacji mobilnej. W treści pojawia się zazwyczaj kwota rzędu kilku złotych (np. 3,40 zł, 4,20 zł lub 5,00 zł). Kwota jest celowo bardzo niska, aby nie budzić podejrzeń i skłonić odbiorcę do natychmiastowego kliknięcia w odnośnik bez dłuższego namysłu.
Kluczowym elementem konstrukcji takiego SMS-a jest presja czasu. Wiadomość straszy skierowaniem sprawy do egzekucji komorniczej, naliczeniem wysokiej kary dodatkowej w ciągu 12 godzin czy zablokowaniem możliwości parkowania w całym mieście. Przestępcy wykorzystują w tym celu zjawisko określane szerzej jako phishing i fałszywe płatności, manipilując postrzeganiem ryzyka przez ofiarę. Kierowca, myśląc, że zapomniał opłacić bilet podczas wczorajszego postoju, od razu przechodzi do podlinkowanej bramki.
Quishing na parkometrach: Fizyczne naklejki i cyfrowe pułapki
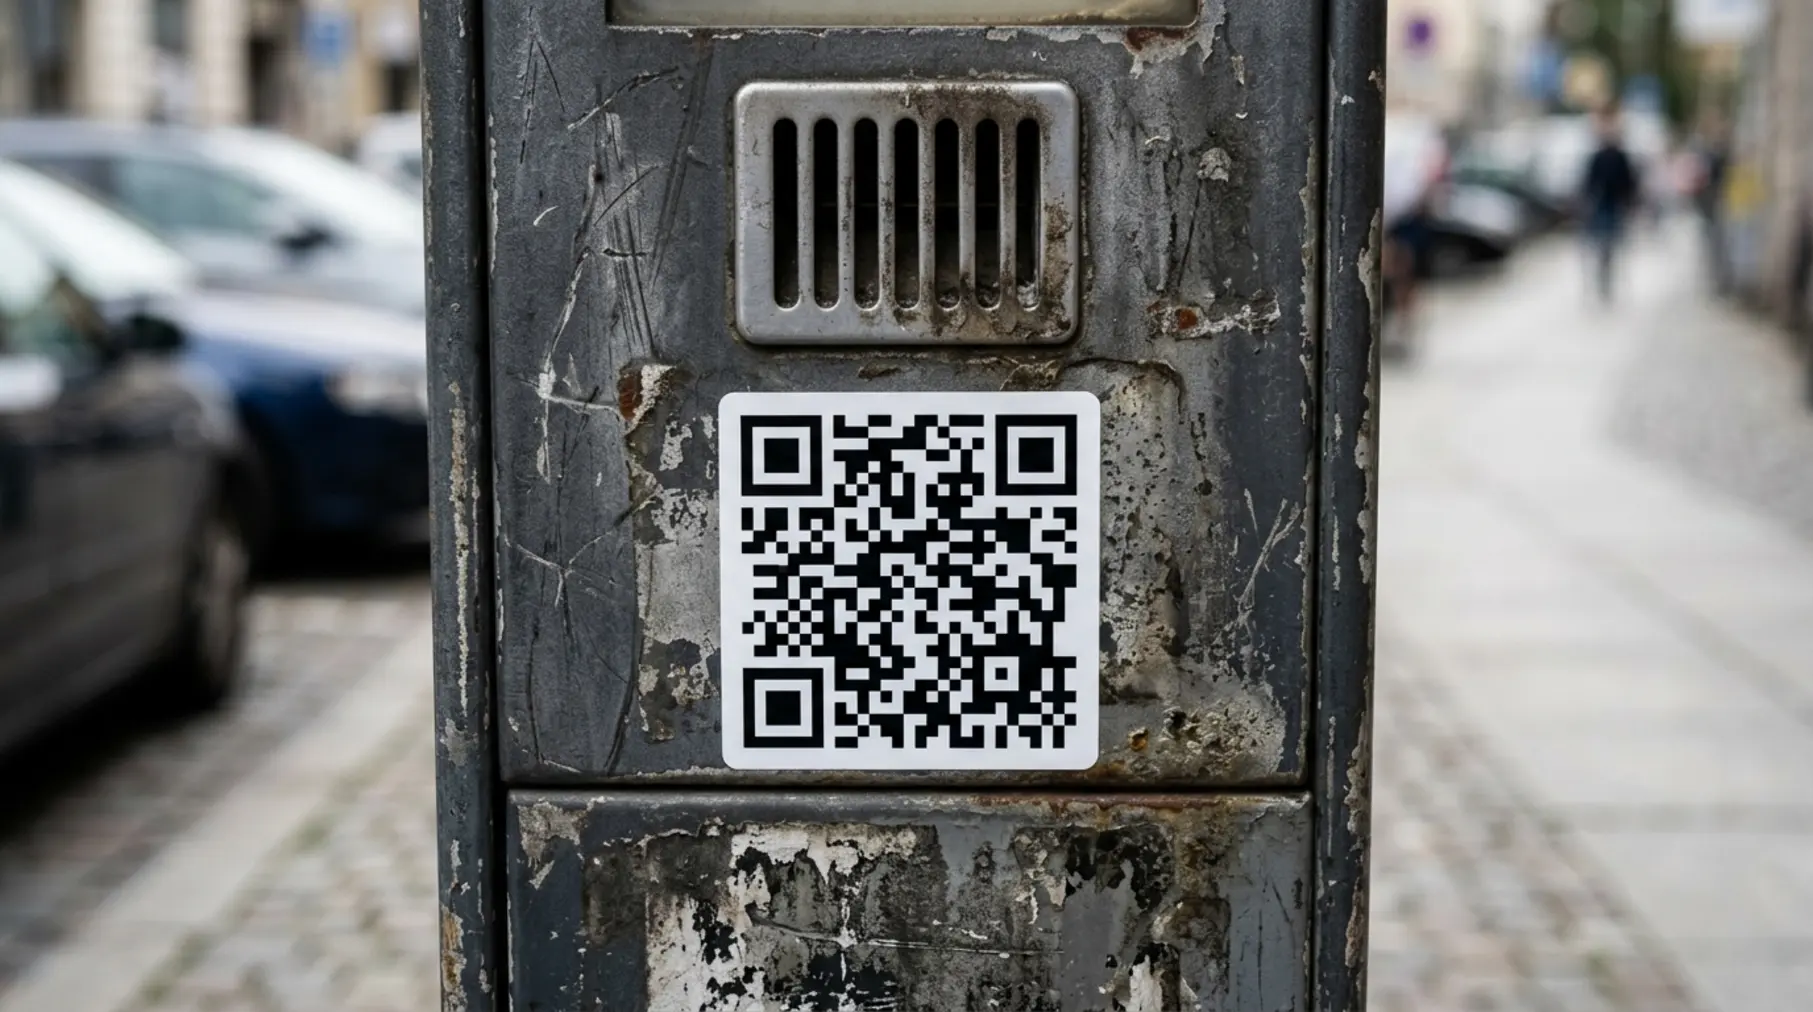
Druga, wyjątkowo groźna metoda, to tzw. quishing, czyli phishing wykorzystujący kody QR (Quick Response). Napastnicy drukują samoprzylepne etykiety o wysokiej jakości graficznej, imitujące oficjalne oznaczenia miejskich spółek transportowych lub zarządców parkomatów. Naklejki zawierają chwytliwe hasła: Zeskanuj i zapłać szybciej bez kolejki, Opłać parkowanie przez BLIK czy Pobierz aplikację parkingową. Etykiety te są po kryjomu naklejane na ekranach parkometrów, w okolicach czytników kart lub przy instrukcjach obsługi.
Nieświadomy kierowca, zamiast korzystać z fizycznego interfejsu urządzenia, wyciąga smartfon, skanuje kod QR i zostaje przekierowany do przeglądarki internetowej. Strona docelowa wygląda identycznie jak system płatności mobilnych. Różnica polega na tym, że kod QR zamieszczony przez przestępców prowadzi do serwera kontrolowanego przez grupę hakerską. Fizyczna bliskość parkometru daje ofierze złudne poczucie bezpieczeństwa – skoro kod znajduje się na oficjalnym urządzeniu stojącym przy ulicy, trudno podejrzewać, że może być elementem przekrętu.
Anatomia ataku: Jak działa fałszywa strona płatności?
Aby w pełni zrozumieć, z jak skomplikowanym narzędziem mamy do czynienia, należy przyjrzeć się architekturze technicznej przygotowywanej przez hakerów. Podrobiony serwis nie jest jedynie statyczną obrazkową stroną – to zaawansowany skrypt interaktywny, działający w czasie rzeczywistym (tzw. Man-in-the-Middle lub panel zarządzany przez operatora ataku).
Po wejściu na stronę ofiara widzi formularz wyboru metody płatności. Najczęściej do wyboru są popularne polskie systemy: szybsze przelewy bankowe, płatność kartą płatniczą oraz kod BLIK. Niezależnie od wybranej opcji, cel ataku pozostaje ten sam: przejęcie pełnych danych uwierzytelniających do bankowości elektronicznej lub wyłudzenie jednorazowego kodu autoryzacyjnego, który pozwala zarejestrować nową aplikację mobilną na urządzeniu oszusta.
Fikcyjne domeny, podrobione bramki i pułapki certyfikatów SSL
Adresy internetowe wykorzystywane w tego typu przestępstwach bardzo często imitują nazwy znanych portali lub miejskich jednostek. Stosowane są techniki typosquattingu (np. zmiana jednej litery w nazwie) lub tworzenie domen złożonych, takich jak strefa-parkowania-platnosci-warszawa.pl, pay-park-oplaty24.net czy e-parking-szybka-doplata.com. Wiele osób popełnia podstawowy błąd, sugerując się obecnością ikony kłódki przy adresie strony i protokołem HTTPS.
Pamiętaj: Bezpłatny certyfikat SSL gwarantuje jedynie, że połączenie między Twoim telefonem a serwerem jest szyfrowane. Nie potwierdza on w żaden sposób, że właścicielem serwera jest uczciwa firma czy urząd miejski. Dzisiaj niemal każda fałszywa strona stworzona przez cyberprzestępców posiada ważny kłódkę HTTPS.
Sama strona płatności wizualnie nie różni się od oryginalnych rozwiązań dostarczanych przez bramki PayU, Przelewy24 czy Autopay. Przestępcy kopiują arkusze stylów CSS, logotypy, a nawet stopki z informacjami o licencjach KNF. Właśnie dlatego tak łatwo wpaść w pułapkę, jeśli analizuje się witrynę wyłącznie na podstawie jej wyglądu graficznego na małym ekranie smartfona.
Przejmowanie danych logowania i autoryzacji SMS lub aplikacji
Gdy na fałszywej stronie wybierzesz swój bank i wpiszesz identyfikator (login) oraz hasło, dane te są w ułamku sekundy przesyłane do panelu oszustów. W tym samym czasie skrypt hakerski automatycznie loguje się na prawdziwej stronie Twojego banku. Bank wysyła na Twój telefon powiadomienie PUSH lub SMS z kodem autoryzacyjnym. Na fałszywej stronie pojawia się wówczas okienko z prośbą o wpisanie tego kodu, opisane jako Autoryzacja dopłaty 4,50 zł.
W rzeczywistości wpisujesz kod, który zatwierdza np.:
- Zdefiniowanie nowego odbiorcy zaufanego w Twoim banku (co pozwoli oszustom na późniejszy wypływ wszystkich pieniędzy bez przeszkód),
- Dodanie nowej karty płatniczej do cyfrowego portfela (np. Apple Pay lub Google Pay) na telefonie przestępcy,
- Zatwierdzenie przelewu ekspresowego na całkowicie inną, bardzo wysoką kwotę (np. 4500 zł zamiast 4,50 zł),
- Powiązanie Twojego konta z nowym urządzeniem mobilnym, co daje hakerom pełny dostęp do środków.
Szczególną uwagą należy objąć również sytuacje, w których oszustwa te do złudzenia przypominają masowe ataki typu wyłudzenie danych płatniczych. Jeśli wpisujesz kod BLIK, na telefonie dostajesz powiadomienie z banku. Jeżeli nie przeczytasz dokładnie treści powiadomienia i zobaczysz tam tekst Wypłata z bankomatu lub Czek BLIK zamiast Płatność w sklepie, zatwierdzenie operacji oznacza natychmiastową utratę gotówki.
Weryfikacja i bezpieczeństwo: Porównanie i practical poradnik
Jak zachować zimną krew i odróżnić uczciwy komunikat od oszustwa? Istnieją jasne wyznaczniki, które pozwalają zidentyfikować fałszywy panel w kilkanaście sekund. Poniższa tabela zbiera najważniejsze cechy różniące autentyczny system opłat parkingowych od przestępczej imitacji.
Zestawienie: Prawdziwy operator strefy vs. Przestępcza atrapa
| Element weryfikacji | Oficjalny operator / Parkometr | Fałszywa wiadomość / Naklejka QR |
|---|---|---|
| Kanał komunikacji | Zawiadomienie papierowe za wycieraczką lub powiadomienie w oficjalnej aplikacji (SkyCash, moBiLET, Flowbird itp.). | Wiadomość SMS z nieznanego numeru/nadpisu lub naklejony kod QR bezpośrednio na parkometrze. |
| Adres URL strony | Oficjalna domena miejska (np. zdm.waw.pl) lub domena certyfikowanego dostawcy aplikacji płatniczej. | Dziwne domeny, dodatkowe myślniki, ciągi cyfr, literówki lub domeny z darmowych rozszerzeń (.site, .top, .online). |
| Forma płatności | Wpisanie numeru rejestracyjnego w fizycznym urządzeniu lub bezpieczny proces wewnątrz zweryfikowanej aplikacji mobilnej. | Szybki odnośnik przekierowujący do zewnętrznej bramki płatniczej wymagającej logowania do banku lub podania CVV. |
| Treść autoryzacji SMS | Powiadomienie z banku dokładnie opisuje cel: Zapałata za parking X zł. | Powiadomienie SMS z banku mówi o: Dodaniu karty do Google Pay, przelewie zaufanym lub wypłacie z bankomatu. |
| Presja czasu | Brak szantażu. Czas na opłacenie opłaty dodatkowej wynosi zazwyczaj od 7 do 14 dni roboczych. | Gromkie ostrzeżenia: Opłać w ciągu 2 godzin, Natychmiastowa egzekucja komornicza, Ostatnie wezwanie. |
Checklista kierowcy: Jak zweryfikować opłatę w 30 sekund?
Zanim podejmiesz jakąkolwiek decyzję finansową pod wpływem otrzymanego SMS-a lub po zeskanowaniu kodu z parkometru, wykonaj następujące kroki weryfikacyjne:
- Sprawdź fizyczny kwit za wycieraczką: Miejskie Strefy Płatnego Parkowania w Polsce nie wysyłają wiadomości SMS o zaległym parkowaniu na podstawie numeru rejestracyjnego, o ile wcześniej nie zarejestrowałeś się w dedykowanym systemie miejskim i nie wyraziłeś zgody na taki kontakt. Brak fizycznego wezwania za wycieraczką niemal w 100% oznacza próbę oszustwa.
- Przeanalizuj adres strony w przeglądarce: Zwróć uwagę na całą ścieżkę URL. Czy po nazwie marki znajduje się właściwe rozszerzenie (.pl)? Czy domena nie zawiera przedziwnych słów pomocniczych, takich as pay, doplata, weryfikacja?
- Zweryfikuj treść wiadomości autoryzacyjnej z banku: To najważniejszy punkt ochrony. Zanim wpiszesz kod SMS lub zatwierdzisz powiadomienie PUSH w aplikacji bankowej, przeczytaj dokładnie TYTUŁ transakcji i KWOTĘ. Jeśli system prosi o zatwierdzenie 2500 zł, a Ty chcesz dopłacić 4 zł, natychmiast przerwij operację.
- Przyjrzyj się kodom QR na parkometrze: Zwróć uwagę, czy kod QR nie jest naklejony na oryginalny tekst urządzenia w sposób niechlujny. Jeśli naklejka odstaje, zasłania numery parkometru lub instrukcję – nie skanuj jej.
- Korzystaj wyłącznie z oficjalnych aplikacji: Do opłacania parkowania używaj sprawdzonych programów pobranych bezpośrednio ze sklepów Google Play lub App Store. Nie płaść za pośrednictwem przygodnych stron internetowych uruchamianych z odnośników w SMS-ach.
Pamiętaj, że w przypadku wątpliwości zawsze możesz skontaktować się z infolinią zarządcy drogi lub Strefy Płatnego Parkowania w danym mieście. Numery kontaktowe znajdziesz na oficjalnych stronach urzędów miast, a nie w treści podejrzanego SMS-a.
Co zrobić, jeśli dane trafiły w ręce cyberprzestępców?
Błąd może zdarzyć się każdemu, zwłaszcza w sytuacji pośpiechu czy złych warunków atmosferycznych. Jeśli zorientowałeś się, że podałeś dane karty lub zalogowałeś się na fałszywej stronie banku, liczy się każda sekunda. Działaj według poniższego planu awaryjnego:
1. Natychmiast skontaktuj się z bankiem. Zadzwoń na oficjalną infolinię swojego banku (numer wybierz samodzielnie ze strony banku lub z odwrotu karty płatniczej). Poinformuj konsultanta o możliwości przejęcia danych do bankowości internetowej. Zleć zablokowanie dostępu do bankowości, zastrzeżenie kart płatniczych oraz unieważnienie wszystkich aktywnych sesji mobilnych.
2. Zmień hasła dostępu. Jeśli logowałeś się na podrobionej stronie, jak najszybciej zmień hasło do bankowości (po uprzednim zablokowaniu kanałów przez konsultanta) oraz do skrzynki e-mail. Jeśli używałeś tego samego hasła w innych serwisach, również musisz je niezwłocznie zmienić.
3. Zgłoś incydent do CERT Polska. Przekaż podejrzanego SMS-a na darmowy numer zgłoszeniowy CERT: 8080. Możesz także wypełnić formularz zgłoszeniowy na stronie incydent.cert.pl. Dzięki Twojemu zgłoszeniu fałszywa strona zostanie szybko wpisana na listę ostrzeżeń i zablokowana dla innych użytkowników sieci w Polsce.
4. Zgłoś sprawę na Policję. Jeśli z Twojego konta zostały skradzione środki finansowe, udaj się do najbliższej jednostki Policji. Zabierz ze sobą dowody: zrzuty ekranu podejrzanych wiadomości, potwierdzenia przelewów oraz historię połączeń. Zaświadczenie o zgłoszeniu przestępstwa będzie niezbędne podczas składania reklamacji w banku.
Rozumienie tego, jak działają zaawansowane mechanizmy fałszywych bramek płatniczych, pozwala skutecznie chronić finanse przed rosnącą falą oszustw nakierowanych na kierowców.
Najczęściej zadawane pytania (FAQ)
Czy Miejskie Strefy Płatnego Parkowania wysyłają wiadomości SMS z przypomnieniem o zapłacie?
W zdecydowanej większości miast w Polsce Miejskie Strefy Płatnego Parkowania NIE wysyłają wiadomości SMS z informacją o zaległościach na podstawie samych tablic rejestracyjnych. Jeśli nie opłacisz biletu, kontroler wystawia fizyczne wezwanie do zapłaty opłaty dodatkowej i umieszcza je za wycieraczką pojazdu. Wszelkie wiadomości SMS nakazujące natychmiastową dopłatę parę złotych pod rygorem kary są próbą wyłudzenia danych.
Zeskanowałem kod QR z parkometru i strona prosi o podanie danych karty. Czy to bezpieczne?
Nigdy nie podawaj danych karty płatniczej (numer karty, data ważności, kod CVV) na stronach internetowych otwartych bezpośrednio po zeskanowaniu kodu QR z naklejki na parkometrze. Prawdziwe opłaty mobilne realizuje się poprzez znane, oficjalne aplikacje pobrane ze sklepu App Store lub Google Play (np. SkyCash, moBiLET, AnyPark, Flowbird), w których konto rejestrujesz wcześniej. Naklejka z kodem QR kierująca do zewnętrznej przeglądarki i żądająca podania danych karty to w 99% oszustwo typu quishing.
Co się stanie, jeśli wpisałem kod BLIK na fałszywej stronie, ale nie zatwierdziłem go w aplikacji?
Sam kod BLIK jest bezużyteczny bez Twojego potwierdzenia w aplikacji bankowej na telefonie. Jeśli wpisałeś kod na stronie przestępców, ale zorientowałeś się i odrzuciłeś transakcję w telefonie (lub pozwoliłeś, aby czas na autoryzację wygasł), Twoje środki są bezpieczne. Pamiętaj jednak, że jeśli na tej samej stronie podawałeś wcześniej numer telefonu lub login do banku, oszuści mogą próbować kontaktować się z Tobą telefonicznie, podszywając się pod pracowników banku (tzw. vishing).
Czy ikona kłódki przy adresie strony i protokół HTTPS gwarantują bezpieczeństwo?
Nie. Protokoły HTTPS oraz ikona kłódki oznaczają jedynie, że transmisja danych pomiędzy Twoją przeglądarką a serwerem jest szyfrowana i nikt nie przechwyci jej po drodze. Nie oznaczają one jednak, że właściciel serwera jest uczciwy. Przestępcy bez problemu zakładają bezpłatne certyfikaty SSL dla swoich fałszywych domen. Kłódka nie jest potwierdzeniem wiarygodności firmy ani instytucji miejskiej.
Jak sprawdzić, czy naklejka z kodem QR na parkometrze jest oryginalna?
Przyjrzyj się uważnie krawędziom naklejki. Przestępcy często naklejają swoje etykiety bezpośrednio na oryginalne kody QR lub na instrukcje obsługi. Jeśli widzisz, że naklejka odstaje, posiada inny odcień papieru, zakrywa oryginalne logotypy miasta lub dostawcy parkometru, nie używaj jej. Bezpieczniej jest wpisać numer parkometru ręcznie w oficjalnej aplikacji lub opłacić bilet bilonem/kartą bezpośrednio w terminalu urządzenia.
Podsumowanie i wsparcie eksperckie
Fałszywe opłaty za parkowanie to wysoce skuteczna metoda oszustwa, łącząca socjotechnikę z cyberzagrożeniami. Cyberprzestępcy doskonale wiedzą, że kierowcy działają w stresie i pośpiechu, co czyni ich idealnym celem. Stała edukacja, weryfikowanie adresów URL, dokładne czytanie komunikatów SMS z banku oraz zasada ograniczonego zaufania do kodów QR na urządzeniach publicznych to podstawowe filary ochrony własnych oszczędności.
Dbaj o bezpieczeństwo cyfrowe w swojej firmie i życiu prywatnym. Jeśli chcesz dowiedzieć się więcej o nowoczesnych metodach ochrony przed cyberatakami, audytach bezpieczeństwa oraz procedurach reagowania na incydenty, odwiedź naszą stronę główną Nexus Group. W sytuacjach kryzysowych lub w celu konsultacji rozwiązań IT dla biznesu, skontaktuj się z naszym zespołem ekspertów pod numerem telefonu: +48 88 12 13 206.
