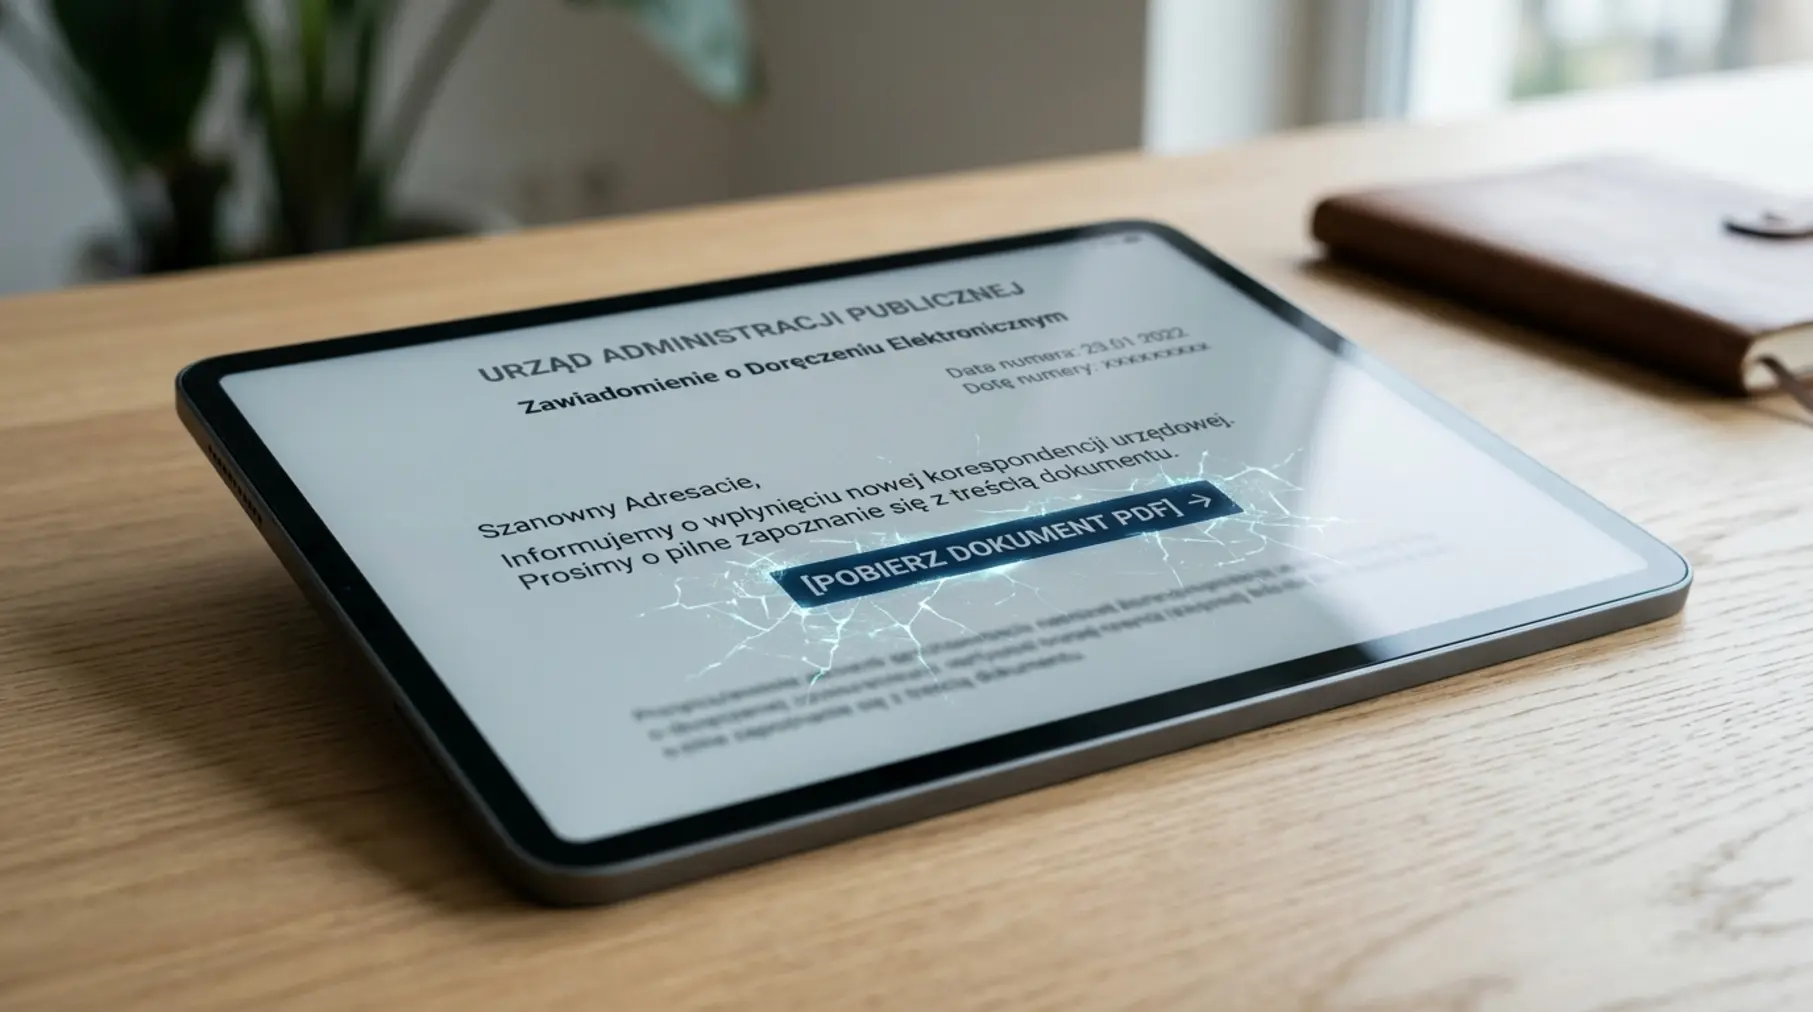
Wraz z dynamicznym rozwojem cyfryzacji usług publicznych w Polsce, e-Doręczenia stają się powszechnym standardem komunikacji pomiędzy obywatelami, przedsiębiorcami a urzędami i sądami. Choć elektroniczny bieg dokumentów znacząco usprawnia załatwianie spraw formalnych i eliminuje konieczność stania w kolejkach na poczcie, otworzył on również zupełnie nowy front działań dla przestępców internetowych. Cyberprzestępcy masowo wykorzystują motyw e-Doręczeń, wysyłając precyzyjnie przygotowane, fałszywe powiadomienia e-mail oraz SMS, które imitują oficjalne wiadomości z sądów, urzędów skarbowych czy portalu gov.pl. Wystarczy chwila uwagi, kliknięcie w zainfekowany link oraz podanie danych logowania na sfałszowanej stronie bramki płatniczej lub Profilu Zaufanego, aby przekazać oszustom pełny dostęp do swojej tożsamości cyfrowej, kont bankowych oraz poufnych dokumentów firmowych.
Spis treści:
- Cyfrowa rewolucja w pismach urzędowych i nowe pole do popisu dla cyberprzestępców
- Czym są e-Doręczenia i dlaczego stały się celem numer jeden?
- Anatomia oszustwa: Od fałszywego e-maila do przejęcia Profilu Zaufanego
- Jak działają mechanizmy wyłudzania danych – krok po kroku
- Inżynieria społeczna i presja czasu w fałszywych wezwaniach
- Podrobione strony logowania: Identyczność wizualna a rzeczywistość domeny
- Co dzieje się po oddaniu poświadczeń w ręce hakerów?
- Jak odróżnić prawdziwe e-Doręczenie od ataku phishingowego?
- Złote zasady weryfikacji adresów i bezpiecznego logowania
- Procedury bezpieczeństwa i reakcja na incydent cyfrowy w firmie
- Często Zadawane Pytania (FAQ)
Cyfrowa rewolucja w pismach urzędowych i nowe pole do popisu dla cyberprzestępców
W ostatnich latach polski system prawny i administracyjny przeszedł ogromną metamorfozę. Cyfryzacja, która miała ułatwić życie milronom obywateli i przedsiębiorców, sprowadziła oficjalne pisma procesowe, decyzje podatkowe czy zawiadomienia administracyjne do postaci plików cyfrowych. Wdrożenie publicznej usługi e-Doręczeń, rozwój systemów ePUAP, rejestrów sądowych oraz Portalu Informacyjnego Sądów Powszechnych sprawiły, że skrzynka odbiorcza e-mail stała się głównym punktem styku z aparatem państwowym. Niestety, ta wygoda niesie ze sobą bezprecedensowe zagrożenie.
Przestępcy internetowi doskonale wiedzą, jak wielki respekt i niepokój wywołują w społeczeństwie hasła takie jak Sąd Rejonowy, Komornik Sądowy, Urząd Skarbowy czy Zakład Ubezpieczeń Społecznych. Gdy w naszej skrzynce pojawia się wiadomość o treści Awizo elektroniczne lub Zawiadomienie o wydaniu nakazu zapłaty, naturalnym odruchem większości osób jest chęć natychmiastowego sprawdzenia, o co chodzi. Na tym właśnie psychologicznym mechanizmie opiera się jedna z najniebezpieczniejszych odmian phishingu, w której przynętą jest rzekoma korespondencja urzędowa.
Warto zrozumieć, że nowoczesne ataki tego typu nie przypominają już dawnych, nieporadnych wiadomości pisanych łamaną polszczyzną z rażącymi błędami ortograficznymi. Dziś cyberprzestępcy korzystają z zaawansowanych modeli językowych, precyzyjnie kopiują szablony graficzne polskich urzędów, stosują zaawansowany spoofing nagłówków wiadomości i tworzą domeny łudząco podobne do autentycznych portali rządowych. Zrozumienie natury tego zagrożenia to pierwszy krok do stworzenia skutecznej tarczy ochronnej w każdej firmie oraz gospodarstwie domowym.
Czym są e-Doręczenia i dlaczego stały się celem numer jeden?
Usługa e-Doręczeń to prawny odpowiednik tradycyjnego listu poleconego za potwierdzeniem odbioru. Zgodnie z ustawą o doręczeniach elektronicznych, dedykowana skrzynka ma docelowo zastąpić dotychczasowe papierowe formy komunikacji ze wszystkimi podmiotami publicznymi. System ten opiera się na unikalnych adresach doręczeń elektronicznych (ADE) i gwarantuje pewność nadania oraz odbioru dokumentów. Jednak ze względu na etap przejściowy i fakt, że małe, średnie oraz duże przedsiębiorstwa są sukcesywnie zobowiązywane do zakładania takich skrzynek, w przestrzeni informacyjnej panuje spore zamieszanie.
Wielu przedsiębiorców i pracowników nie orientuje się jeszcze dokładnie, z jakich adresów e-mail przychodzą oficjalne powiadomienia, jak wygląda prawidłowa ścieżka pobierania dokumentu oraz w jaki sposób przebiega autoryzacja. Brak powszechnej edukacji i brak wyrobionych nawyków sprawiają, że użytkownicy stają się wyjątkowo podatni na manipulację. Oszuści wykorzystują ten okres transformacji cyfrowej, podszywając się pod oficjalną infrastrukturę i serwując ofiarom perfekcyjnie przygotowane podróbki systemów rządowych.
Anatomia oszustwa: Od fałszywego e-maila do przejęcia Profilu Zaufanego
Typowy atak phishingowy imitujący e-Doręczenie przebiega według ściśle określonego scenariusza. Przestępcy wysyłają do masowego lub wyselekcjonowanego odbiorcy wiadomość e-mail o niepokojącym tytule, np. Otrzymałeś nowe pismo z Sądu Rejonowego – wymagany podpis lub Nieodebrana korespondencja z Urzędu Skarbowego – ostateczne wezwanie do zapłaty. W treści znajduje się oficjalnie wyglądający komunikat, często opatrzony godłem państwowym, sygnaturą akt oraz stopką łudząco przypominającą zawiadomienia z Ministerstwa Cyfryzacji.
Głównym elementem wiadomości jest przycisk lub hiperłącze, które ma rzekomo prowadzić do bezpiecznego podglądu pisma urzędowego. Przykładowe etykiety takich przycisków to Odbierz e-Doręczenie, Zaloguj się do skrzynki odbiorczej czy Pobierz dokument PDF. W rzeczywistości kliknięcie przenosi ofiarę na niebezpieczną stronę internetową, której celem jest kradzież danych dostępowych do Profilu Zaufanego, bankowości elektronicznej, systemu mObywatel lub korporacyjnych kont Microsoft 365 i Google Workspace.
Jak działają mechanizmy wyłudzania danych – krok po kroku
Aby skutecznie przeciwdziałać atakom, należy dokładnie przeanalizować techniczne i psychologiczne aspekty działania oszustów. Cyberprzestępcy nie pozostawiają niczego przypadkowi – każdy element fałszywej wiadomości oraz podstawionej strony internetowej jest zaplanowany tak, aby zminimalizować czujność ofiary i wymusić natychmiastowe działanie bez zastanowienia.
Współczesne kampanie phishingowe ukierunkowane na e-Doręczenia bazują na zjawisku określanym jako zaufanie do autorytetu. Od dzieciństwa jesteśmy uczeni, że pisma z sądu, prokuratury czy urzędu skarbowego wymagają pilnej reakcji i bezwzględnego podporządkowania się. Gdy na ekranie komputera widzimy nagłówek informujący o wszczęciu postępowania egzekucyjnego lub nałożeniu kary finansowej, w naszym organizmie do głosu dochodzi stres, a krytyczne myślenie ustępuje miejsca chęci szybkiego rozwiązania problemu.
Inżynieria społeczna i presja czasu w fałszywych wezwaniach
Inżynieria społeczna to sztuka manipulacji ludźmi w celu skłonienia ich do wykonania określonych czynności lub wyjawienia poufnych informacji. W przypadku fałszywych e-Doręczeń podstawowym narzędziem manipulacji jest drastyczne ograniczenie czasu na reakcję. W treści e-maila przestępcy umieszczają klauzule w stylu: Na odebranie pisma masz 24 godziny. Brak reakcji spowoduje uznanie dokumentu za doręczony oraz wszczęcie procedury komorniczej.
Tego rodzaju groźby paraliżują proces decyzyjny. Odbiorca zamiast spokojnie przeanalizować adres nadawcy e-maila czy zweryfikować adres URL linku, śpieszy się, by jak najszybciej zalogować się i zobaczyć treść pisma. Właśnie na ten błąd liczą oszuści. Pamiętajmy, że oficjalne procedury doręczeń cyfrowych opierają się na jasnych terminach ustawowych (najczęściej jest to 14 dni na odbiór pisma), a same powiadomienia nigdy nie wymuszają natychmiastowego logowania w ciągu kilkunastu minut pod rygorem bezpowrotnych konsekwencji prawnych.
Podrobione strony logowania: Identyczność wizualna a rzeczywistość domeny
Kiedy nieświadomy użytkownik kliknie w link zawarty w fałszywej wiadomości, zostaje przekierowany na stronę złośliwą. Dziś technologia tworzenia takich stron stoi na niezwykle wysokim poziomie. Przestępcy potrafią sklonować całą strukturę serwisu Węzeł Krajowy (login.gov.pl), logowania do banków czy strony mObywatel w sposób absolutnie niedostrzegalny dla oka nieprzeszkolonego obserwatora. Układ graficzny, logotypy, czcionki, a nawet podstopki z deklaracjami dostępności są w 100% zbieżne z oryginałem.
Co więcej, sfałszowane strony niemal zawsze posiadają zieloną kłódkę przy adresie URL, co oznacza, że połączenie jest szyfrowane protokołem HTTPS. Przez lata powtarzano użytkownikom błędną zasadę: Jeśli strona ma kłódkę, jest bezpieczna. Dziś darmowe certyfikaty SSL może wygenerować każdy, w tym przestępca. Kłódka informuje jedynie o tym, że transmisja między Twoją przeglądarką a serwerem jest szyfrowana, ale w żaden sposób nie gwarantuje, że serwer należy do polskiego rządu!
Rzeczywistym miejscem weryfikacji jest wyłącznie nazwa domeny. Przestępcy rejestrują domeny łudząco podobne do autentycznych, stosując tzw. typosquatting lub tworząc rozbudowane subdomeny. Na przykład zamiast oficjalnego adresu login.gov.pl, w pasku przeglądarki może pojawić się:
- gov.pl.edoreczenia-odbior.com
- login-gov-pl.serwer-zabezpieczony.info
- e-doreczenia.sad-portal.pl
- gov-elektroniczne-doreczenia.net
Dla niezwracającego uwagi użytkownika wyraz gov.pl znajdujący się gdziekolwiek w adresie URL stanowi wystarczający dowód wiarygodności. Tymczasem kluczowa jest tzw. domena główna (znajdująca się tuż przed rozszerzeniem, np. .pl, .com, .info). Jeśli główną domeną nie jest gov.pl, mamy do czynienia z bezwzględną próbą oszustwa.
Co dzieje się po oddaniu poświadczeń w ręce hakerów?
Co dokładnie dzieje się w momencie, gdy wpiszemy swój login, hasło oraz kod SMS na sfałszowanej stronie logowania do Profilu Zaufanego lub banku? W tle działa zaawansowany skrypt typu AitM (Adversary-in-the-Middle). System przestępczy w czasie rzeczywistym przechwytuje wpisane przez nas dane i przekazuje je na prawdziwą stronę rządową lub bankową.
„Przejęcie poświadczeń do Węzła Krajowego lub Profilu Zaufanego daje przestępcom pełną kontrolę nad naszą tożsamością cyfrową. Oszuści mogą złożyć w naszym imieniu wniosek o kredyt, zmienić dane w rejestrach KRS/CEIDG, przelać środki z konta bankowego czy uzyskać dostęp do poufnej korespondencji podatkowej i medycznej.”
Po przekazaniu kodu jednorazowego przestępca przejmuje aktywną sesję użytkownika. Często po udanym wyłudzeniu danych sfałszowana strona wyświetla komunikat o błędzie serwera lub automatycznie przekierowuje nas na prawdziwy portal rządowy. Użytkownik myśli wówczas, że po prostu wystąpił problem techniczny i rezygnuje z dalszych prób, podczas gdy oszuści w tym samym czasie dokonują spustoszenia w jego zasobach cyfrowych.
Jak odróżnić prawdziwe e-Doręczenie od ataku phishingowego?
Aby nie paść ofiarą wyłudzenia danych, warto znać podstawowe różnice konstrukcyjne pomiędzy autentycznymi powiadomieniami z oficjalnych systemów państwowych a wiadomościami preparowanymi przez przestępców. Aby zagwarantować sobie i swojej firmie pełną osłonę przed cyfrowymi zagrożeniami, kluczowe jest wdrożenie odpowiednich narzędzi, takich jak kompleksowe bezpieczeństwo cyfrowe oferowane przez wyspecjalizowane zespoły inżynierów IT.
Poniższa tabela przedstawia zestawienie najważniejszych cech, na które należy zwrócić uwagę podczas analizy e-maila powiadamiającego o korespondencji urzędowej:
| Cecha wiadomości | Oficjalne e-Doręczenie / System Gov | Fałszywe powiadomienie (Phishing) |
|---|---|---|
| Adres nadawcy (FROM) | Oficjalna domena rządowa (np. edoreczenia.gov.pl) poparta nagłówkami SPF/DKIM. | Domeny komercyjne, losowe ciągi znaków lub zmodyfikowane domeny zagraniczne. |
| Zawartość wiadomości | Informacja o wpłynięciu pisma bez przesyłania treści dokumentu bezpośrednio w e-mailu. | Presja czasu, groźby finansowe, straszenie konsekwencjami prawnymi, rzekome podglądy skanów. |
| Odsyłacze i linki (URL) | Brak bezpośrednich linków do logowania lub linki prowadzące bezwzględnie do domeny *.gov.pl. | Linki prowadzące do obcych domen (.net, .info, .com) podszywających się pod serwisy rządowe. |
| Sposób autoryzacji | Logowanie wyłącznie przez oficjalną bramkę Węzła Krajowego na stronie gov.pl. | Prośba o podanie pełnych danych karty płatniczej, loginu do banku bez wymogów 2FA lub zewnętrzny formularz. |
| Załączniki | Brak załączników w postaci plików .exe, .zip, .html, .xlsm. Dokument pobiera się po zalogowaniu. | Często dołączone zainfekowane załączniki (np. pliki zip ze złośliwym oprogramowaniem). |
Analizując powyższe zestawienie, wyraźnieidać, że kluczem do bezpieczeństwa jest zasada ograniczonego zaufania. Oficjalne serwisy administracji państwowej nigdy nie wysyłają wiadomości wymagających podania haseł dostępowych do bankowości komercyjnej w celu pobrania pisma urzędowego. Jeżeli widzisz formularz logowania do banku przy próbie odebrania listu z sądu – jest to bezdyskusyjnie próba kradzieży środków finansowych.
Złote zasady weryfikacji adresów i bezpiecznego logowania
Ochrona tożsamości cyfrowej w erze powszechnych atutów phishingowych wymaga wyrobienia stałych, bezpiecznych nawyków. Standardowe oprogramowanie antywirusowe nie zawsze jest w stanie wykryć nowo zarejestrowaną domenę przestępczą, dlatego to czynnik ludzki pozostaje najważniejszym ogniwem w systemie cyberbezpieczeństwa. Dla organizacji szukających stałego wsparcia niezastąpione okazują się profesjonalne usługi z zakresu bezpieczeństwa IT, które pomagają minimalizować ryzyko ludzkiego błędu.
Oto zestaw fundamentalnych zasad, których przestrzeganie pozwala uniknąć przejęcia danych logowania przez nieuprawnione osoby:
- Nigdy nie klikaj w bezpośrednie linki w wiadomościach e-mail: Jeśli otrzymałeś powiadomienie o nowej korespondencji w e-Doręczeniach lub portalu sądowym, otwórz nową kartę w przeglądarce, samodzielnie wpisz adres gov.pl i stamtąd przejdź do logowania.
- Skrupulatnie sprawdzaj adres w pasku przeglądarki: Zwróć uwagę na domenię najwyższego poziomu. Strony rządowe w Polsce zawsze kończą się domeną .gov.pl. Zwróć uwagę na drobne literówki (np. g0v.pl, goov.pl, gov-pl.com).
- Używaj bezpiecznych metod uwierzytelniania dwuskładnikowego (2FA): Jeśli to możliwe, zastąp kody SMS kluczami sprzętowymi YubiKey lub aplikacjami typu Authenticator. Klucze sprzętowe FIDO2/WebAuthn są w 100% odporne na phishing, ponieważ nie przekażą poświadczeń do fałszywej domeny.
- Nie działaj pod wpływem emocji: Widzisz nagłówek „Ostateczne wezwanie do zapłaty” lub „Nakaz egzekucyjny”? Zatrzymaj się na minutę. Skonsultuj wiadomość z działem IT lub doradcą prawnym. Urzędy dają realne terminy na dopełnienie formalności.
- Weryfikuj nagłówki wiadomości: Zaawansowani użytkownicy mogą sprawdzić zgodność rekordów SPF, DKIM oraz DMARC w nagłówkach wiadomości e-mail, aby upewnić się, czy serwer wysyłkowy miał prawo używać danego adresu nadawcy.
Procedury bezpieczeństwa i reakcja na incydent cyfrowy w firmie
W środowisku firmowym pojedyncza pomyłka pracownika może doprowadzić do zainfekowania całej sieci firmowej lub wycieku kluczowych tajemnic przedsiębiorstwa. Przestępcy coraz częściej celują w pracowników działów księgowości, kadr oraz sekretariatów, ponieważ to oni każdego dnia przetwarzają dziesiątki pism urzędowych i faktur. Właśnie dlatego w każdej firmie kluczową rolę odgrywa stały audyt bezpieczeństwa i procedury ochronne, które definiują ścieżki postępowania w sytuacjach kryzysowych.
Co należy zrobić, jeśli pracownik popełni błąd i wprowadzi dane logowania na sfałszowanej stronie e-Doręczeń?
Przede wszystkim liczy się czas. Należy niezwłocznie podjąć następujące kroki naprawcze:
- Natychmiastowa zmiana haseł: Zmień hasło do Profilu Zaufanego, konta bankowego oraz e-maila z innego, bezpiecznego urządzenia.
- Unieważnienie aktywnych sesji: Zaloguj się na oficjalnym portalu i użyj opcji wylogowania ze wszystkich pozostałych urządzeń i sesji.
- Kontakt z bankiem: Jeśli podano dane logowania do bankowości lub dane karty płatniczej, niezwłocznie zadzwoń na infolinię banku w celu zablokowania kart oraz dostępu do kanałów elektronicznych.
- Zgłoszenie incydentu do CERT Polska: Przestępczą stronę oraz treść fałszywego e-maila należy zgłosić na stronie incydent.cert.pl lub przesłać wiadomość SMS na numer 8080. Pomoże to w szybkimi zablokowaniu domeny oszustów dla całego polskiego internetu.
- Zgłoszenie na Policję / Prokuraturę: W przypadku kradzieży tożsamości lub środków finansowych należy formalnie zawiadomić organy ścigania.
Często Zadawane Pytania (FAQ)
1. Czy oficjalna wiadomość o e-Doręczeniu zawiera dokument w załączniku?
Nie. Oficjalne powiadomienia wysyłane przez system e-Doręczeń mają wyłącznie charakter informacyjny. Zawiadamiają one o tym, że w Twojej skrzynce odbiorczej pojawiło się nowe pismo. Treść dokumentu oraz sam plik PDF są dostępne dopiero po bezpiecznym zalogowaniu się do oficjalnego portalu gov.pl. Wszelkie wiadomości e-mail zawierające załączniki w postaci plików .zip, .exe, .html lub spakowanych archiwów przedstawiające się jako „skan pisma z sądu” są próbą infekcji komputera lub wyłudzenia danych.
2. Jak sprawdzić, czy dostarczone awizo cyfrowe jest prawdziwe, bez klikania w linki?
Najbezpieczniejszym sposobem jest całkowite zignorowanie linków zawartych w otrzymanym e-mailu. Otwórz nową kartę w swojej przeglądarce internetowej, przejdź do oficjalnej strony rządowej (gov.pl) lub zaloguj się do serwisu mObywatel/ePUAP bezpośrednio z wcześniej zapisanej w zakładkach bezpiecznej strony. Po zalogowaniu się przez Węzeł Krajowy sprawdź zakładkę Skrzynka odbiorcza lub e-Doręczenia. Jeśli pismo rzeczywiście zostało do Ciebie skierowane, zobaczysz je wewnątrz oficjalnego systemu.
3. Podano dane logowania do Profilu Zaufanego na fałszywej stronie. Co zrobić krok po kroku?
Działaj natychmiastowo. W pierwszej kolejności wejdź na oficjalną stronę pz.gov.pl i spróbuj się zalogować. Jeśli masz jeszcze dostęp do konta, niezwłocznie zmień hasło oraz sprawdź przypisany adres e-mail i numer telefonu. Następnie przejdź do ustawień i unieważnij Profil Zaufany lub skorzystaj z opcji cofnięcia certyfikatu. Jeśli do logowania używano bankowości elektronicznej, skontaktuj się z bankiem w celu zablokowania bankowości internetowej. Zgłoś również zdarzenie na policji oraz w serwisie CERT Polska.
4. Czy kłódka przy adresie strony WWW gwarantuje, że portal urzędowy jest prawdziwy?
Nie. Obecność ikony kłódki oznacza jedynie, że transmisja danych między Twoim urządzeniem a serwerem jest szyfrowana za pomocą certyfikatu SSL/TLS. Przestępcy bez problemu instalują darmowe certyfikaty na sfałszowanych domenach. Kłódka nie chroni przed oszustwem, jeśli strona należy do cyberprzestępców. Zawsze sprawdzaj dokładną tekstową nazwę domeny w pasku adresu – musi ona kończyć się końcówką .gov.pl.
5. W jaki sposób firmy mogą zabezpieczyć swoich pracowników przed tego typu atakami?
Skuteczna ochrona firmy wymaga podejścia wielowarstwowego. Należy wdrożyć zaawansowane filtry pocztowe (anti-spam, anti-phishing) weryfikujące rekordy SPF/DKIM/DMARC, wprowadzić obowiązkowe uwierzytelnianie dwuskładnikowe (2FA) oparte o aplikacje lub klucze sprzętowe, a także regularnie prowadzić szkolenia ze świadomości cyberbezpieczeństwa dla zespołu. Zaleca się również przeprowadzanie kontrolowanych symulacji ataków phishingowych oraz regularnych audytów infrastruktury teleinformatycznej.
Pamiętaj, że w erze cyfrowej tożsamość Twoja i Twojej firmy jest najwyższą wartością. Nie daj się zaskoczyć przestępcom i dbaj o weryfikację każdego podejrzanego komunikatu. W przypadku pytań dotyczących wdrażania systemów ochronnych, infrastruktury serwerowej oraz audytów bezpieczeństwa, nasi eksperci pozostają do Twojej dyspozycji.
Zapraszamy do odwiedzenia naszej strony głównej: https://nexus-group.pl/ oraz do bezpośredniego kontaktu telefonicznego pod numerem: +48 88 12 13 206.
