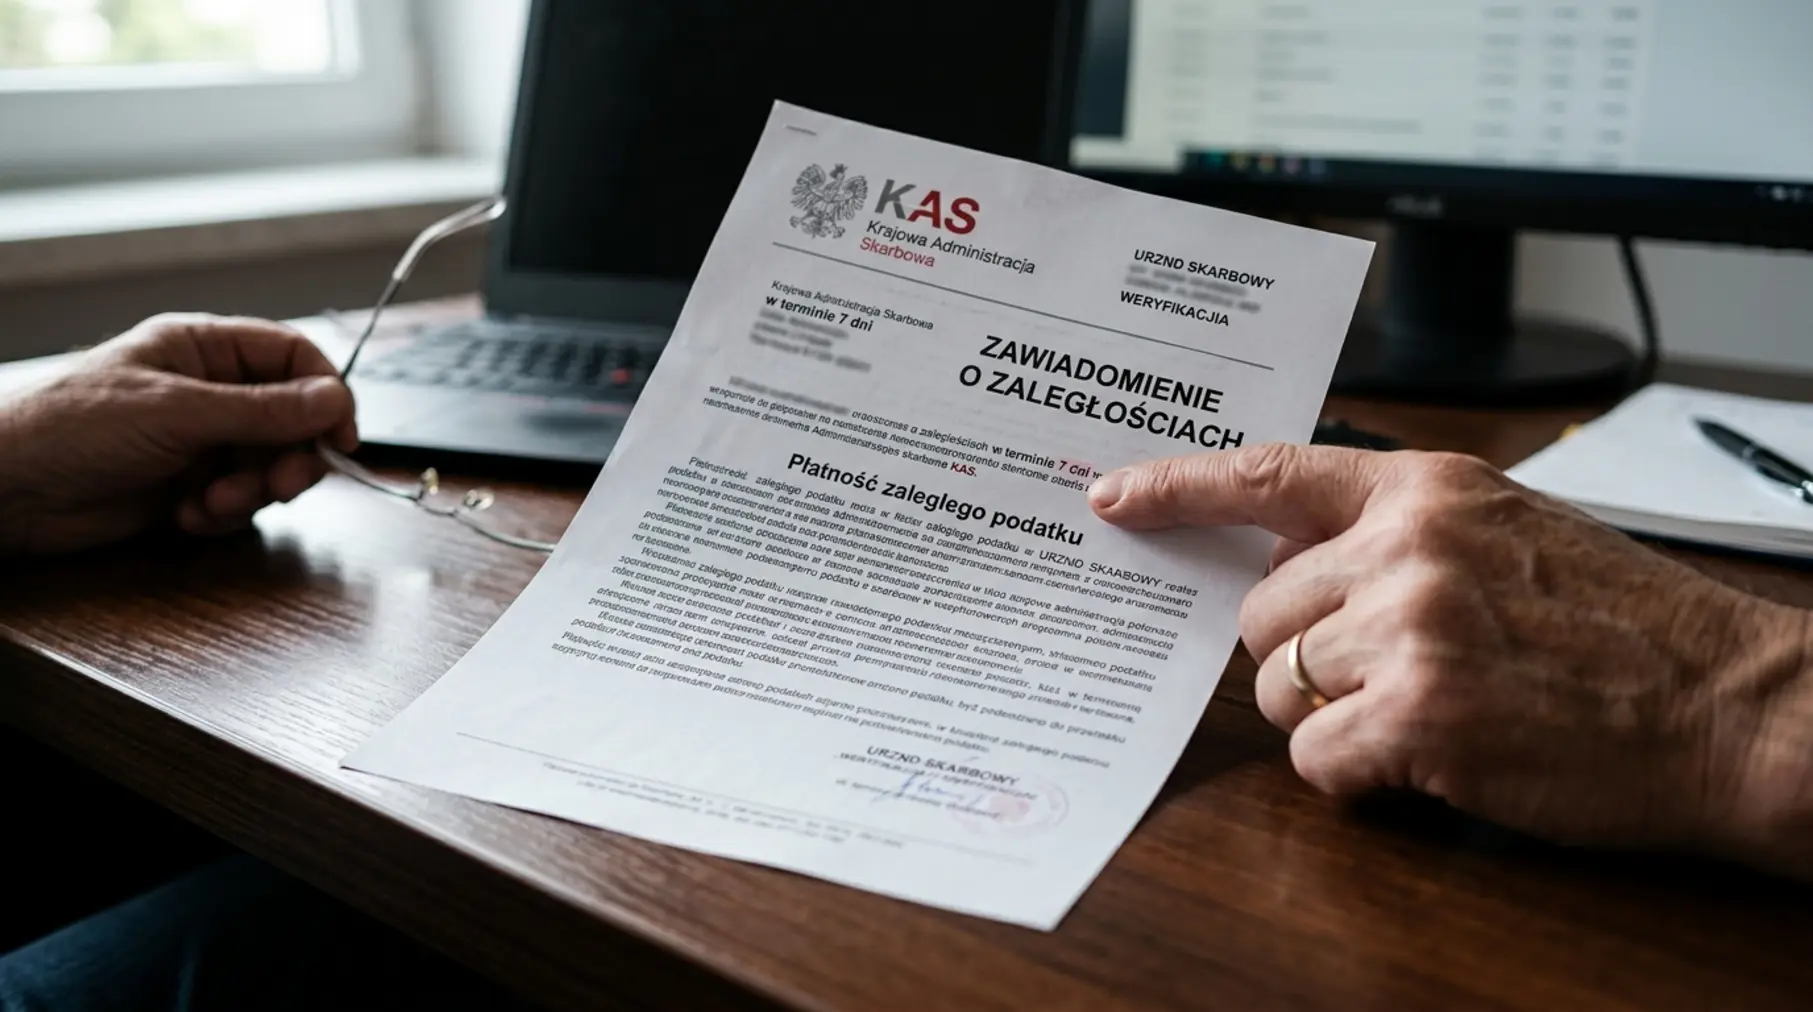
Rano otwierasz skrzynkę pocztową, a w niej wiadomość podznaczona czerwoną flagą: Krajowa Administracja Skarbowa – Zawiadomienie o wszczęciu kontroli podatkowej za ubiegły rok. Czasu na reakcję jest niewiele, treść grozi natychmiastową blokadą rachunków firmowych, a w załączniku znajduje się rzekomy protokół nieprawidłowości finansowych. Brzmi przerażająco? Dokładnie na ten czynnik paraliżującego strachu liczą cyberprzestępcy, którzy masowo podszywają się pod organy skarbowe, aby wyłudzić dane logowania, przejąć dostęp do bankowości elektronicznej lub zainfekować firmowe komputery złośliwym oprogramowaniem. W tym artykule rozłożymy ten oszukańczy schemat na czynniki pierwsze, przeanalizujemy socjotechniczne triki stosowane przez przestępców i wyjaśnimy, jak w kilku prostych krokach bezbłędnie odróżnić prawdziwy pismo urzędowe od wyrafinowanej próby wyłudzenia.
Spis treści:
- Anatomia oszustwa: Dlaczego podszywanie się pod KAS jest tak skuteczne?
- Najczęstsze scenariusze ataków i metody dystrybucji
- Weryfikacja wiadomości krok po kroku: Adres, treść i załączniki
- Jak naprawdę wygląda oficjalna komunikacja Krajowej Administracji Skarbowej?
- Porównanie: Prawdziwe pismo z urzędu vs. wiadomość od oszustów
- Co zrobić, gdy otrzymasz podejrzany e-mail lub SMS?
- Często zadawane pytania (FAQ)
Anatomia oszustwa: Dlaczego podszywanie się pod KAS jest tak skuteczne?
Ataki nakierowane na wyłudzenie danych lub pieniędzy z wykorzystaniem wizerunku instytucji państwowych należą do najbardziej niebezpiecznych form cyberprzestępczości. Przestępcy celowo wybierają Krajową Administrację Skarbową, urzędy skarbowe czy Ministerstwo Finansów, ponieważ nazwy tych instytucji wzbudzają natychmiastowy respekt oraz niepokój u każdego przedsiębiorcy i podatnika. W psychologii bezpieczeństwa zjawisko to określa się mianem wykorzystania autorytetu. Odbiorca wiadomości, widząc oficjalne logo, orła w koronie oraz prawnicze sformułowania, podświadomie przechodzi w tryb wykonywania poleceń, rzadziej poddając w wątpliwość autentyczność samego komunikatu.
W ostatnich miesiącach skala tego procederu znacząco wzrosła. Przestępcy nie ograniczają się już do prostych, nieporadnie przetłumaczonych wiadomości. Współczesne kampanie wykorzystują zaawansowany phishing i fałszywe płatności, a treści e-maili są redagowane przy użyciu profesjonalnego języka prawniczego i księgowego. Cyberprzestępcy doskonale wiedzą, kiedy przypada okres składania deklaracji rocznych PIT, termin płatności podatku VAT czy czas rozliczeń kwartalnych. To właśnie w tych okresach nasycenie wiadomościami o rzekomych zaległościach lub kontrolach osiąga punkt kulminacyjny.
Głównym celem napastników jest doprowadzenie do sytuacji, w której ofiara działa pod wpływem emocji. Presja czasu, wizja dotkliwych kar finansowych, postępowania karnoskarbowego czy natychmiastowego zajęcia konta bankowego wyłączają krytyczne myślenie. W takim stanie łatwo o popełnienie błędu: kliknięcie w zainfekowany link, pobranie spakowanego załącznika czy podanie danych logowania do bankowości na sfałszowanej stronie bramki płatniczej.
Najczęstsze scenariusze ataków i metody dystrybucji
Oszuści stosują różnorodne warianty wiadomości, dopasowując je do profilu wybranego odbiorcy. Inne przynęty stosowane są wobec osób prywatnych, a inne wobec właścicieli firm czy głównych księgowych. Przeanalizujmy najpopularniejsze schematy, z którymi można się dzisiaj spotkać w polskich skrzynkach odbiorczych.
Pierwszym i najbardziej agresywnym schematem jest rzekome zawiadomienie o zamiarze wszczęcia kontroli celno-skarbowej. Treść wiadomości sugeruje, że urząd wykrył rażące nieprawidłowości w zaksięgowanych fakturach lub rozliczeniach podatkowych za poprzednie lata. Aby dowiedzieć się, jakich dokumentów dotyczy spór, odbiorca proszony jest o pobranie i rozpakowanie załącznika z protokołem. W rzeczywistości wewnątrz pliku ZIP, RAR lub ISO znajduje się złośliwe oprogramowanie typu Infostealer, które po uruchomieniu pomiarkowanie kradnie hasła zapisane w przeglądarce, klucze do portfeli kryptowalutowych oraz tokeny sesyjne.
Drugi wariant to informacja o niedopłacie podatku na niewielką kwotę, często wynoszącą od kilku do kilkudziesięciu złotych. Przestępcy piszą na przykład: W wyniku weryfikacji deklaracji VAT-7 stwierdzono niedopłatę w wysokości 14,80 zł. Brak wpłaty w ciągu 24 godzin spowoduje skierowanie sprawy do egzekucji komorniczej. Do wiadomości dołączony jest odnośnik prowadzący do sfałszowanego panelu. Taki atak łączy w sobie socjotechnikę z mechanizmem wyłudzania danych transakcyjnych, gdzie ofiara samodzielnie przekazuje kody autoryzacyjne SMS lub BLIK.
Trzeci scenariusz opiera się na obietnicy zwrotu podatku. Chociaż wydaje się on mniej groźny, bo niesie pozytywną informację, skutki bywają opłakane. Wiadomość informuje o przyznaniu nadpłaty i prosi o zweryfikowanie numeru rachunku bankowego poprzez zalogowanie się na podanej stronie. Portal wyglądem idealnie imituje serwis e-Urząd Skarbowy, jednak wpisane tam dane trafiają prosto na serwer przestępców.
Ważna zasada bezpieczeństwa: Krajowa Administracja Skarbowa oraz urzędy skarbowe nigdy nie wysyłają wiadomości e-mail zawierających bezpośrednie linki do płatności podatkowych ani nie przesyłają decyzji procesowych w zablokowanych archiwach zabezpieczonych losowym hasłem.
Weryfikacja wiadomości krok po kroku: Adres, treść i załączniki
Aby skutecznie chronić się przed wyłudzeniami, należy wypracować nawik krytycznej analizy każdej przychodzącej wiadomości, która wymaga od nas podjęcia gwałtownych działań finansowych lub organizacyjnych. Oszuści, mimo stosowania coraz lepszych narzędzi, bardzo często pozostawiają po sobie ślady, które wprawne oko wychwyci w kilkanaście sekund.
1. Szczegółowa weryfikacja adresu nadawcy
Podstawowym błędem popełnianym przez użytkowników jest sugerowanie się wyłącznie nazwą wyświetlaną nadawcy. W programach pocztowych nazwa ta może brzmieć Urząd Skarbowy lub Krajowa Administracja Skarbowa, podczas gdy rzeczywisty adres e-mail ukryty pod spodem nie ma nic wspólnego z administracją państwową. Oficjalne domeny polskiej administracji skarbowej zawsze kończą się na rozszerzenie .gov.pl lub .kas.gov.pl.
Przestępcy stosują następujące sztuczki dotyczące adresów:
- Domeny typu typosquatting: Rejestrowanie domen łudząco podobnych do oryginalnych, np. urzad-skarbowy-gov.pl, kas-gov.pl.com lub portal-podatkowy-gov.site.
- Podszywanie się pod nagłówki (Email Spoofing): Sytuacja, w której nagłówek „From” wskazuje na prawdziwy adres, ale serwer wysyłający nie posiada autoryzacji SPF, DKIM ani DMARC. Zarządcy poczty firmowej powinni dbać o rygorystyczną konfigurację tych rekordów.
- Używanie darmowych skrzynek: Wiadomości wysyłane z domen takich jak Gmail, WP, Onet czy domen zagranicznych z rozszerzeniami typu .ru, .cn, .tk.
2. Analiza języka, stylistyki i logiki komunikatu
Oficjalna korespondencja kierowana przez organy administracji publicznej podlega ścisłym rygorom prawnym wynikającym z Kodeksu postępowania administracyjnego oraz Ordynacji podatkowej. Pismo z urzędu zawsze zawiera precyzyjne dane identyfikujące sprawę oraz adresata. Przestępcy zazwyczaj wysyłają wiadomości masowe, dlatego rzadko dysponują pełnym kompletem Twoich danych.
Zwróć uwagę na obecność Twojego imienia, nazwiska oraz numeru NIP lub PESEL. Wiadomości o treści „Szanowny Podatniku” albo „Drogi Kliencie” powinny od razu wzbudzić Twoją czujność. Dodatkowo, przeanalizuj język wiadomości. Choć generatory tekstu oparte na sztucznej inteligencji piszą coraz lepiej po polsku, wciąż zdarzają się błędy w odmianie nazw własnych, nienaturalne sformułowania prawne czy stosowanie pojęć nieistniejących w polskim systemie podatkowym.
Warto pamiętać, że wszelkie próby wymuszenia natychmiastowej zapłaty pod rygorem natychmiastowego aresztowania czy zajęcia majątku w ciągu kilku godzin są klasycznym wywieraniem presji. Procedury egzekucyjne w Polsce wymagają wcześniejszego doręczenia oficjalnego tytułu wykonawczego oraz upomnienia z określonymustawowo terminem na odpowiedź.
3. Niebezpieczne załączniki i odnośniki sieciowe
Największe zagrożenie dla bezpieczeństwa sieci firmowej stanowią załączniki. Oszuści rzadko przesyłają zwykły dokument PDF. Zamiast tego stosują pliki spakowane (ZIP, RAR, 7Z), obrazy płyt (ISO, IMG) lub dokumenty programu Word i Excel ze złośliwymi makrami (rozszerzenia DOCM, XLSM).
Jeżeli pobierzesz i otworzysz taki załącznik, złośliwy kod może wykonać się automatycznie bez wiedzy użytkownika. W przypadku linków prowadzących do stron zewnętrznych, zawsze przed kliknięciem najeźdź kursorem myszy na odnośnik, aby podejrzeć pełny adres URL. Jeżeli podany link odsyła do nieznanej domeny, nie klikaj w niego pod żadnym pozorem. Nowoczesny phishing i fałszywe płatności bardzo skutecznie maskują prawdziwe miejsce docelowe przekierowania, wykorzystując m.in. skracacze linków.
Jak naprawdę wygląda oficjalna komunikacja Krajowej Administracji Skarbowej?
Aby nie dać się złapać na haczyk oszustów, warto wiedzieć, jakimi kanałami Urząd Skarbowy oraz Krajowa Administracja Skarbowa kontaktują się z obywatelami i przedsiębiorcami. Polska administracja cyfrowa przeszła ogromną ewolucję i obecnie podstawowym kanałem elektronicznym jest oficjalny portal państwowy.
Doręczenia pism procesowych, zawiadomień o kontroli oraz decyzji podatkowych odbywają się drogą elektroniczną wyłącznie poprzez e-Urząd Skarbowy dostępny na portalu podatki.gov.pl lub za pośrednictwem platformy ePUAP oraz usługi e-Doręczenia. Aby otrzymać pismo w formie elektronicznej, podatnik musi wcześniej wyrazić zgodę na taki kanał komunikacji lub posiadać obowiązkowy profil w systemie e-Doręczeń.
Powiadomienia e-mailowe lub SMS-owe wysyłane przez prawdziwy system e-Urząd Skarbowy mają charakter wyłącznie informacyjny. Zawiadamiają one jedynie o tym, że w portalu czeka na Ciebie nowa wiadomość lub dokument. Wiadomość informacyjna od KAS nigdy nie zawiera w treści bezpośrednich załączników z decyzjami ani linków przekierowujących bezpośrednio do logowania do banku. Jedynym prawidłowym krokiem jest samodzielne wpisanie adresu podatki.gov.pl w przeglądarce i zalogowanie się przez Profil Zaufany, aplikację mObywatel lub e-Dowód.
W przypadku tradycyjnej forms doręczenia, pisma wysyłane są listem poleconym za potwierdzeniem odbioru przez Poczτών Operatora Wyznaczonego. Pobranie dokumentu cyfrowego z e-Urzędu Skarbowego wymaga złożenia Urzędowego Poświadczenia Odbioru (UPO), co jest odpowiednikiem złożenia podpisu na papierowym zwrotnym poświadczeniu odbioru u kuriera lub listonosza.
Porównanie: Prawdziwe pismo z urzędu vs. wiadomość od oszustów
Poniższa tabela przedstawia kluczowe różnice, które pozwalają natychmiast odróżnić autentyczną komunikację z urzędu skarbowego od próby oszustwa cyfrowego.
| Cecha komunikatu | Oficjalna wiadomość z KAS / Urzędu | Fałszywa wiadomość (Phishing) |
|---|---|---|
| Domena e-mail | Zawsze domena .gov.pl lub powiadomienie bez załączników | Podrobione domeny, darmowe poczty, literówki w nazwie |
| Identyfikacja podatnika | Pełne imię i nazwisko, NIP/PESEL, konkretny numer sprawy | Ogólne zwroty („Szanowny Podatniku”) lub brak danych |
| Forma doręczenia decyzji | e-Urząd Skarbowy, ePUAP, e-Doręczenia lub list polecony | Załącznik e-mail (ZIP, RAR, ISO, DOCM) lub link do pobrania |
| Sposób opłacenia należności | Indywidualny Mikrorachunek Podatkowy (zawsze zaczyna się od LK561010…) | Link do fałszywej bramki płatności, przelew na obcy rachunek, BLIK |
| Presja czasu i ton | Oficjalny, chłodny, pouczający o prawach i terminach k.p.a. | Gwałtowny, grożący natychmiastowym aresztem lub blokadą konta |
Co zrobić, gdy otrzymasz podejrzany e-mail lub SMS?
Co należy zrobić, jeśli w Twojej skrzynce odbiorczej pojawi się wiadomość o kontroli skarbowej, która budzi jakiekolwiek wątpliwości? Przede wszystkim zachowaj spokój. Pośpiech jest największym sprzymierzeńcem cyberprzestępców. Oto sprawdzona procedura postępowania, która pozwoli Ci uniknąć szkód i zabezpieczyć swoje przedsiębiorstwo.
Procedura postępowania w przypadku wykrycia oszustwa
Ściśle przestrzegaj poniższych zasad, aby zminimalizować ryzyko incydentu bezpieczeństwa w swojej organizacji:
- Nie klikaj w żadne odnośniki: Nie otwieraj stron internetowych podlinkowanych w treści wiadomości i nie kopiuj ich adresów do przeglądarki.
- Nie otwieraj załączników: Jeżeli pobrałeś plik, pod żadnym pozorem go nie uruchamiaj. Przenieś go do kosza i opróżnij go.
- Nie odpowiadaj na wiadomość: Odpowiedź na e-mail potwierdza oszustom, że Twój adres jest aktywny, co sprowadzi na Ciebie kolejną falę spamu i ataków.
- Zverifykuj informację u źródła: Zadzwoń do swojego właściwego urzędu skarbowego lub skontaktuj się z Krajową Informacją Skarbową (KIS). Numery telefonów znajdź samodzielnie na oficjalnej stronie www.gov.pl, nigdy nie korzystaj z numerów podanych w podejrzanym e-mailu.
- Zgłoś incydent do CERT Polska: Przekaż podejrzaną wiadomość e-mail lub SMS do zespołu reagowania na incydenty. Wiadomości SMS można przesyłać na darmowy numer 8080, natomiast podejrzane wiadomości e-mail warto zgłosić przez formularz na stronie incydent.cert.pl.
- Poinformuj dział IT lub wsparcie cyberbezpieczeństwa: Jeśli pracujesz w firmie, natychmiast zgłoś incydent administratorom sieci. Pomoże to zablokować złośliwą domenę na poziomie firmowego firewallu.
Pamiętaj, że zbieg okoliczności bywa częstym zjawiskiem. Nawet jeśli faktycznie oczekujesz na zwrot podatku lub jesteś w trakcie czynności sprawdzających, fałszywa wiadomość może trafić do Ciebie absolutnie losowo. Dlatego zawsze należy korzystać wyłącznie z bezpośredniego logowania do portalu e-Urząd Skarbowy.
Jeżeli przez przypadek kliknąłeś w link i podałeś swoje dane logowania do bankowości internetowej lub pobrałeś złośliwy plik, natychmiast skontaktuj się ze swoim bankiem z innego urządzenia, zablokuj karty płatnicze oraz zmień hasła do najważniejszych kont. Złóż również stosowne zgłoszenie na najbliższym komisariacie policji, informując, że padłeś ofiarą przestępstwa komputerowego, jakim jest phishing i fałszywe płatności.
Często zadawane pytania (FAQ)
Czy Urząd Skarbowy może wysłać informację o kontroli przez SMS?
Krajowa Administracja Skarbowa może wysyłać wiadomości SMS o charakterze czysto przypominającym lub informacyjnym (np. przypomnienie o zbliżającym się terminie złożenia deklaracji). Jednak KAS nigdy nie przesłaj w wiadomościach SMS linków do opłacenia zaległości podatkowych ani powiadomień o wszczęciu kontroli skarbowej. Wszelkie SMS-y zawierające skrócone linki do stron płatności są próbą oszustwa.
Co się stanie, jeśli otworzę samą wiadomość e-mail od oszustów?
Samo otwarcie i przeczytanie wiadomości e-mail w nowoczesnym programie pocztowym z reguły nie powoduje zainfekowania komputera, pod warunkiem że Twój program pocztowy blokuje automatyczne pobieranie zewnętrznych obrazów i nie otworzyłeś dołączonego załącznika ani nie kliknąłeś w żaden odnośnik. Jeśli tylko przeczytałeś tekst, możesz bezpiecznie usunąć wiadomość.
Jak sprawdzić, czy naprawdę mam jakiekolwiek zaległości podatkowe?
Najszybszym i w 100% bezpiecznym sposobem na zweryfikowanie swojego stanu rozliczeń podatkowych jest zalogowanie się do portalu e-Urząd Skarbowy na stronie podatki.gov.pl. Po zalogowaniu się przez Profil Zaufany w zakładce „Rozliczenia” lub „Dokumenty” znajdziesz pełną historię swoich deklaracji, wpłat oraz ewentualnych nadpłat lub zaległości wraz z numerem Twojego indywidualnego Mikrorachunku Podatkowego.
Czym różni się kontrola podatkowa od czynności sprawdzających?
Czynności sprawdzające to rutynowe weryfikacje poprawności formalnej składanych deklaracji, dokonywane przez pracowników urzędu bez formalnego postanowienia. Kontrola podatkowa jest formalną procedurą regulowaną przez Ordynację podatkową, która co do zasady musi być poprzedzona oficjalnym Zawiadomieniem o zamiarze wszczęcia kontroli. Zawiadomienie to jest doręczane na Pismie za poświadczeniem odbioru lub przez e-Doręczenia, a sama kontrola nie może rozpocząć się wcześniej niż po upływie 7 dni od doręczenia zawiadomienia.
Co zrobić, jeśli w pliku z załącznika włączyłem makra?
Jeśli pobrałeś załącznik (np. plik programu Excel) i kliknąłeś przycisk „Włącz zawartość” lub „Włącz makra”, istnieje ogromne prawdopodobieństwo, że złośliwy kod został uruchomiony w Twoim systemie operacyjnym. Natychmiast odłącz komputer od sieci internetowej (wyjmij kabel RJ-45 lub wyłącz Wi-Fi), wyłącz urządzenie i skonsultuj się ze specjalistą ds. cyberbezpieczeństwa w celu przeprowadzenia dogłębnej analizy powłamaniowej i czyszczenia systemu.
Edukacja pracowników oraz ciągłe podnoszenie świadomości na temat zagrożeń sieciowych stanowią najskuteczniejszą tarczę ochronną dla każdego przedsiębiorstwa. Cyfrowe podróbki dokumentów urzędowych stają się z roku na rok coraz bardziej dopracowane, jednak znajomość oficjalnych procedur i zachowanie należytej ostrożności pozwala całkowicie zneutralizować to zagrożenie.
Chcesz zadbać o pełne bezpieczeństwo cyfrowe swojej firmy, przeszkolić zespół z rozpoznawania cyberzagrożeń lub przeprowadzić audyt odporności na wyłudzenia? Odwiedź naszą stronę główną Nexus Group i dowiedz się, jak skutecznie chronić swoje przedsiębiorstwo przed nowoczesnymi atakami. W przypadku pytań nasi eksperci pozostają do Twojej dyspozycji pod numerem telefonu: +48 88 12 13 206.
