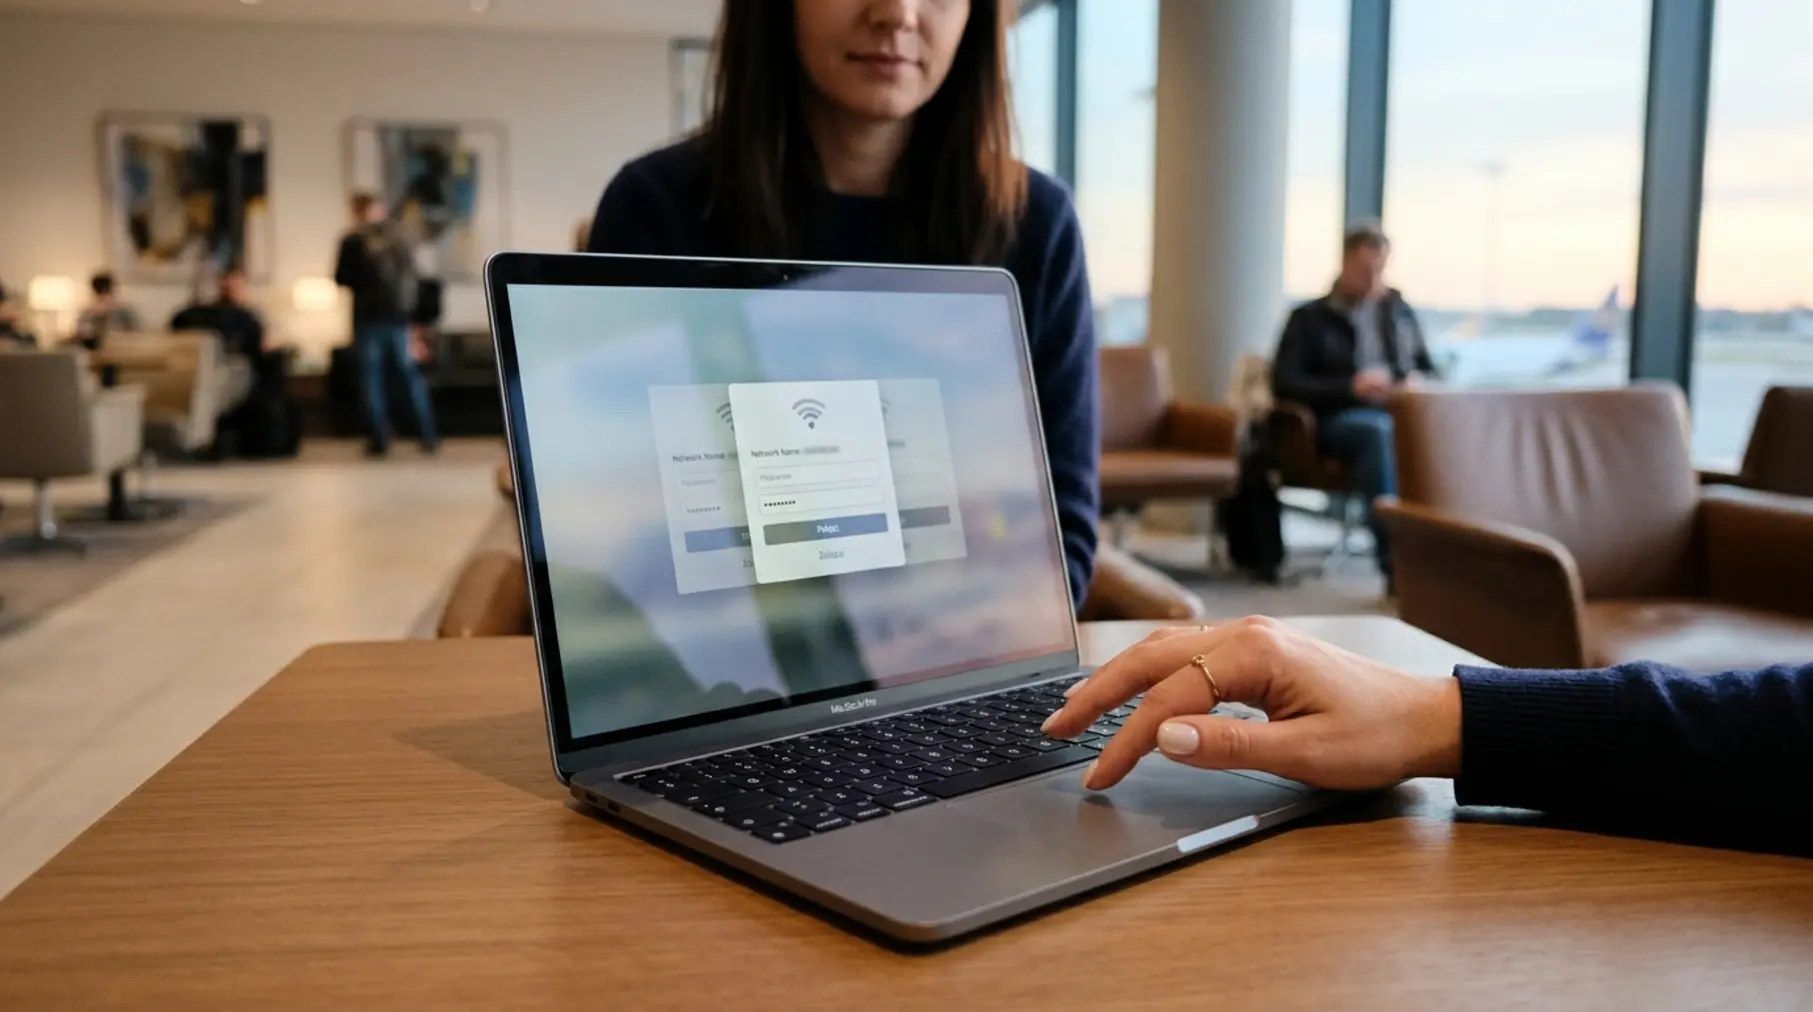
Lądujesz po wielogodzinnym locie w obcym mieście, wycieńczony podróżą i z niedoborem baterii w telefonie, a pierwszą rzeczą, jakiej potrzebujesz, jest szybki dostęp do sieci, aby zamówić taksówkę, powiadomić bliskich lub sprawdzić rezerwację w hotelu. Włączasz Wi-Fi w telefonie, a na ekranie od razu pojawia się nazwa darmowej sieci lotniskowej. Klikasz połączenie, akceptujesz regulamin na estetycznej stronie logowania i oddychasz z ulgą. Niestety bardzo często w tym dokładnie momencie stajesz się cichą ofiarą cyfrowe pułapki. Miejsca publiczne, takie jak węzły komunikacyjne, kawiarnie czy hotele, stanowią idealne poligon doświadczalny dla cyberprzestępców, którzy bez trudu budują fałszywe punkty dostępowe i przejmują kontrolę nad ruchem sieciowym nieświadomych podróżnych.
Spis treści:
- Anatomia zagrożenia: Czym jest atak evil twin na lotnisku i w hotelu?
- Fałszywe strony logowania i przechwytywanie tożsamości
- Jak przestępcy wykradają Twoje dane w sieciach publicznych?
- Zestawienie: Bezpieczne połączenie vs. fałszywy punkt dostępowy
- Strategie ochrony: Jak bezpiecznie korzystać z internetu w podróży?
- Często zadawane pytania (FAQ)
Anatomia zagrożenia: Czym jest atak evil twin na lotnisku i w hotelu?
Koncepcja ataku typu evil twin, czyli tak zwanego złego bliźniaka, opiera się na prostym mechanizmie manipulacji i wykorzystaniu sposobu, w jaki nasze urządzenia mobilne łączą się z bezprzewodowymi sieciami internetowymi. Smartfony, tablety czy laptopy zapamiętują nazwy sieci, z którymi wcześniej się łączyły (SSID), i stale wysyłają w przestrzeń radiową zapytania poszukujące znanych punktów dostępowych. Przestępca wyposażony w tani, powszechnie dostępny sprzęt krótkofalowy oraz odpowiednie oprogramowanie może wygenerować sygnał bezprzewodowy o dokładnie takiej samej nazwie jak sieć oficjalna. Przykładowo, jeśli oficjalna sieć w porcie lotniczym nazywa się Lotnisko_Free_WiFi, haker uruchamia własny punkt dostępowy o tożsamej identyfikacji.
W praktyce urządzenie użytkownika, widząc dwa punkty o tej samej nazwie, najczęściej automatycznie wybiera ten, który nadaje mocniejszy sygnał. Oszuści bardzo często podchodzą blisko stref wypoczynkowych, gniazdek do ładowania lub kawiarni terminalowych, aby ich fałszywy punkt był silniejszy od oficjalnych hotspotów zainstalowanych pod sufitem hali odlotów. Gdy urządzenie navi-gującego pasażera połączy się ze złym bliźniakiem, cały ruch internetowy zaczyna przepływać bezpośrednio przez komputer lub router napastnika. W tym momencie użytkownik traci prywatność, a haker zyskuje pełny podgląd przesyłanych pakietów danych.
Hotele stanowią równie podatny grunt dla tego typu przestępstw. Zmęczeni podróżą goście po zameldowaniu w pokoju szukają sieci o nazwie Hotel_Guest lub nazwie obiektu z dodanym numerem piętra. Oszuści potrafią wynająć pokój na dobę i uruchomić z niego mobilny router, wyłudzając dane od kilkudziesięciu gości jednocześnie. Profesjonalne auditowanie infrastruktur bezprzewodowych oraz stała dbałość o corporate IT to kluczowe elementy, które pomaga realizować nowoczesne bezpieczeństwo cyfrowe w firmach wysyłających pracowników na delegacje.
Fałszywe strony logowania i przechwytywanie tożsamości
Samo podłączenie urządzenia do obcego punktu dostępowego to dopiero pierwszy etap ataku. Aby pozyskać cenne dane, napastnicy wykorzystują tzw. Captive Portals, czyli powitalne strony logowania, które wymagają od użytkownika wykonania określonej akcji przed przyznaniem dostępu do sieci. Każdy z nas zna ten mechanizm: po połączeniu z otwartym Wi-Fi otwiera się przeglądarka z prośbą o zaakceptowanie regulaminu, podanie adresu e-mail, logowanie kontem społecznościowym lub wpisanie numeru pokoju hotelowego i nazwiska.
W przypadku ataku evil twin wyświetlana strona jest perfekcyjną kopią oryginalnego portalu logowania danej instytucji. Przestępcy odzwierciedlają logotypy, kolory firmowe, a nawet układ graficzny oficjalnych serwisów. Nieświadomy zagrożenia użytkownik, chcąc szybko uzyskać połączenie z siecią, wpisuje tam swoje dane osobowe, adres e-mail, a niekiedy nawet dane logowania do poczty czy portali społecznościowych. Wszystkie te informacje trafiają bezpośrednio do bazy danych oszusta, który natychmiast wykorzystuje je do przejmowania kont lub odsprzedaje w ciemnych zakątkach internetu.
Co więcej, fałszywe strony logowania mogą prosić o podanie numeru karty kredytowej pod pretekstem weryfikacji tożsamości lub uiszczenia drobnej opłaty za szybsze łącze premium. Działając pod wpływem pośpiechu i stresu związanego z podróżą, wielu pasażerów daje się nabrać na te socjotechniczne triki, oddając przestępcom bezpośredni dostęp do swoich finansów.
Jak przestępcy wykradają Twoje dane w sieciach publicznych?
Podłączenie do nieautoryzowanego punktu dostępowego otwiera przestępcom drzwi do realizacji ataków typu Man-in-the-Middle (człowiek w środku). W tej konfiguracji atakujący znajduje się pomiędzy Twoim smartfonem lub laptopem a prawdziwym internetem. Może nie tylko biernie podglądać przesyłane informacje, ale również modyfikować treść stron internetowych, które przeglądasz, oraz wstrzykiwać złośliwy kod do pobieranych plików.
Dawniej większość ruchu w sieci nie była szyfrowana, co pozwalało przestępcom czytać e-maile czy wiadomości w czystym tekście. Dziś większość stron korzysta z protokołu HTTPS, ale cyberprzestępcy stosują zaawansowane techniki, takie jak SSL Stripping. Technika ta polega na wymuszeniu na przeglądarce ofiary przejścia z bezpiecznego połączenia HTTPS na nieszyfrowane HTTP. Jeśli użytkownik nie zauważy braku charakterystycznej kłódki przy adresie URL, wpisywane hasła i numery kart będą przesyłane otwartym tekstem bezpośrednio przez urządzenie hakera.
Inną powszechną metodą jest infekowanie przeglądanych stron złośliwymi skryptami lub podrzucanie fałszywych komunikatów o konieczności aktualizacji oprogramowania. Użytkownik łączący się z internetem w hotelu może ujrzeć wyskakujące okienko informujące o niezbędnej aktualizacji wtyczki flash lub sterownika sieciowego. Kliknięcie takiego komunikatu powoduje pobranie i instalację oprogramowania szpiegującego (spyware) bądź ransomware, które szyfruje pliki na dysku.
Przejmowanie sesji oraz technika Man-in-the-Middle
Nawet jeśli łączysz się ze stronami używającymi szyfrowania, napastnik kontrolujący punkt Wi-Fi może próbować przechwycić tzw. ciasteczka sesyjne (session cookies). Są to małe pliki zapisywane w pamięci przeglądarki, które potwierdzają, że jesteś zalogowany do danego serwisu (np. poczty firmowej, sklepu internetowego czy panelu zarządczego). Przejęcie aktywnej ciasteczka pozwala hakerowi na podszycie się pod Twoją tożsamość bez konieczności znajomości loginu i hasła.
Zjawisko to jest szczególnie niebezpieczne w przypadku pracowników wykonujących obowiązki służbowe w podróży. Przejęcie sesji firmowego konta e-mail czy dostępu do dysku w chmurze może doprowadzić do wycieku poufnych danych przedsiębiorstwa, tajemnic handlowych oraz informacji osobowych klientów. Z tego powodu wdrożenie wieloskładnikowej autoryzacji oraz kompleksowe bezpieczeństwo IT stanowią priorytet dla współczesnych organizacji biznesowych.
Kolejnym zagrożeniem są ataki typu DNS Spoofing. Polegają one na modyfikacji wpisów w tabeli trasowania nazw domenowych. Gdy wpisujesz w przeglądarce adres swojego banku, sfałszowany punkt Wi-Fi przekierowuje Cię na serwer kontrolowany przez hakera, gdzie znajduje się idealna podróbka serwisu transakcyjnego. Strona wygląda znajomo, adres w pasku wydaje się prawidłowy, ale wpisane dane logowania trafiają prosto w ręce przestępców.
Zestawienie: Bezpieczne połączenie vs. fałszywy punkt dostępowy
Aby lepiej zrozumieć różnice pomiędzy bezpiecznym korzystaniem z internetu a ryzykiem wynikającym z podłączenia do fałszywego punktu dostępowego, przeanalizujmy poniższe zestawienie cech obu rozwiązań.
| Cecha połączenia | Oficjalna sieć / Własny Hotspot | Fałszywa sieć (Evil Twin) |
|---|---|---|
| Szyfrowanie ruchu lokalnego | Tak (WPA2/WPA3 lub VPN) | Brak lub kontrola po stronie hakera |
| Weryfikacja tożsamości routera | Certyfikowana przez dostawcę | Brak – fałszywy certyfikat SSL |
| Prywatność przeglądania | Wysoka (przy użyciu VPN) | Brak – haker widzi pełny ruch IP |
| Ryzyko ataków MitM | Minimalne | Ekstremalnie wysokie |
| Wymagania logowania | Standardowe (np. hasło z recepcji) | Podejrzane formularze danych osobowych |
Powyższa tabela wyraźnie pokazuje, że powierzenie swoich danych niezweryfikowanej sieci bezprzewodowej oznacza całkowite zrezygnowanie z prywatności i wystawienie się na bezpośrednie próby wyłudzenia informacji tożsamościowych.
Strategie ochrony: Jak bezpiecznie korzystać z internetu w podróży?
Świadomość zagrożeń to pierwszy krok do budowania właściwych nawyków cyfrowych. Bezpieczeństwo w podróży nie wymaga zaawansowanej wiedzy technicznej – opiera się na przestrzeganiu kilku żelaznych zasad oraz stosowaniu odpowiednich narzędzi ochronnych. Poniżej przedstawiamy najważniejsze rekomendacje, które pozwolą Ci skutecznie zabezpieczyć swoje dane na lotniskach, w hotelach i pociągach.
Rola wirtualnych sieci prywatnych (VPN) w szyfrowaniu ruchu
Jednym z najskuteczniejszych narzędzi obronnych przed atakami w sieciach publicznych jest Wirtualna Sieć Prywatna (VPN). Oprogramowanie tego typu tworzy zaszyfrowany tunel pomiędzy Twoim urządzeniem a bezpiecznym serwerem dostawcy usług VPN. Wszystkie dane wysyłane i odbierane przez Twój telefon czy laptop są szyfrowane silnymi algorytmami jeszcze zanim opuszczą urządzenie.
Nawet jeśli przez przypadek połączysz się z siecią typu evil twin kontrolowaną przez hakera, przestępca zobaczysz jedynie ciąg niezrozumiałych znaków i zaszyfrowanych pakietów. Nie będzie w stanie odczytać przeglądanych treści, wpisywanych haseł, ani przechwycić ciasteczek sesyjnych. VPN staje się zatem bezwzględną koniecznością dla każdego, kto regularnie podróżuje i korzysta z otwartych punktów Wi-Fi.
Wybierając usługę VPN, warto stawiać na renomowanych dostawców, którzy stosują politykę braku logów (no-logs policy) oraz oferują funkcję Kill Switch. Funkcja ta automatycznie blokuje cały ruch internetowy w przypadku nagłego zerwania połączenia z serwerem VPN, zapobiegając przypadkowemu wyciekowi danych w nieszyfrowanej sieci publicznej.
Własny hotspot z telefonu jako podstawowa tarcza ochronna
Najprostszą i często najbezpieczniejszą alternatywą dla publicznych sieci Wi-Fi jest udostępnienie internetu z własnego telefonu komórkowego. Nowoczesne pakiety danych w sieciach komórkowych są na tyle duże, że bez problemu wystarczają na odebranie poczty, przejrzenie wiadomości czy nawet pracę na dokumentach w chmurze.
Korzystanie z prywatnego hotspotu osobistego całkowicie eliminuje ryzyko podłączenia się do punktu evil twin. Ruch komórkowy w standardach 4G/LTE oraz 5G jest domyślnie szyfrowany na poziomie infrastruktury operatora telekomunikacyjnego, co drastycznie utrudnia jego przechwycenie osobom trzecim. Tworząc hotspot w telefonie, pamiętaj o ustawieniu silnego hasła zabezpieczającego (minimum 12 znaków) oraz wybraniu szyfrowania WPA2-Personal lub WPA3.
Ochrona bankowości elektronicznej i firmowych zasobów poza domem
Podczas podróży należy przyjąć zasadę ograniczonego zaufania do wszelkich otwartych sieci bezprzewodowych. Kluczową regułą bezpieczeństwa jest bezwzględne unikanie logowania się do bankowości internetowej oraz aplikacji finansowych podczas połączenia z publicznym Wi-Fi na lotnisku czy w hotelu.
Jeśli musisz pilnie wykonać przelew lub sprawdzić stan konta, skorzystaj wyłącznie z połączenia komórkowego w telefonie lub upewnij się, że masz aktywny zestaw VPN. Warto również wdrożyć następujące nawyki organizacyjne:
- Wyłącz funkcję automatycznego łączenia się z otwartymi sieciami Wi-Fi w ustawieniach telefonu i laptopa.
- Usuwaj zapamiętane sieci publiczne z pamięci urządzenia zaraz po zakończeniu korzystania z nich.
- Zawsze weryfikuj nazwę sieci Wi-Fi u obsługi hotelu lub w punktach informacyjnych na lotnisku.
- Stosuj dwuskładnikowe uwierzytelnianie (2FA) na wszystkich kontach pocztowych, społecznościowych i służbowych.
- Zwracaj uwagę na ikony bezpiecznego połączenia (HTTPS) oraz ostrzeżenia przeglądarki o niezaufanych certyfikatach SSL.
Więcej szczegółowych informacji na temat kompleksowych procedur zabezpieczania danych firmowych w podróży znajdziesz na stronie oferującej profesjonalne bezpieczeństwo IT dla biznesu.
Konfiguracja urządzeń mobilnych – automatyczne łączenie pod lupą
Domyślne ustawienia wielu systemów operacyjnych (Android, iOS, Windows, macOS) przedkładają wygodę użytkownika nad jego bezpieczeństwo. Domyślnie włączona funkcja Automatycznie łącz z otwartymi sieciami powoduje, że Twój telefon bezustannie próbuje nawiązać połączenie z jakimkolwiek dostępnym hotspotem bez Twojej wiedzy.
Przestępcy wykorzystują ten mechanizm, tworząc punkty dostępowe podszywające się pod popularne sieci komercyjne lub miejskie. Przejście przez centrum handlowe czy halę odlotów z włączonym Wi-Fi może skutkować tym, że Twój smartfon połączy się z kilkoma fałszywymi routerami po drodze, przesyłając im pakiety danych w tle. Przegląd i zmiana tych ustawień na bardziej rygorystyczne zajmuje tylko kilka minut, a drastycznie podnosi poziom Twojej ochrony osobistej.
Często zadawane pytania (FAQ)
1. Co powinienem zrobić, jeśli przypuszczam, że połączyłem się z fałszywą siecią Wi-Fi?
Natychmiast rozłącz się z siecią i rozłącz moduł Wi-Fi w urządzeniu. Jeśli wpisywałeś jakiekolwiek hasła na stronach internetowych podczas tego połączenia, jak najszybciej zmień je, korzystając z bezpiecznego połączenia komórkowego. Warto również wylogować wszystkie aktywne sesje na swoich kontach internetowych oraz sprawdzić historię logowań.
2. Czy kłódka HTTPS w pętli adresu przeglądarki gwarantuje pełne bezpieczeństwo na publicznym Wi-Fi?
HTTPS zapewnia szyfrowanie transmisji pomiędzy przeglądarką a serwerem docelowym, co znacznie utrudnia podgląd danych. Jednak hakerzy potrafią stosować techniki SSL Strippingu lub fałszowania certyfikatów, aby zniechęcić przeglądarkę do używania szyfrowania. Samo HTTPS nie chroni również przed atakami na poziomie całej sieci, fałszywymi stronami Captive Portal czy infekcją złośliwym oprogramowaniem.
3. Dlaczego sieci hotelowe są równie niebezpieczne jak otwarte Wi-Fi na lotnisku?
Hotele posiadają bardzo dużą rotację gości, co utrudnia weryfikację użytkowników. Często hasło do hotelowego Wi-Fi jest jednakowe dla wszystkich i rozdawane na recepcji lub wydrukowane na ulotce. Oznacza to, że każdy przestępca będący gościem hotelu ma dostęp do tej samej sieci i może prowadzić ataki na urządzenia innych mieszkańców obiektu połączonych do tego samego routera.
4. Czy atak evil twin może doprowadzić do zainfekowania mego telefonu wirusem?
Tak. Kontrolując punkt dostępowy, atakujący może przekierowywać ruch z pobieranych aplikacji lub aktualizacji na własne złośliwe serwery. Może również wyświetlać fałszywe komunikaty systemowe zachęcające do zainstalowania niebezpiecznych plików instalacyjnych APK lub profili konfiguracyjnych iOS.
5. Czy wyłączenie automatycznego łączenia z sieciami Wi-Fi wystarczy, aby być bezpiecznym?
To bardzo ważny krok, ale nie zapewnia 100% ochrony. Zapobiega niekontrolowanemu łączeniu się telefonu z obcymi routerami w tle, jednak gdy samodzielnie klikniesz i połączysz się z fałszywą siecią na lotnisku, nadal będziesz narażony na atak. Dlatego wyłączenie auto-łączenia należy zawsze łączyć ze stosowaniem VPN lub własnego hotspotu.
Podsumowując, świadomość mechanizmów stojących za atakami typu evil twin oraz pułapkami na stronach logowania pozwala uniknąć przykrych niespodzianek w trakcie podróży służbowych i wakacyjnych. Stosowanie szyfrowanych połączeń VPN, korzystanie z internetu komórkowego oraz zachowanie czujności wobec prośb o podanie danych to podstawowe filary cyfrowego bezpieczeństwa.
Jeśli chcesz dowiedzieć się więcej o kompleksowych rozwiązaniach z zakresu ochrony danych i infrastruktury IT, odwiedź stronę główną Nexus Group lub skontaktuj się bezpośrednio z naszymi ekspertami pod numerem telefonu: +48 88 12 13 206.
