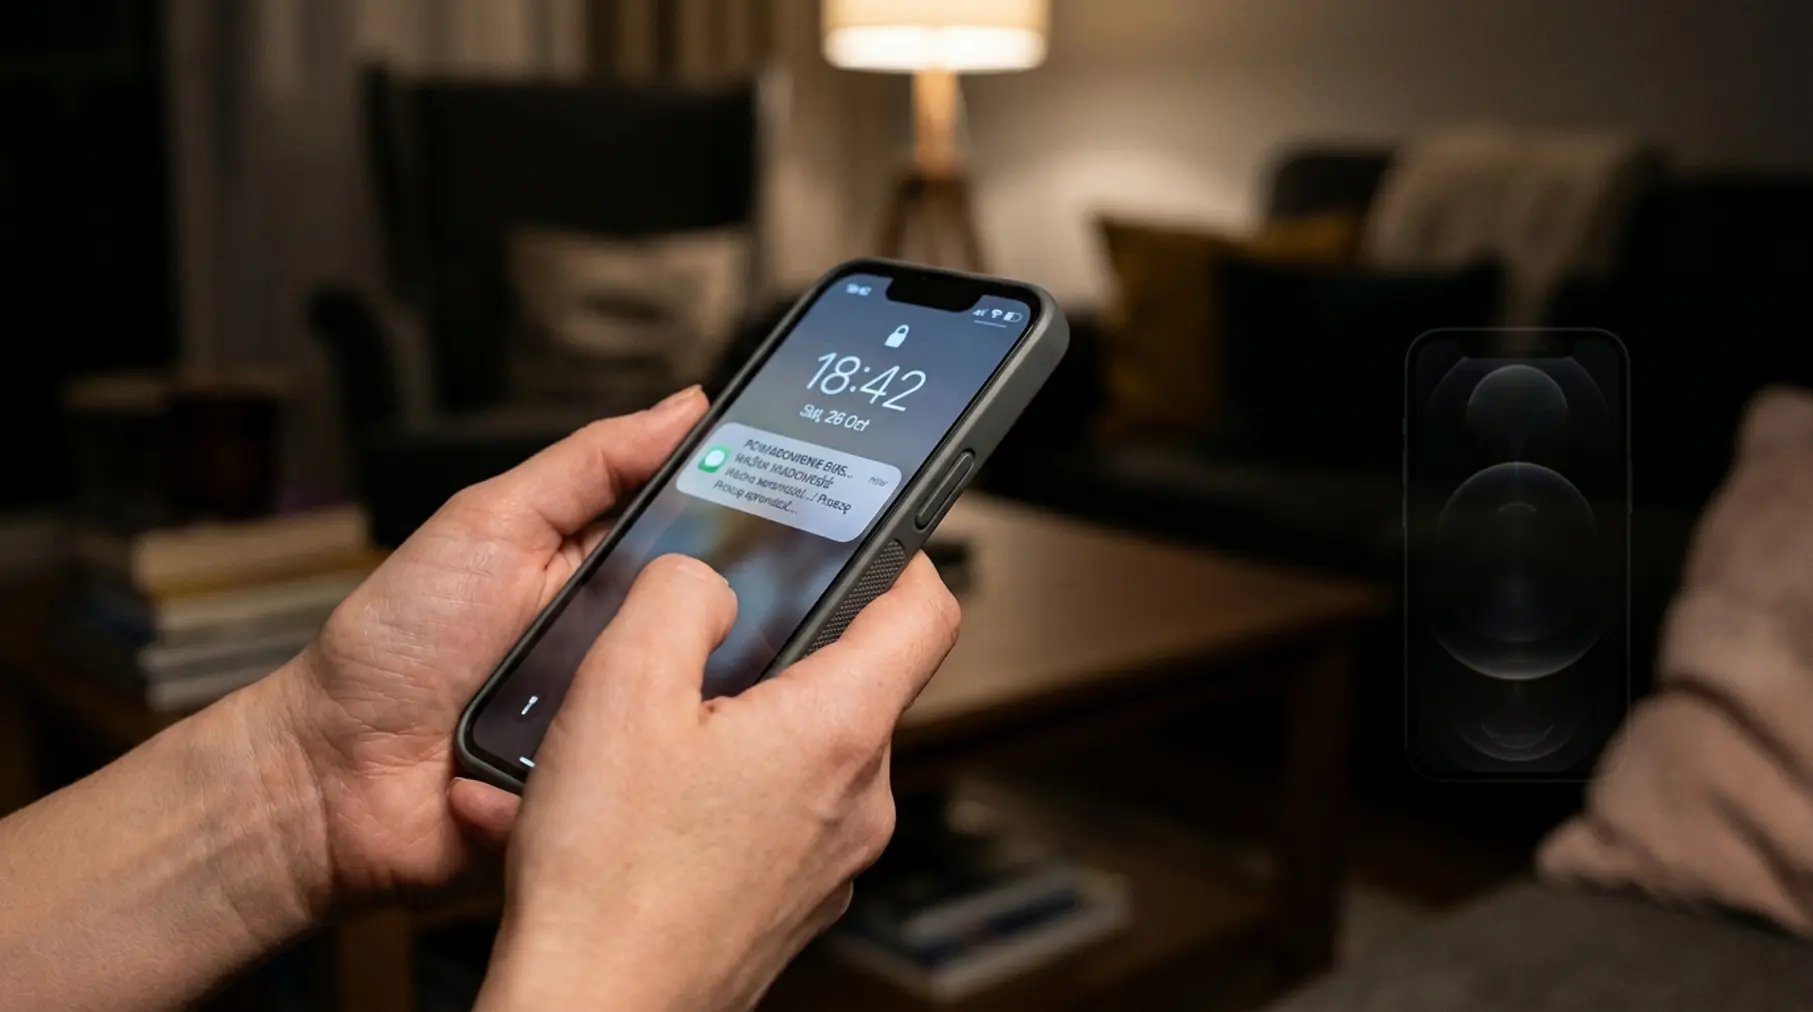
Wyobraź sobie sytuację, w której po intensywnym dniu orientujesz się, że Twój iPhone zniknął z kieszeni lub torebki. Emocje biorą górę, szybko uruchamiasz procedury awaryjne, a chwilę później na Twój numer zapasowy lub telefon bliskiej osoby przychodzi wyczekiwana wiadomość SMS z informacją, że urządzenie zostało zlokalizowane. Zanim jednak klikniesz w załączony link i wpiszesz swoje dane logowania do konta Apple ID, zatrzymaj się na moment. To może być niezwykle przemyślna i brutalna pułapka cyberprzestępców, w której stawką nie jest już tylko stracony sprzęt, ale także Twoja tożsamość cyfrowa, prywatne zdjęcia, dostęp do bankowości i pełna kontrola nad Twoim cyfrowym życiem.
Spis treści:
- Jak działa ten przekręt? Od skradzionego telefonu do SMS-a pułapki
- Dlaczego złodziejowi zależy na Twoim Apple ID? Blokada aktywacji
- Anatomia fałszywego SMS-a z powiadomieniem o zlokalizowaniu
- Mechanika phishingu na Apple ID krok po kroku
- Podrobione strony iCloud – jak rozpoznać fałszywkę?
- Psychologiczna manipulacja, czyli gra na emocjach ofiary
- Bezpieczne korzystanie z usługi Znajdź (Find My) i właściwe procedury
- Jak naprawdę działa oficjalny system powiadomień Apple?
- Co zrobić, gdy zgubisz lub stracisz iPhone’a?
- Porównanie komunikacji oficjalnej z wiadomościami oszustów
- Co zrobić, jeśli dałeś się nabrać i podałeś dane?
- Najczęściej zadawane pytania (FAQ)
Jak działa ten przekręt? Od skradzionego telefonu do SMS-a pułapki
Większość osób żyje w przekonaniu, że współczesny phishing sprowadza się wyłącznie do masowych kampanii e-mailowych wysyłanych losowo do setek tysięcy użytkowników. Oszustwo ukierunkowane na właścicieli zagubionych lub skradzionych smartfonów Apple działa jednak zupełnie inaczej. To precyzyjnie zaplanowany, wysoce spersonalizowany atak, w którym przestępcy posiadają już fizyczny dostęp do Twojego telefonu, ale nie mogą na nim zarobić z powodu nowoczesnych zabezpieczeń technologicznych.
Kiedy tracisz iPhone’a, pierwszą rzeczą, jaką robisz, jest zazwyczaj przełączenie go w tryb utracony za pomocą innego urządzenia lub przeglądarki internetowej. System Apple pozwala na wyświetlenie na zablokowanym ekranie skradzionego telefonu wiadomości z numerem kontaktowym do właściciela. Z punktu widzenia uczciwego znalazcy jest to idealne rozwiązanie, ponieważ umożliwia szybki kontakt i zwrot sprzętu. Dla przestępcy jest to jednak bezcenna informacja – dostaje Twój numer telefonu na tacy.
W tym momencie rozpoczyna się drugi etap przestępstwa. Złodziej lub paser, który wszedł w posiadanie Twojego telefonu, nie chce z Tobą negocjować zwrotu. Chce pozbyć się blokady systemowej. Dlatego w ciągu kilku godzin, a czasem dni od utraty telefonu, na numer podany na zablokowanym ekranie lub na numer zapasowy powiązany z Twoim kontem przychodzi wiadomość SMS. Wiadomość brzmi niezwykle oficjalnie: „Twoje urządzenie iPhone zostało zlokalizowane. Zobacz lokalizację w usłudze Znajdź” lub „Apple Support: Wykryto próbę włączenia skradzionego urządzenia. Kliknij, aby zweryfikować status”. W ten sposób zorganizowane grupy przestępcze wykorzystują techniki socjotechniczne, nakłaniając ofiarę do samodzielnego przekazania klucza do cyfrowej twierdzy.
Dlaczego złodziejowi zależy na Twoim Apple ID? Blokada aktywacji
Aby w pełni zrozumieć determinację przestępców, trzeba uświadomić sobie, czym jest technologia Blokady Aktywacji (Activation Lock). Wyposażone w procesory z serii A oraz Apple Silicon i oparte na bezpiecznym enklawowym układzie Secure Enclave urządzenia firmy Apple należą do najlepiej zabezpieczonych produktów konsumenckich na świecie. Kiedy funkcja Znajdź jest aktywna, Twój iPhone jest ściśle powiązany z Twoim kontem Apple ID na poziomie sprzętowym.
Nawet jeśli złodziej podepnie telefon do komputera, wprowadzi go w tryb DFU (Device Firmware Update) i przeprowadzi pełne zerowanie oprogramowania do ustawień fabrycznych, urządzenie po ponownym uruchomieniu i próbie aktywacji zażąda wpisania loginu oraz hasła do konta Apple ID, które było poprzednio połączone ze smartfonem. Bez tych danych telefon jest w zasadzie bezużyteczną bryłą szkła i aluminium. Nie można go aktywować, włożyć nowej karty SIM ani sprzedać na wtórnym rynku za rozsądne pieniądze.
Z punktu widzenia pasera nieodblokowany iPhone nadaje się jedynie na części zamienne, co drastycznie obniża jego wartość. Ekran, obudowa czy aparat fotograficzny to ułamek wartości działającego, w pełni sprawnego urządzenia. Aby sprzedać sprzęt z zyskiem na portalach ogłoszeniowych czy giełdach elektronicznych, przestępca musi zmusić dotychczasowego właściciela do tego, by ten sam usunął urządzenie ze swojego konta iCloud lub podał swoje dane logowania. Phishing staje się w tym wypadku jedynym skutecznym narzędziem w rękach złodzieja.
Anatomia fałszywego SMS-a z powiadomieniem o zlokalizowaniu
Wiadomości SMS wysyłane przez cyberprzestępców są przygotowane z niezwykłą dbałością o detale. Przestępcy wykorzystują bramki SMS umożliwiające tak zwany spoofing nadawcy. Oznacza to, że w polu nadawcy wiadomości na Twoim ekranie nie pojawi się nieznany numer komórkowy, lecz nazwa taka jak iCloud, Apple, FindMy lub AppleSupport. Dla nieświadomego użytkownika jest to pierwszy i często wystarczający sygnał, że wiadomość pochodzi z oficjalnego źródła.
Treść wiadomości formułowana jest w sposób wywołujący silne emocje – przede wszystkim ulgę połączoną z pośpiechem. Oto najczęstsze warianty treści, z jakimi można się spotkać:
- „Apple ID: Twój zagubiony iPhone 15 Pro został zlokalizowany w pobliżu adresu: ul. Marszałkowska, Warszawa. Zaloguj się, aby zobaczyć dokładną pozycję na mapie: https://icloud-find-location.info”
- „USŁUGA ZNAJDŹ: Włączono skradziony telefon. Urządzenie próbuje połączyć się z siecią. Zweryfikuj tożsamość, aby zablokować wyciek danych: https://apple-supp-id.com”
- „Alert bezpieczeństwa Apple: Twój iPhone wysłał sygnał SOS z nowej lokalizacji. Zobacz ostatnie znane położenie w usłudze Mapy: https://find-my-iphone-online.net”
Wystarczy chwila uwagi, aby dostrzec wspólny mianownik wszystkich tych wiadomości: adres URL podany w treści. Choć zawiera słowa kluczowe takie jak „icloud”, „apple” czy „find-my”, nie ma nic wspólnego z oficjalnymi domenami koncernu z Cupertino. Przestępcy wykorzystują zarejestrowane przez siebie domeny, które mają imitować oryginalny serwis Apple.
Mechanika phishingu na Apple ID krok po kroku
Cała machina oszustwa opiera się na sprawnie działającej infrastrukturze IT stworzonej przez grupy cyberprzestępcze. Warto przyjrzeć się bliżej temu, co dzieje się za kulisami w momencie, gdy nieświadoma niczego ofiara postanawia kliknąć w odnośnik przesłany w wiadomości SMS.
Proces ten nie ogranicza się do zwykłego wyłudzenia samej nazwy użytkownika i hasła. Współczesny oszukańczy zestaw (tzw. phishing kit) tworzony przez hakerów potrafi w czasie rzeczywistym pośredniczyć w komunikacji pomiędzy ofiarą a prawdziwymi serwerami Apple, aby pokonać nawet dwuskładnikową weryfikację (2FA). Jeśli interesują Cię szersze mechanizmy takich ataki cyfrowych, zobacz jak kompleksowo analizujemy zjawisko jakim jest phishing i fałszywe płatności na naszym portalu wiedzy.
Podrobione strony iCloud – jak rozpoznać fałszywkę?
Po kliknięciu w link użytkownik zostaje przekierowany na stronę internetową, która wizualnie jest absolutną kopią panelu logowania do usługi iCloud lub aplikacji Znajdź. Strona posiada identyczne tło, oficjalne logotypy Apple, kroje pism, a nawet wielojęzyczne menu oraz działające odnośniki do pomocy technicznej (które często przekierowują do prawdziwych stron Apple, aby uśpić czujność).
Głównym elementem fałszywej strony jest formularz logowania za pomocą Apple ID. Strona zachowuje się bardzo dynamicznie. Gdy wpiszesz swój login (adres e-mail), skrypt natychmiast prosi o hasło. Co więcej, jeśli masz włączoną weryfikację dwuetapową, oszukańczy serwer w tym samym momencie próbuje zalogować się Twoimi danymi na prawdziwej stronie Apple. To powoduje generowanie autentycznego kodu 2FA, który wyświetla się na Twoich innych urządzeniach Apple (np. iPadzie czy MacBooku) lub przychodzi wiadomością SMS.
„Gdy wpisujesz kod dwuskładnikowy na fałszywej stronie, przekazujesz przestępcom ostatnie ogniwo łańcucha zabezpieczeń. W ciągu ułamka sekundy haker zaloguje się na Twoim prawdziwym koncie i usunie skradzione urządzenie z listy Twoich produktów.”
Oto najważniejsze elementy, które pozwalają zidentyfikować fałszywą stronę logowania:
- Adres URL w pasku przeglądarki: Prawdziwy serwis logowania zawsze znajduje się w domenie
icloud.comlubapple.com. Wszystkie domeny z dodatkowymi słowami (np.icloud-verification-system.com) to fałszywki. - Brak certyfikatu EV lub błędne dane podmiotu: Choć kłódka HTTPS znajduje się na większości stron oszustów (używają darmowych certyfikatów Let’s Encrypt), adres nigdy nie wskaże oficjalnej struktury Apple Inc.
- Podejrzane zachowanie interfejsu: Strony oszustów często nie pozwalają na odzyskiwanie hasła poprzez oficjalne procedury lub wyświetlają błędy po wpisaniu przypadkowych ciągów znaków.
Psychologiczna manipulacja, czyli gra na emocjach ofiary
Phishing związany ze skradzionymi urządzeniami jest niezwykle skuteczny, ponieważ trafia w idealny moment podatności psychologicznej. Strata wartościowego smartfona, na którym przechowujemy prywatne rozmowy, zdjęcia z wakacji, kontakty oraz dostęp do aplikacji bankowych, generuje ogromny poziom stresu. W takim stanie ludzki mózg szuka najszybszej drogi do rozwiązania problemu i obniżenia napięcia emocjonalnego.
Kiedy pojawia się powiadomienie SMS o odnalezieniu sprzętu, w organizmie następuje gwałtowny wyrzut dopaminy. Pragnienie odzyskania własności staje się silniejsze niż krytyczne myślenie. Cyberprzestępcy doskonale o tym wiedzą i celowo konstruują przekazy tak, aby wywołać wrażenie pilności (np. „Lokalizacja wygaśnie za 15 minut” albo „Potwierdź tożsamość, aby zapobiec wymazaniu danych przez osobę nieuprawnioną”).
Warto pamiętać, że oszuści potrafią stosować również bardziej agresywne metody socjotechniczne. Jeśli SMS-y nie przynoszą rezultatu, potrafią kontaktować się telefonicznie, podszywając się pod pracowników wsparcia technicznego Apple, konsultantów sieci komórkowych lub nawet funkcjonariuszy policji. Aby lepiej chronić się przed tego typu zjawiskami, warto dokładnie poznać mechanizmy opisywane w sekcji phishing i fałszywe płatności na naszej stronie.
Bezpieczne korzystanie z usługi Znajdź (Find My) i właściwe procedury
Usługa Znajdź stworzona przez Apple to potężne i genialne narzędzie zabezpieczające, pod warunkiem że użytkownik korzysta z niego świadomie i nie daje się wprowadzić w błąd fałszywym powiadomieniom. Aby uchronić się przed utratą tożsamości cyfrowej po kradzieży sprzętu, należy twardo trzymać się wyznaczonych zasad bezpieczeństwa.
Pamiętaj o podstawowej zasadzie: firma Apple nigdy nie wysyła wiadomości SMS ani e-mail z prośbą o zalogowanie się na zewnętrznej stronie w celu zobaczenia lokalizacji urządzenia. Wszystkie informacje o położeniu Twoich sprzętów są dostępne wyłącznie bezpośrednio w systemie operacyjnym iOS/macOS w aplikacji Znajdź lub po ręcznym wpisaniu adresu https://www.icloud.com/find w oknie przeglądarki.
Jak naprawdę działa oficjalny system powiadomień Apple?
Gdy oznaczasz urządzenie jako utracone w usłudze iCloud, system zaczyna monitorować jego status. Jeśli iPhone, który był wyłączony lub nie miał dostępu do sieci, nagle pojawi się w zasięgu internetu lub wyśle sygnał za pośrednictwem sieci szyfrowanych sygnałów Bluetooth z innych urządzeń Apple (Find My Network), usługa automatycznie zaktualizuje pozycję.
Jak w takiej sytuacji komunikuje się z Tobą oficjalny system?
- Wiadomości e-mail: Otrzymasz wiadomość e-mail od Apple. Będzie ona wysłana z oficjalnego adresu (np.
noreply@insideicloud.icloud.com), ale – co najważniejsze – wiadomość ta będzie zawierać wyłącznie informację tekstową o tym, że urządzenie zlokalizowano, wraz z mapką lub instrukcją uruchomienia aplikacji. E-mail nigdy nie zawiera linku proszącego o podanie hasła. - Powiadomienia systemowe: Jeśli korzystasz z innego urządzenia powiązanego z tym samym kontem Apple ID (np. iPada lub Maca), zobaczysz natywne powiadomienie push z poziomu systemu operacyjnego. Kliknięcie w nie otwiera wbudowaną aplikację Znajdź, a nie stronę WWW.
- Brak bezpośrednich SMS-ów z linkami logowania: Apple nie wysyła SMS-ów zawierających odnośniki do zewnętrznych stron proszących o podanie danych uwierzytelniających.
Co zrobić, gdy zgubisz lub stracisz iPhone’a?
W przypadku utraty telefonu kluczowa jest opanowana i ustrukturyzowana reakcja. Wykonanie odpowiednich kroków we właściwej kolejności pozwala zabezpieczyć dane i uniemożliwia przestępcom wykorzystanie Twojego sprzętu.
Oto schemat postępowania krok po kroku:
- Zaloguj się do oficjalnej usługi Znajdź: Wejdź niezależnie na stronę
https://www.icloud.com/findwpisując adres ręcznie w przeglądarce lub otwórz aplikację Znajdź na innym sprzęcie Apple. - Włącz Tryb Utracony (Lost Mode): Pozwala to zablokować telefon zdalnie silnym kodem dostępu, zawiesza działanie kart płatniczych w Apple Pay oraz wyświetla na ekranie blokady wybrany przez Ciebie numer kontaktowy.
- Zgłoś sprawę na Policji: Przekaż funkcjonariuszom numer IMEI urządzenia (znajdziesz go na pudełku lub rachunku zakupu).
- Zablokuj kartę SIM u operatora: Wyrób nową kartę SIM (duplikat) u swojego dostawcy usług telekomunikacyjnych. Zablokuje to stary chip, dzięki czemu oszuści nie odbiorą SMS-ów autoryzacyjnych kierowanych na Twój numer.
- NIE usuwaj urządzenia z konta Apple ID: To najczęstszy błąd! Wymazanie danych z iPhone’a (Erase iPhone) jest bezpieczne i zalecane, ale **nigdy nie klikaj opcji „Usuń z konta” (Remove from Account)**. Usunięcie z konta wyłącza Blokadę Aktywacji i oddaje telefon złodziejowi na własność.
Porównanie komunikacji oficjalnej z wiadomościami oszustów
Aby łatwiej rozróżnić fałszywy komunikat od prawdziwej informacji systemowej, przygotowaliśmy zestawienie najważniejszych cech obu typów wiadomości.
| Cecha wiadomości | Oficjalne powiadomienie Apple | Atak Phishingowy (Oszustwo) |
|---|---|---|
| Kanał komunikacji | Aplikacja Znajdź, powiadomienia push, oficjalny e-mail. | Wiadomość SMS, iMessage, komunikatory internetowe, fałszywe telefony. |
| Adres URL (Link) | Brak linków w SMS lub odnośniki prowadzące wyłącznie do icloud.com. |
Podejrzane domeny (np. find-icloud-login.link, apple-support-verify.com). |
| Żądanie danych | Nigdy nie prosi o podanie hasła lub kodu 2FA bezpośrednio z linku SMS. | Wymaga natychmiastowego zalogowania, podania loginu, hasła i kodu z SMS. |
| Ton wiadomości | Informacyjny, neutralny, bez presji czasu. | Sensacyjny, budzący grozę, wywierający presję natychmiastowego działania. |
| Skutek kliknięcia | Otwarcie systemowej aplikacji Znajdź. | Przekierowanie do fałszywego panelu zbierającego poświadczenia. |
Zrozumienie tych różnic jest absolutną podstawą ochrony własnego mienia i prywatności. Przestępstwa internetowe ewoluują niezwykle szybko, a ataki stają się coraz bardziej złożone, o czym świadczą opisane przez nas liczne incydenty w kategorii obejmującej phishing i fałszywe płatności.
Co zrobić, jeśli dałeś się nabrać i podałeś dane?
W sytuacji silnego stresu nawet najbardziej wyczulone osoby mogą popełnić błąd i ulec manipulacji. Jeśli zdałeś sobie sprawę, że kliknąłeś w fałszywy link i wprowadziłeś swoje hasło oraz kod weryfikacyjny na nieautoryzowanej stronie, musisz podjąć natychmiastowe działania ratunkowe. Liczy się każda sekunda.
Oto natychmiastowa lista działań naprawczych:
- Zmień hasło do konta Apple ID: Jeśli masz jeszcze dostęp do swojego konta, natychmiast wejdź na stronę
https://appleid.apple.comlub użyj innego zaufanego urządzenia Apple i zmień hasło na nowe, skomplikowane i unikalne. - Wyloguj wszystkie sesje: W ustawieniach konta wybierz opcję wylogowania ze wszystkich urządzeń i przeglądarek internetowych.
- Sprawdź listę zaufanych urządzeń i numerów telefonów: Upewnij się, że przestępca nie dodał do Twojego konta swojego numeru telefonu jako zaufanego odbiorcy kodów 2FA oraz że nie podpiął nowego sprzętu.
- Zabezpiecz konta bankowe i pocztowe: Jeśli to samo hasło było używane w innych serwisach (np. na poczcie e-mail), natychmiast je zmień. Poinformuj swój bank o możliwości wycieku danych, zwłaszcza jeśli w usłudze Apple Pay podpięte były Twoje karty płatnicze.
- Zgłoś próbę przejęcia konta do Apple Support: Skontaktuj się z oficjalną infolinią wsparcia technicznego Apple, aby zablokować konto lub uzyskać pomoc w jego odzyskaniu, jeśli przestępca zdążył już zmienić hasło i adres e-mail.
Najczęściej zadawane pytania (FAQ)
Czy samo kliknięcie w link w SMS-ie bez wpisywania danych jest niebezpieczne?
Samo kliknięcie w odnośnik zazwyczaj nie powoduje natychmiastowego przejęcia urządzenia czy kradzieży danych, chyba że przeglądarka internetowa posiada niezałatane podatności typu Zero-Day. Jednak kliknięcie daje oszustom sygnał, że Twój numer jest aktywny, a Ty zareagowałeś na wiadomość. Zawsze należy unikać otwierania podejrzanych odnośników, a jeśli już do tego dojdzie, pod żadnym pozorem nie wpisywać żadnych informacji w formularzach.
Czy przestępca może złamać blokadę kodu na iPhone bez mojego Apple ID?
Nowoczesne smartfony iPhone z nowszymi wersjami systemu iOS posiadają potężne szyfrowanie sprzętowe. Złamanie kilkucyfrowego kodu PIN lub skomplikowanego hasła ekranu blokady bez specjalistycznego oprogramowania śledczego (dostępnego niemal wyłącznie dla służb państwowych) jest w praktyce niemal niemożliwe. Właśnie dlatego oszuści muszą stosować phishing – prościej jest wyłudzić od Ciebie hasło, niż próbować złamać zabezpieczenia sprzętowe.
Co się stanie, gdy kliknę „Wymaż iPhone’a” w usłudze Znajdź?
Opcja wymazania urządzenia zdalnie usuwa z niego wszystkie prywatne dane, zdjęcia, aplikacje oraz zapisane karty płatnicze. Jest to bezpieczna procedura chroniąca Twoją prywatność. Ważne jest jednak to, że po wymazaniu telefon nadal pozostaje objęty Blokadą Aktywacji i wymaga Twojego konta Apple ID do ponownego uruchomienia. Pod warunkiem, że nie usuniesz urządzenia z listy na swoim koncie iCloud!
Dlaczego dostaję SMS-y z informacją o lokalizacji na telefon członka mojej rodziny?
Jeśli w opcji Trybu Utraconego wpisałeś numer telefonu do bliskiej osoby jako numer kontaktowy dla uczciwego znalazcy, przestępcy odczytają go bezpośrednio z ekranu zablokowanego iPhone’a. Następnie skierują ataki phishingowe właśnie na ten numer, licząc na to, że bliski przekaże Ci treść wiadomości lub sam da się nabrać.
Czy policja może odzyskać skradziony telefon na podstawie sygnału z usługi Znajdź?
Wiadomości o lokalizacji w usłudze Znajdź mogą być pomocnym dowodem dla policji. Należy jednak pamiętać, że wskazanie mapy pokazuje jedynie przybliżony obszar (np. dany budynek wielorodzinny), co nie zawsze daje podstawę prawną do przeszukania wszystkich mieszkań. Nigdy nie należy udawać się pod wskazany adres samodzielnie, ponieważ może to być niebezpieczne.
Cyberbezpieczeństwo to proces ciągłej edukacji i zachowania czujności w sytuacjach kryzysowych. Jeśli masz wątpliwości dotyczące bezpieczeństwa Twoich danych, szukasz wsparcia lub chcesz dowiedzieć się więcej o ochronie przed cyfrowymi zagrożeniami, odwiedź naszą stronę główną Nexus Group lub skontaktuj się bezpośrednio z naszymi ekspertami pod numerem telefonu: +48 88 12 13 206.
