Wyobraź sobie zwykły poniedziałkowy poranek: otwierasz biuro, parzysz kawę i włączasz komputer, aby wysłać kluczowe faktury oraz oferty dla klientów. Nagle na ekranie pojawia się przerażający komunikat z żądaniem okupu w kryptowalucie, a wszystkie Twoje pliki zmieniły rozszerzenie na nieczytelny ciąg znaków. Wirus typu ransomware sparaliżował firmę, zablokował bazę danych księgowych i uniemożliwił ciągłość działania biznesu. Choć brzmi to jak scenariusz z filmu sensacyjnego, takie zdarzenia dotykają corocznie tysiące małych i średnich przedsiębiorstw w Polsce, które łudziły się, że nie są atrakcyjnym celem dla cyberprzestępców. W tym artykule dowiesz się, jak skutecznie chronić swoje przedsiębiorstwo, dlaczego zasada kopii zapasowej 3-2-1 jest Twoim najlepszym ubezpieczeniem oraz jak stworzyć plan działania, który pozwoli Ci bezstresowo odrzucić żądania szantażystów.
Spis treści:
- Anatomia ataku ransomware w sektorze MŚP
- Dlaczego płacenie okupu to finansowe i prawne samobójstwo
- Zasada kopii zapasowych 3-2-1 w praktyce biznesowej
- Kopia niezmienna (Immutable Backup) – ostateczna tarcza ochronna
- Procedury Disaster Recovery: Odzyskiwanie danych i testowanie kopii
- Plan reagowania na incydent: Pierwsze 24 godziny po wykryciu ataku
- Porównanie: Płacenie okupu vs. Profesjonalna infrastruktura backupu
- Najczęściej zadawane pytania (FAQ)
Anatomia ataku ransomware w sektorze MŚP
Wielu właścicieli niewielkich firm żyje w błędnym przekonaniu, że hakerzy interesują się wyłącznie międzynarodowymi korporacjami, bankami czy instytucjami rządowymi. Rzeczywistość współczesnego cyberprzestępczości jest jednak absolutnie odmienna. Małe i średnie przedsiębiorstwa stanowią wręcz idealny cel dla zorganizowanych grup przestępczych. Dlaczego? Ponieważ zazwyczaj dysponują znacznie słabszymi mechanizmami obronnymi, a jednocześnie ich dane są dla nich na tyle cenne, że zarządy podjęłyby próbę zapłaty okupu z czystej desperacji, byle tylko uratować biznes przed natychmiastową upadłością.
Atak ransomware bardzo rzadko jest dziełem przypadku w sensie samego wykonania. Choć dystrybucja złośliwego oprogramowania często odbywa się masowo, sam proces infiltracji jest precyzyjnie zaprojektowany. Przestępcy wykorzystują boty skanujące polski segment Internetu w poszukiwaniu otwartych, niezabezpieczonych portów (takich jak bezpłatne lub niepoprawnie skonfigurowane usługi pulpitów zdalnych RDP), luk w nieaktualizowanym oprogramowaniu systemowym oraz podatności w serwisach WWW. Drugim, niezwykle popularnym wektorem ataku pozostaje socjotechnika, czyli Phishing. Wystarczy jedna nieuwaga pracownika, który otworzy załącznik z fałszywą fakturą czy wezwaniem do zapłaty, aby skrypt wykonawczy zaczął po cichu rozprzestrzeniać się po lokalnej sieci.
Jak przestępcy paraliżują całą strukturę sieciową?
Współczesne warianty ransomware nie ograniczają się jedynie do szyfrowania dysku komputera, na którym zostały uruchomione. Nowoczesne złośliwe oprogramowanie posiada wbudowane moduły skanowania otoczenia sieciowego. Po uzyskaniu dostępu do pierwszego stanowiska, przestępcy dążą do tzw. eskalacji uprawnień. Przeszukują pamięć operacyjną w poszukiwaniu haseł administratora domeny, mapują zasoby dysków sieciowych NAS, a także lokalizują miejsca, w których przechowywane są automatyczne kopie zapasowe. Cel jest prosty: zanim ofiara zorientuje się, że coś jest nie tak, przestępcy niszczą lokalne migawki systemowe (Shadow Copies), usuwają backupy z serwerów i szyfrują bazę danych ERP oraz CRM. Aby uchronić swoje przedsiębiorstwo przed tak dewastującym scenariuszem, kluczowe jest kompleksowe bezpieczeństwo IT, obejmujące zarówno warstwę sprzętową, jak i odpowiednią konfigurację dostępową.
Proces szyfrowania przebiega niezwykle szybko i z wykorzystaniem silnych algorytmów kryptograficznych, takich jak AES-256 oraz RSA-4096. Odzyskanie plików bez unikalnego klucza prywatnego, który znajduje się w rękach napastników, jest z matematycznego punktu widzenia niemożliwe w rozsądnym czasie. W tym momencie przedsiębiorca staje przed dramatycznym wyborem: ulec szantażowi i zapłacić ogromną kwotę w kryptowalutach lub podjąć walkę o odzyskanie danych własnymi siłami.
Dlaczego płacenie okupu to finansowe i prawne samobójstwo
Pierwszym odruchem wielu przerażonych przedsiębiorców jest chęć jak najszybszego rozwiązania problemu poprzez nawiązanie kontaktu z szantażystami i dopytanie o warunki przekazania kryptowaluty. Wydaje się to najprostszą drogą do odzyskania dostępu do danych i wznowienia operacyjności firmy. Jest to jednak wysoce naiwne i niezwykle ryzykowne podejście, które bardzo często kończy się podwójną stratą: utratą znacznych środków finansowych przy jednoczesnym braku możliwości odzyskania zaszyfrowanych plików.
Ważne ostrzeżenie eksperckie: Zapłata okupu w żaden sposób nie gwarantuje odzyskania danych. Przestępcy internetowi nie działają w oparciu o kodeks etyczny. Według statystyk branżowych nawet 40% firm, które zdecydowały się przekazać środki hakerom, nigdy nie otrzymało działającego dekryptora lub otrzymało klucz, który uszkodził bazy danych w procesie dekodowania.
Zjawisko podwójnego i potrójnego szantażu (Double & Triple Extortion)
W ostatnich latach model biznesowy przestępców uległ ewolucji. Dzisiaj samo zaszyfrowanie danych to za mało. Przed uruchomieniem procedury szyfrowania hakerzy często cicho wykradają wrażliwe dokumenty firmy (kopiują umowy, bazy danych osobowych klientów, pliki finansowe, projekty technologiczne). Następnie stosują szantaż podwójny: grożą, że jeśli okup nie zostanie wpłacony, nie tylko nie przekażą klucza szyfrującego, ale również opublikują poufne dane firmy na publicznych forach w sieci Darknet.
Co więcej, zapłata okupu natychmiast oznacza Twoją firmę w środowisku cyberprzestępczym jako łatwy cel, który chętnie płaci. Często zdarza się, że po uiszczeniu pierwszej kwoty, ta sama lub inna grupa przestępcza ponownie atakuje tę samą infrastrukturę po kilku tygodniach, wykorzystując te same luki, które nie zostały po ataku załatane. Dodatkowo pamiętaj o kwestiach prawnych – przekazywanie środków finansowych grupom przestępczym lub podmiotom objętym sankcjami międzynarodowymi może narazić zarząd firmy na odpowiedzialność karną i ogromne kary ze strony organów regulacyjnych.
Dlatego jedyną racjonalną strategią prowadzenia bezpiecznego biznesu jest zbudowanie infrastruktury odzyskiwania danych, która sprawi, że groźby przestępców staną się całkowicie bezskuteczne. Aby to osiągnąć, wdrożone bezpieczeństwo cyfrowe musi bazować na żelaznych zasadach zarządzania kopiami zapasowymi.
Zasada kopii zapasowych 3-2-1 w praktyce biznesowej
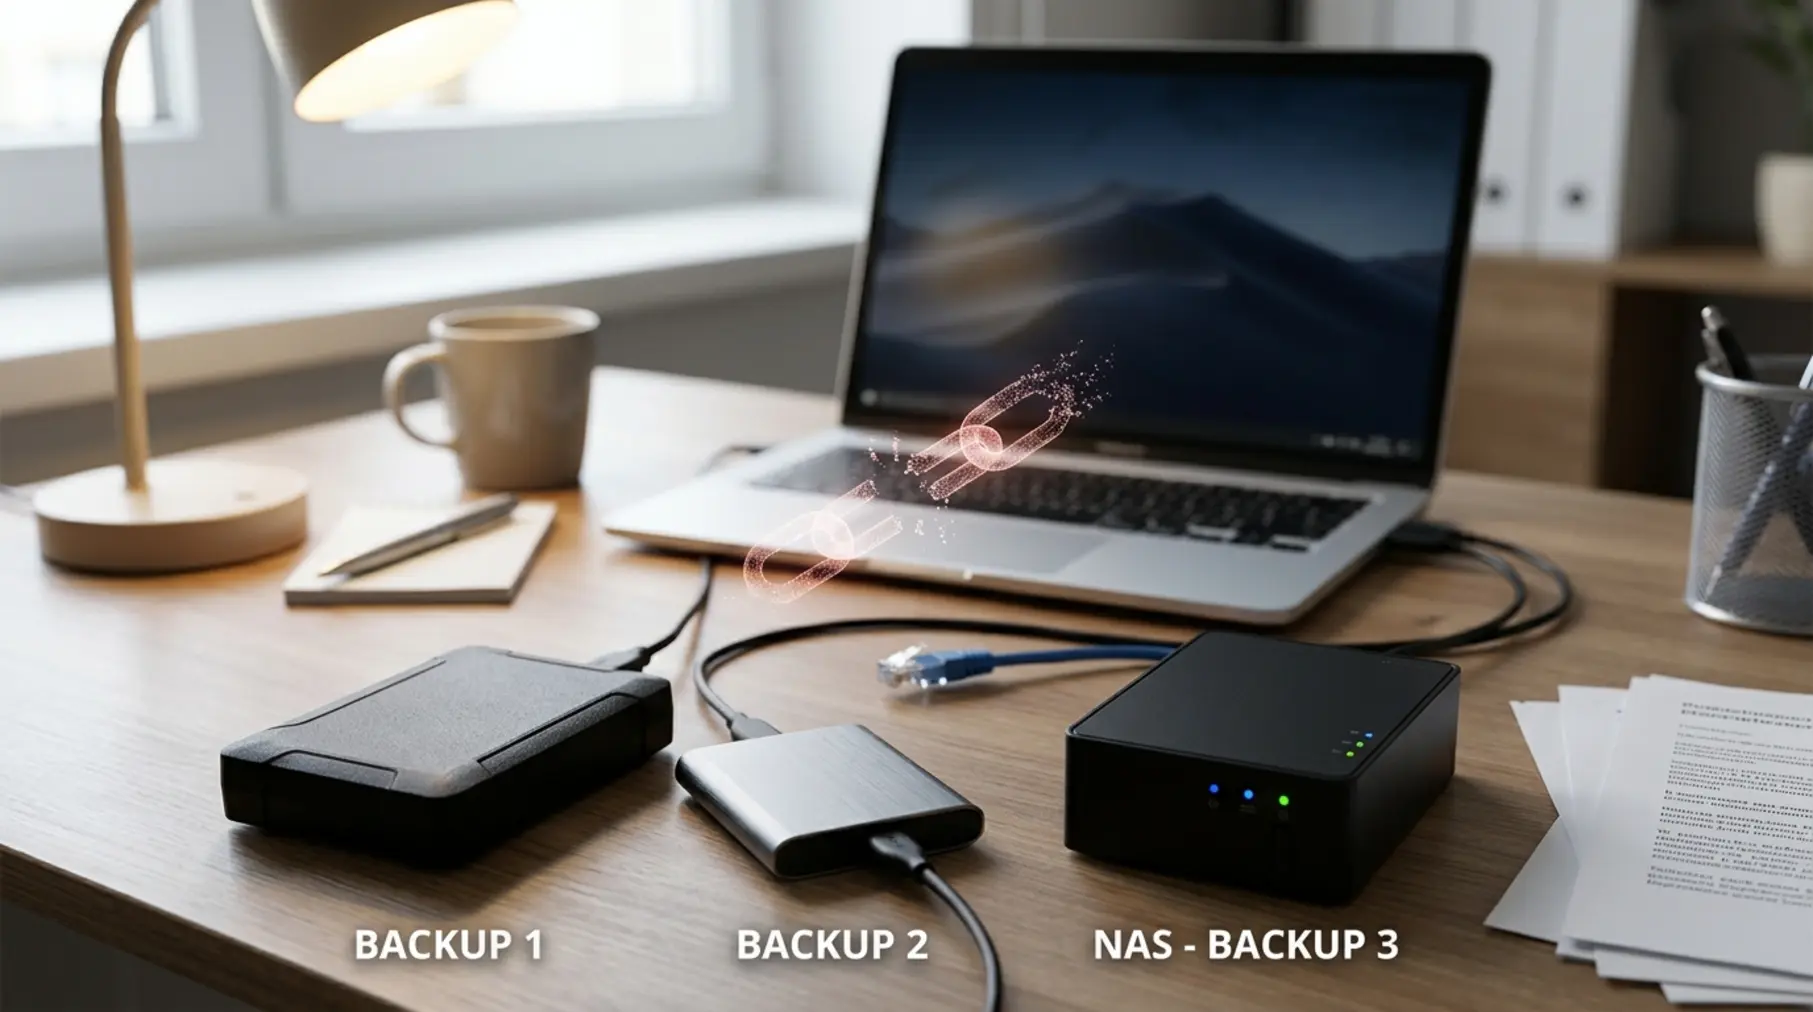
Fundamentem odporności na jakiekolwiek awarie sprzętowe, błędy ludzkie czy ataki ransomware jest dobrze przemyślana strategia backupu. Najbardziej sprawdzonym i rekomendowanym przez ekspertów na całym świecie standardem jest złota reguła 3-2-1. Wprowadzenie tej zasady w małej firmie nie wymaga gigantycznych nakładów inwestycyjnych, wymaga natomiast żelaznej konsekwencji oraz właściwego zaprojektowania architektury informatycznej.
Na czym dokładnie polega reguła 3-2-1?
Zasada ta opisuje minimalne wymagania dotyczące dystrybucji i przechowywania kopii zapasowych danych w przedsiębiorstwie. Można ją rozbić na trzy proste, lecz niezwykle istotne filary:
- 3 egzemplarze danych: Musisz posiadać łącznie co najmniej trzy kopie swoich kluczowych danych – jedne dane robocze (produkcyjne), na których pracujesz na co dzień, oraz minimum dwie osobne kopie zapasowe. W przypadku zniszczenia jednej kopii, nadal dysponujesz dwiema alternatywami.
- 2 różne nośniki informacji: Przechowuj kopie na co najmniej dwóch odmiennych typach mediów lub urządzeń. Nie wolno trzymać kopii zapasowej na tym samym dysku fizycznym, na którym zainstalowany jest system operacyjny lub baza danych. Połączenie może obejmować np. lokalny serwer macierzowy NAS oraz chmurę obliczeniową lub taśmy magnetyczne / dyski zewnętrzne.
- 1 kopia poza siedzibą firmy (Offsite): Przynajmniej jedna kopia zapasowa musi fizycznie znajdować się w całkowicie innej lokalizacji niż główne biuro. Ma to na celu ochronę firmy nie tylko przed ransomware, ale też przed lokalnymi katastrofami, takimi jak pożar, zalanie, kradzież sprzętu czy fizyczne zniszczenie serwerowni.
Ewolucja standardu: Zasada 3-2-1-1-0
W dobie agresywnego oprogramowania ransomware klasyczna zasada 3-2-1 bywa rozszerzana o dwa dodatkowe cyfry, tworząc standard 3-2-1-1-0. Co oznaczają dodatkowe elementy? Pierwsza jedynka odnosi się do posiadania co najmniej jednej kopii typu Offline (odłączonej całkowicie od sieci) lub Immutable (niezmiennej). Zero oznacza z kolei zero błędów podczas automatycznych testów odtwarzania danych, o czym szczegółowo opowiemy w dalszej części tekstu.
Posiadanie kopii offline (np. rotowanych dysków zewnętrznych odłączanych od komputera po zakończonym procesie archiwizacji) sprawia, że szkodliwe oprogramowanie działające w sieci nie ma fizycznej możliwości dotarcia do nośnika i zaszyfrowania znajdujących się tam danych. Nawet jeśli przestępcy opanują całą sieć firmową i zniszczą serwery produkcyjne, Twoje dane pozostają całkowicie bezpieczne na odłączonym dysku.
Kopia niezmienna (Immutable Backup) – ostateczna tarcza ochronna
Choć odłączanie dysków zewnętrznych jest skuteczne, niesie ze sobą ryzyko błędu ludzkiego – pracownik może zapomnieć o podłączeniu nośnika lub odłączyć go w trakcie wykonywania backupu. Dlatego nowoczesne przedsiębiorstwa sięgają po rozwiązania klasy technologii kopii niezmiennej (ang. Immutable Backup).
Jest to rozwiązanie architektoniczne, w którym dane zapisane w miejscu docelowym zostają zablokowane na określony czas za pomocą technologii WORM (Write Once, Read Many). W praktyce oznacza to, że nikt – ani zwykły użytkownik, ani administrator systemu, ani tym bardziej złośliwe oprogramowanie z uprawnieniami roota czy administratora domeny – nie może usunąć, zmodyfikować ani nadpisać raz zapisanych danych przed upływem zdefiniowanego okresu retencji (np. przez 30 dni).
Jak technologia Immutability chroni przed ransomware?
Gdy ransomware wdziera się do sieci, w pierwszej kolejności próbuje wykryć oprogramowanie do tworzenia kopii zapasowych (np. Veeam, Synology Active Backup, Duplicati) i użyć poświadczeń administratora do skasowania wszystkich punktów przywracania. W przypadku zastosowania pamięci masowej z obsługą niezmienności (np. w chmurze z funkcją S3 Object Lock lub na dedykowanym serwerze Linux ze skonfigurowaną niezmiennością repository):
- Skrypt hakerski wysyła polecenie: „Usuń wszystkie kopie z ostatnich 60 dni”.
- System pamięci masowej odrzuca żądanie informując: „Brak uprawnień – dane są zablokowane sprzętowo/programowo do dnia X”.
- Proces szyfrowania plików w sieci produkcyjnej wprawdzie się wykonuje, ale Twoje kopie zapasowe pozostają w 100% nienaruszone i zintegrowane.
Dzięki takiemu podejściu czas powrotu firmy do normalnego funkcjonowania skraca się z kilku tygodni do zaledwie kilku godzin. Przestępcy tracą jakikolwiek punkt nacisku, a Ty nie musisz zastanawiać się nad płaceniem ani jednego grosza okupu.
Procedury Disaster Recovery: Odzyskiwanie danych i testowanie kopii
Samo regularne wykonywanie kopii zapasowych to dopiero połowa sukcesu. W branży bezpieczeństwa cyfrowego istnieje popularne powiedzenie: „Stan Twojego backupu jest dokładnie taki sam, jak stan Twojego ostatniego pomyślnego testu odzyskiwania”. Przekonanie się o tym, że kopia zapasowa jest uszkodzona, niekompletna lub nie zawiera kluczowych tabel bazy SQL w momencie, gdy produkcja leży i nie działa, to najgorszy możliwy scenariusz dla każdego menedżera.
Dlaczego nieprzetestowany backup nie istnieje?
Proces tworzenia kopii zapasowej może zakończyć się sukcesem w oknie programu (status „Success”), ale pliki wynikowe mogą być uszkodzone na poziomie sektorów, bazy danych mogą posiadać niespójne transakcje, a klucze szyfrujące archiwum mogą zostać zagubione. Ponadto, bez regularnych ćwiczeń, zespół IT nie będzie wiedział, ile czasu naprawdę zajmuje odtworzenie całej infrastruktury od zera.
W ramach profesjonalnego podejścia do ciągłości działania firmy (Business Continuity Planning) należy zdefiniować dwa podstawowe wskaźniki:
- RTO (Recovery Time Objective): Maksymalny dopuszczalny czas, jaki może upłynąć od momentu awarii do pełnego przywrócenia działania systemów informatycznych. Czy Twoja firma może pozwolić sobie na 48 godzin przestoju, czy musisz wstać na nogi w 2 godziny?
- RPO (Recovery Point Objective): Maksymalny okres, z jakiego dane mogą zostać utracone w wyniku awarii. Jeśli wykonujesz backup raz na dobę o 23:00, a atak nastąpi o 17:00, Twoje RPO wynosi 18 godzin – wszystkie dane wprowadzone w ciągu dnia przepadną.
Jak przeprowadzić symulowaną próbę odtworzeniową?
Przynajmniej raz na kwartał w małej firmie (lub raz w miesiącu w większych strukturach) powinno się przeprowadzić tzw. „Dry Run” – testowe odtworzenie środowiska w odizolowanym środowisku testowym (sandbox). Test polega na wybraniu losowego punktu w czasie z przeszłości i uruchomieniu z kopii zapasowej maszyn wirtualnych oraz baz danych na osobnym sprzęcie niez połączonym z siecią produkcyjną. Należy zweryfikować, czy aplikacje uruchamiają się poprawnie, a użytkownicy mogliby zalogować się do systemu. Tylko po takim teście masz pewność, że w sytuacji realnego zagrożenia firma przetrwa atak.
Dbając o długofalową stabilność organizacji, warto powierzyć audyt oraz nadzór nad procesami specjalistom. Właściwe zorganizowane bezpieczeństwo systemów IT to gwarancja, że procedury odzyskiwania danych zadziałają bezbłędnie pod presją czasu.
Plan reagowania na incydent: Pierwsze 24 godziny po wykryciu ataku
Gdy dojdzie do najgorszego i ransomware zacznie szyfrować pliki w Twojej firmie, pierwsze godziny decydują o skali zniszczeń. Działanie pod wpływem emocji i chaosu sprzyja popełnianiu fatalnych błędów. Dlatego każda firma powinna posiadać prosty, spisany i wydrukowany (!) plan reagowania na incydent bezpieczeństwa (Incident Response Plan).
Oto schemat postępowania krok po kroku w przypadku wykrycia aktywnej infekcji:
- Natychmiastowa izolacja sieciowa (Krok 1): Fizycznie odłącz zainfekowane oraz podejrzane komputery od sieci – wyciągnij kable Ethernet (RJ-45) z gniazdek i wyłącz Wi-Fi. Nie wyłączaj jednak samych komputerów z zasilania! Wyłączenie komputera kasuje zawartość pamięci RAM, w której mogą znajdować się ślady śledcze oraz klucze szyfrujące, które doświadczony analityk byłby w stanie odzyskać.
- Zabezpieczenie serwerów i pamięci masowych (Krok 2): Natychmiast odłącz fizycznie zasoby backupu offline oraz odizoluj serwery pamięci NAS, aby szkodliwy kod nie zdołał się na nie przedostać.
- Identyfikacja zagrożenia i ocena szkód (Krok 3): Ustal, jaki wariant ransomware zainfekował sieć (pomagają w tym darmowe narzędzia online, takie jak ID Ransomware). Sprawdź, czy szantażyści zostawili pliki README i jakie rozszerzenia otrzymały zaszyfrowane pliki.
- Zgłoszenie incydentu (Krok 4): Zgodnie z obowiązującymi przepisami prawne (np. RODO / ustawa o krajowym systemie cyberbezpieczeństwa), jeśli doszło do wycieku danych osobowych, masz obowiązek zgłosić incydent do Urzędu Ochrony Danych Osobowych (UODO) w ciągu 72 godzin od jego wykrycia, a także zgłosić sprawę do odpowiedniego zespołu CSIRT oraz na Policję.
- Czyszczenie środowiska i sanityzacja (Krok 5): Przed rozpoczęciem procesu przywracania danych z kopii należy bezwzględnie usunąć przyczynę ataku – sformatować zainfekowane maszyny, zainstalować systemy na nowo z bezpiecznych obrazów, zmienić wszystkie hasła w domenie oraz zablokować podatne porty i wektory wejścia.
- Odtwarzanie z kopii (Krok 6): Przywróć dane z czystej, nieuszkodzonej kopii zapasowej w nowo postawionym, bezpiecznym środowisku.
Porównanie: Płacenie okupu vs. Profesjonalna infrastruktura backupu
Aby uświadomić sobie różnicę pomiędzy podejściem reaktywnym (próba dogadania się z przestępcami) a podejściem proaktywnym (inwestycja w architekturę odporną na ransomware), przygotowaliśmy bezpośrednie porównanie obu strategii:
| Cecha / Parametr | Scenariusz A: Zapłata okupu | Scenariusz B: Wdrożona zasada 3-2-1 |
|---|---|---|
| Prawdopodobieństwo odzyskania danych | Niskie do średniego (ok. 50-60% sukcesu) | Bardzo wysokie (bliskie 100% przy prawidłowych testach) |
| Koszt finansowy | Ogromny (okup od kilku do kilkuset tysięcy USD + koszty przestoju) | Niski/Przewidywalny (koszt licencji i dysków) |
| Czas powrotu do operacyjności | Wielotygodniowy (wolne dekodowanie, negocjacje) | Od kilku godzin do kilkunastu dni (zależnie od RTO) |
| Ryzyko ponownego ataku | Bardzo wysokie (firma oznaczona jako płatnik) | Minimalne (po usunięciu podatności i luki) |
| Zgodność prawna i reputacja | Ryzyko kar UODO, finansowanie przestępczości | Pełna zgodność ze standardami ISO/RODO |
Najczęściej zadawane pytania (FAQ)
Czy chmura (np. Google Drive, OneDrive) chroni przed ransomware?
Samo korzystanie z dysków chmurowych opartych na bieżącej synchronizacji plików NIE chroni przed ransomware. Jeśli złośliwe oprogramowanie zaszyfruje pliki na Twoim komputerze lokalnym, aplikacja synchronizująca natychmiast wyśle zaszyfrowane wersje plików do chmury, zastępując zdrowe pliki. Chmura stanowi ochronę tylko wtedy, gdy obsługuje wersjonowanie plików, posiada kosz z blokadą czasową usunięcia lub wykorzystuje technologię kopii niezmiennej (Immutable Cloud Backup).
Ile kosztuje wdrożenie zasady 3-2-1 w małej firmie zatrudniającej 10-20 osób?
Koszt wdrożenia podstawowego systemu w oparciu o zasadę 3-2-1 jest zaskakująco niski w porównaniu do kosztów ewentualnej utraty danych. Wystarczy inwestycja w lokalny serwer NAS (np. Synology lub QNAP) z dwoma dyskami w macierzy RAID, zakup licencji na oprogramowanie do automatycznego backupu oraz subskrypcja bezpiecznej chmury biznesowej. Łączny koszt początkowy zamknie się w kwocie od kilkuset do kilku tysięcy złotych, co stanowi ułamek wartości kwot żądanych przez cyberprzestępców jako okup.
Co zrobić, gdy ransomware zaszyfrowało również nasze lokalne kopie zapasowe?
W takiej sytuacji pierwszym krokiem jest zachowanie spokoju i niepodejmowanie pochopnych decyzji o płaceniu okupu. Przeanalizuj, czy nie posiadasz starszych kopii typu offline (np. zapomnianego dysku zewnętrznego z poprzedniego miesiąca) lub czy dostawca Twojego oprogramowania SaaS nie przechowuje migawek systemowych. Skontaktuj się z profesjonalną firmą zajmującą się bezpieczeństwem IT – w niektórych przypadkach (dla starszych lub źle napisanych wariantów ransomware) istnieją darmowe narzędzia dekodujące stworzone przez społeczność cyberbezpieczeństwa (np. projekt No More Ransom).
Jak często należy wykonywać kopie zapasowe w przedsiębiorstwie?
Częstotliwość tworzenia kopii zapasowych powinna wynikać bezpośrednio ze zdefiniowanego w firmie wskaźnika RPO (Recovery Point Objective). Dla większości małych i średnich firm standardem jest wykonywanie pełnego lub przyrostowego backupu raz dziennie po godzinach pracy (np. w nocy). W przypadku firm przetwarzających bardzo duże ilości transakcji (np. sklepy e-commerce, systemy księgowe), kopie przyrostowe lub migawki baz danych tworzy się co godzinę lub nawet w trybie ciągłym (Continuous Data Protection).
Zabezpiecz przyszłość swojej firmy już dziś
Ransomware nie jest zagrożeniem teoretycznym – to realna plaga, z którą każdego dnia zmagają się polscy przedsiębiorcy. Poleganie na szczęściu lub przekonanie, że problem dotyczy tylko innych, to najprostsza droga do bolesnego zderzenia z rzeczywistością. Wdrożenie zasady 3-2-1, inwestycja w kopie niezmienne oraz regularne testowanie scenariuszy Disaster Recovery to jedyna skuteczna polisa ubezpieczeniowa, która pozwala spać spokojnie i stanowczo odmówić zapłaty okupu w przypadku ataku.
Nie czekaj, aż na ekranach Twoich komputerów pojawi się informacja o zaszyfrowaniu kluczowych zasodów. Skontaktuj się ze specjalistami i zbuduj odporną strukturę informatyczną dopasowaną do potrzeb Twojego biznesu.
Odwiedź naszą stronę główną Nexus Group lub zadzwoń bezpośrednio do naszych ekspertów pod numer: +48 88 12 13 206, aby przeanalizować obecny stan bezpieczeństwa w Twojej firmie i wdrożyć niezawodne rozwiązania chroniące Twoje dane.
