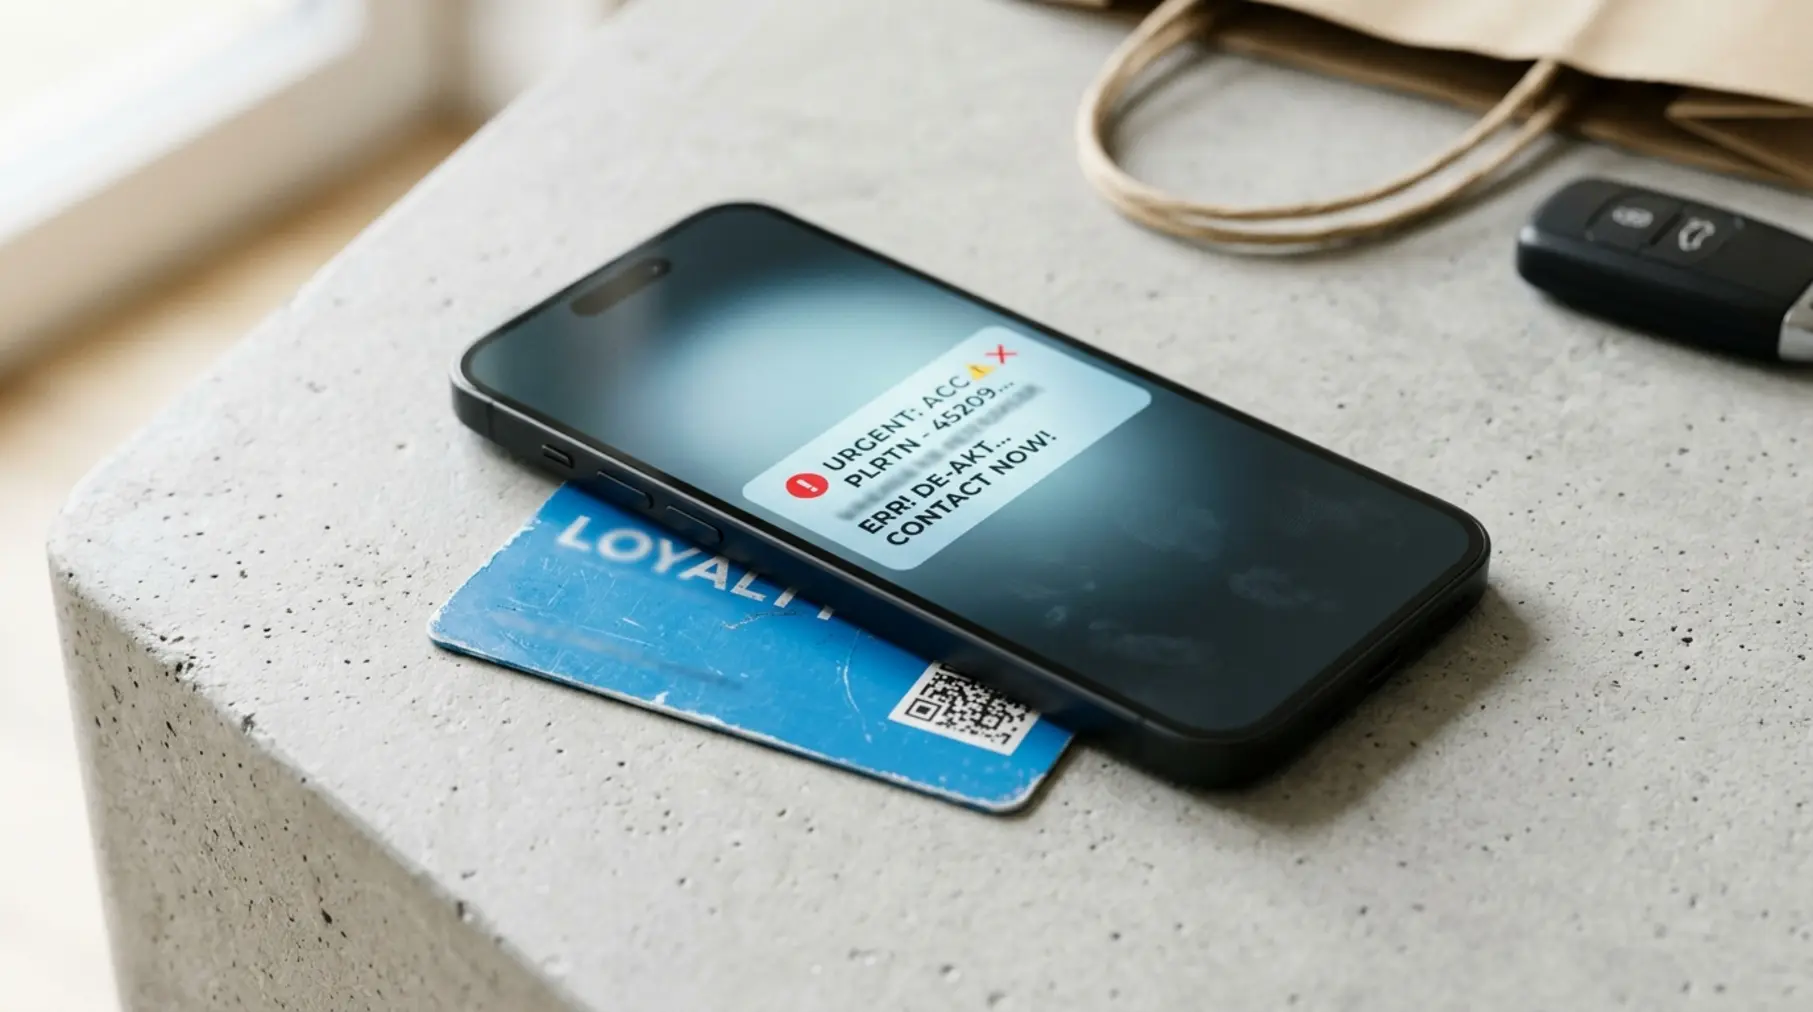
Wyobraź sobie sytuację, w której podczas porannej kawy otrzymujesz krótką wiadomość SMS od znanego operatora komórkowego, sieci stacji paliw lub ulubionego dyskontu. Komunikat jest jasny i wywołuje natychmiastowe poczucie pilności: Twoje zgromadzone punkty lojalnościowe przepadną w ciągu najbliższych 24 godzin, chyba że klikniesz w załączony odnośnik i zamówisz wybraną nagrodę rzeczową za symboliczną dopłatą kilku złotych. Właśnie w tym momencie stajesz się celem doskonale zaplanowanej operacji socjotechnicznej, której celem nie jest wcale przekazanie Ci darmowego ekspresu do kawy czy smartfona, lecz wyłudzenie Twoich danych kartowych i czyszczenie konta bankowego.
Spis treści:
- Mechanizm psychologiczny ataku na punkty lojalnościowe
- Anatomia ataku: Od wiadomości SMS do czyszczenia konta bankowego
- Przegląd najpopularniejszych motywów: Stacje paliw, sieci handlowe i telekomy
- Tabela porównawcza: Prawdziwy program lojalnościowy a oszustwo phishingowe
- Jak bezpiecznie weryfikować saldo punktów w oficjalnych aplikacjach?
- Co zrobić, gdy podałeś dane karty na fałszywej stronie?
- Często zadawane pytania (FAQ)
- Podsumowanie i wsparcie eksperckie
Mechanizm psychologiczny ataku na punkty lojalnościowe
Kampanie phishingowe wykorzystujące motyw wygasających punktów lojalnościowych należą do najbardziej skutecznych i masowych cyberataków wymierzonych w użytkowników indywidualnych w Polsce. Ich sukces nie wynika ze skomplikowanej technologii kodowania, ale z perfekcyjnego wykorzystania reguł psychologii i inżynierii społecznej. Przestępcy wykorzystują mechanizmy, które wyłączają krytyczne myślenie ofiary i zmuszają ją do podjęcia natychmiastowego działania pod wpływem emocji.
Presja czasu i efekt FOMO (Fear of Missing Out)
Podstawowym elementem konstrukcyjnym oszukańczej wiadomości SMS jest limit czasowy. Wiadomości zawierają sformułowania takie jak: „Twoje punkty wygasają dzisiaj”, „Ostatnia szansa na odebranie nagrody” lub „Zostało tylko 12 godzin na wykorzystanie salda”. Wywołanie sztucznej pilności sprawia, że odbiorca nie zastanawia się nad wiarygodnością adresu internetowego zawartego w linku. Strach przed utratą czegoś, co w przekonaniu użytkownika prawnie mu się należy lub co udało mu się uzbierać podczas codziennych zakupów, skutecznie paraliżuje ostrożność.
Iluzja wysokiej wartości przy minimalnym nakładzie
Kolejnym filarem tej manipulacji jest oferowanie bardzo wartościowej nagrody (np. wartościowego sprzętu AGD, nowoczesnego smartfona czy hulajnogi elektrycznej) w zamian za wirtualne punkty oraz symboliczną dopłatę pieniężną, wynoszącą najczęściej od 4,99 zł do 15,00 zł. Kwota ta jest na tyle niska, że ofiara traktuje ją jako nieistotny detal lub po prostu opłatę za dostawę kurierską. Niski próg wejścia psychologicznie usprawiedliwia podjęcie ryzyka, a wizja zyskania przedmiotu o wartości kilku tysięcy złotych za ułamek tej ceny przesłania wszelkie ostrzegawcze sygnały.
Przestępcy doskonale wiedzą, że większość konsumentów uczestniczy w wielu programach lojalnościowych jednocześnie i nie śledzi precyzyjnie stanu swoich kont. Wielu z nas nie pamięta, ile dokładnie punktów posiada w danej sieci handlowej czy na stacji benzynowej, co czyni informację o rzekomym wygasaniu salda wysoce prawdopodobną i wiarygodną.
Anatomia ataku: Od wiadomości SMS do czyszczenia konta bankowego
Proces wyłudzenia danych i środków finansowych składa się z kilku precyzyjnie zaplanowanych kroków. Wszystko zaczyna się od masowej wysyłki wiadomości tekstowych przy użyciu tak zwanych ramek SMS lub nadpisów (Alphanumeric Sender ID), które potrafią podszyć się pod nazwy znanych marek. Zjawisko to, określane mianem SMS spoofingu, powoduje, że fałszywa wiadomość może trafić do tego samego wątku w telefonie, w którym znajdują się prawdziwe komunikaty od Twojego operatora lub sklepu.
Aby skutecznie chronić się przed takimi zagrożeniami, warto zrozumieć, jak działa nowoczesny phishing i fałszywe płatności, które stają się coraz bardziej złożone i trudniejsze do wykrycia na pierwszy rzut oka.
Przebieg scenariusza krok po kroku
Gdy nieświadomy niczego użytkownik klika w link umieszczony w wiadomości SMS, zostaje przekierowany na zewnętrzną stronę internetową. Strona ta jest dokładną kopią oficjalnego serwisu danej marki – zawiera identyczne logotypy, kolorystykę, czcionki oraz regulaminy. Cały proces oszustwa przebiega według następującego schematu:
- Krok 1: Otrzymanie wiadomości SMS. Komunikat informuje o wygaśnięciu punktów i zawiera skrócony link prowadzący do zewnętrznej domeny.
- Krok 2: Wybór nagrody. Po wejściu na stronę ofiara widzi panel wyboru nagród oraz informację o posiadanym puli punktów, która magicznie zgadza się z wartością podaną w wiadomości.
- Krok 3: Formularz dostawy. Przestępcy proszą o podanie pełnych danych osobowych: imienia, nazwiska, adresu zamieszkania, numeru telefonu oraz adresu e-mail pod pretekstem wysyłki nagrody.
- Krok 4: Bramka płatności i wyłudzenie danych karty. Użytkownik zostaje przekierowany do formularza płatności, gdzie proszony jest o podanie numeru karty płatniczej, daty jej ważności oraz kodu CVV/CVC w celu pokrycia drobnej opłaty za przesyłkę.
- Krok 5: Autoryzacja i przechwycenie kodu SMS. Strona wymusza wpisanie kodu autoryzacyjnego z banku. W rzeczywistości kod ten nie zatwierdza płatności na 5 zł, lecz podpięcie karty do cyfrowego portfela oszustów (np. Apple Pay, Google Pay) lub uruchomienie płatnego abonamentu.
W momencie, gdy podasz dane swojej karty płatniczej oraz zatwierdzisz transakcję kodem z SMS-a autoryzacyjnego, przestępcy uzyskują pełny dostęp do Twojego limitu kartowego. Zamiast jednorazowej opłaty za przesyłkę, z Twojego konta mogą zniknąć tysiące złotych lub uruchomiona zostanie automatyczna subskrypcja, która co kilka dni będzie pobierać z Twojego rachunku znaczne sumy pieniędzy.
Przegląd najpopularniejszych motywów: Stacje paliw, sieci handlowe i telekomy
Oszuści nie ograniczają się do jednej branży. Dostosowują swoje kampanie w zależności od panujących trendów, sezonu czy aktualnych promocji rynkowych. Najczęściej podrabianymi markami w Polsce są podmioty posiadające największe bazy klientów indywidualnych.
Programy lojalnościowe stacji paliw
Stacje paliw posiadają jedne z najpopularniejszych programów lojalnościowych w kraju. Kierowcy regularnie zbierają punkty przy każdym tankowaniu, co czyni komunikat o wygasającym saldzie niezwykle wiarygodnym. W fałszywych SMS-ach cyberprzestępcy powołują się na konieczność szybkiego wymiany punktów na paliwo za grosze lub wartościowe akcesoria samochodowe. Często wykorzystują oni domenę przypominającą nazwę znanego koncernu naftowego, różniącą się jedynie jedną literą lub rozszerzeniem.
Wielkie sieci handlowe i dyskonty
Kolejnym atrakcyjnym celem są klienci popularnych sieci dyskontów oraz supermarketów. Przestępcy przesyłają wiadomości sugerujące, że uzbierana historia zakupowa uprawnia do odbioru voucherów zakupowych o wartości kilkuset złotych lub sprzętu gospodarstwa domowego. Ponieważ zakupy spożywcze robimy niemal codziennie, łatwo ulec pokusie odebrania nagrody. Aby dowiedzieć się więcej o mechanizmach stosowanych przez cyberprzestępców w tego typu cyberatakach, sprawdź nasz poradnik wyjaśniający, jak działa phishing i fałszywe płatności w praktyce rynkowej.
Operatorki telefonii komórkowej
Klienci sieci komórkowych to kolejna grupa bardzo często atakowana przez przestępców. SMS-y informują o zbliżającym się końcu okresu rozliczeniowego punktów w programie lojalnościowym operatora. Oszuści obiecują darmowy abonament na rok, nowoczesny aparat telefoniczny czy akcesoria elektroniczne. Zaufanie do własnego dostawcy usług telekomunikacyjnych powoduje, że wiadomości tekstowe od tej marki rzadko wzbudzają podejrzliwość.
Tabela porównawcza: Prawdziwy program lojalnościowy a oszustwo phishingowe
Aby ułatwić szybką identyfikację zagrożenia, przygotowaliśmy zestawienie kluczowych cech różniących oficjalne komunikaty programów lojalnościowych od przestępczych wiadomości SMS. Przeanalizowanie poniższych kryteriów pozwoli Ci na chłodno ocenić sytuację przed podjęciem jakichkolwiek działań.
| Cecha komunikatu | Oficjalny program lojalnościowy | Wiadomość phishingowa (Oszustwo) |
|---|---|---|
Jak bezpiecznie weryfikować saldo punktów w oficjalnych aplikacjach?
Podstawową zasadą cyberbezpieczeństwa w przypadku otrzymania jakiegokolwiek komunikatu o wygasających środkach, punktach czy zaległościach płatniczych jest całkowite ignorowanie linków przesyłanych w wiadomościach tekstowych. Bez względu na to, jak wiarygodnie wygląda wiadomość i jaki nadpis wyświetla się na ekranie Twojego smartfona, nigdy nie klikaj w odnośniki zawarte w SMS-ach od nieznanych lub niepotwierdzonych nadawców.
Zasada niezależnego kanału komunikacji
Jeśli chcesz sprawdzić, czy Twoje punkty rzeczywiście wygasają, skorzystaj ze sprawdzonej ścieżki dostępu. Zamknij wiadomość SMS i otwórz oficjalną aplikację mobilną danej marki zainstalowaną bezpośrednio z autoryzowanego sklepu (Google Play lub App Store). Alternatywnie wpisz ręcznie znany Ci adres oficjalnej strony internetowej w oknie przeglądarki.
Po zalogowaniu się do swojego konta w oficjalnej aplikacji lub serwisie internetowym bez trudu odnajdziesz zakładkę dotyczącą salda punktowego oraz obowiązującego regulaminu ich ważności. Jeśli w aplikacji nie ma żadnej informacji o konieczności pilnego ich wykorzystania, masz stuprocentową pewność, że otrzymany SMS był próbą wyłudzenia. Dodatkowo wiedza o tym, jak przebiega phishing i fałszywe płatności, pomaga budować właściwe nawyki i chronić najbliższych przed utratą oszczędności.
Co zrobić, gdy podałeś dane karty na fałszywej stronie?
Szybkość reakcji w przypadku stania się ofiarą ataku phishingowego ma kluczowe znaczenie. Jeśli w momencie dekoncentracji wprowadziłeś numer swojej karty płatniczej, kod CVV lub dane logowania na podstawionej stronie internetowej, musisz niezwłocznie podjąć odpowiednie kroki w celu zminimalizowania strat finansowych.
Pamiętaj: Sama zmiana hasła w sklepie internetowym nie zatrzyma nieuprawnionych transakcji, jeśli oszuści weszli w posiadanie danych Twojej karty płatniczej. Konieczna jest natychmiastowa reakcja w bankowości elektronicznej lub telefoniczny kontakt z bankiem wydającym kartę.
Oto pełna procedura postępowania w sytuacji kryzysowej:
- 1. Natychmiast zablokuj kartę płatniczą: Zaloguj się do swojej aplikacji bankowej i dokonaj blokady karty płatniczej (zastrzeżenia). Możesz to również zrobić, dzwoniąc na infolinię swojego banku lub korzystając z ogólnopolskiego systemu zastrzegania kart.
- 2. Zmień hasła dostępu: Jeśli na fałszywej stronie podawałeś hasło logowania, zmień je natychmiast we wszystkich serwisach, w których używałeś tego samego zestawu danych.
- 3. Zgłoś sprawę do banku i złoż wniosek o Chargeback: Poinformuj bank o zaistniałym oszustwie. W przypadku transakcji kartowych przysługuje Ci procedura chargeback (obciążenie zwrotne), która umożliwia odzyskanie środków skradzionych przez oszukańcze serwisy subskrypcyjne.
- 4. Zgłoś incydent do CERT Polska: Prześlij podejrzaną wiadomość SMS na bezpłatny numer 8080. Zgłoszenie trafia bezpośrednio do analityków bezpieczeństwa, co pozwala na szybkie zablokowanie fałszywej domeny w skali całego kraju.
- 5. Zgłoś sprawę na Policję: Jeśli doszło do kradzieży środków finansowych, udaj się do najbliższej jednostki Policji i złóż formalne zawiadomienie o popełnieniu przestępstwa.
Często zadawane pytania (FAQ)
Czy samo kliknięcie w link z SMS-a oznacza, że moje konto bankowe zostało przejęte?
Nie. Samo kliknięcie w link zazwyczaj prowadzi jedynie do otwarcia fałszywej strony internetowej i nie powoduje natychmiastowej utraty pieniędzy ani zainfekowania telefonu, pod warunkiem że Twój system operacyjny oraz przeglądarka są aktualne. Ryzyko kradzieży środków pojawia się w momencie, gdy na otwartej stronie wpiszesz swoje dane osobowe, dane karty płatniczej lub dane logowania do bankowości elektronicznej i zatwierdzisz je kodem autoryzacyjnym.
Dlaczego oszukańczy SMS wyświetlił się w tym samym wątku co prawdziwe wiadomości od mojej sieci lub sklepu?
Wynika to z technologii nadpisów SMS (tak zwanego Alphanumeric Sender ID). Systemy telekomunikacyjne pozwalają nadawcy na zdefiniowanie dowolnej nazwy tekstowej zamiast numeru telefonu. Przestępcy wykorzystują tę opcję, wpisując dokładną nazwę znanej marki (np. ORLEN, Biedronka, Play). Smartfony automatycznie grupują wiadomości o tej samej nazwie nadawcy w jeden wątek, co tworzy złudzenie, że fałszywy SMS pochodzi z oficjalnego źródła.
Czy oficjalne programy lojalnościowe wysyłają SMS-y o wygasaniu punktów?
Tak, firmy czasami przypominają swoim klientom o zbliżającym się końcu ważności punktów lojalnościowych, ale robią to w całkowicie inny sposób. Prawdziwe wiadomości informują jedynie o stanie salda i zachęcają do zalogowania się w oficjalnej aplikacji mobilnej lub odwiedzenia placówki stacjonarnej. Oficjalne wiadomości nigdy nie zawierają bezpośrednich linków skracanych wymuszających podanie danych karty płatniczej w celu odebrania nagrody.
Co to jest numer 8080 i jak z niego korzystać?
Numer 8080 to oficjalny, bezpłatny numer odbiorczy prowadzony przez zespół CERT Polska. Służy do zgłaszania podejrzanych wiadomości SMS zawierających linki phishingowe lub próby oszustwa. Aby zgłosić incydent, wystarczy użyć opcji „Przekaż” (Forward) w swoim telefonie i przesłać całą treść podejrzanego SMS-a na numer 8080. Dzięki temu analitycy mogą szybko wpisać niebezpieczną domenę na listę ostrzeżeń.
Dlaczego oszuści proszą o drobną opłatę, np. 4,99 zł za przesyłkę nagrody?
Drobna kwota pełni dwie funkcje. Po pierwsze, uśpi czujność ofiary – kwota 4,99 zł wydaje się tak niska, że nikt nie podejrzewa próby poważnego oszustwa. Po drugie, celem przestępców nie jest wyłudzenie tej konkretnej kwoty, ale pozyskanie pełnych danych karty płatniczej (numer, data ważności, CVV) oraz zgody na autoryzację. Po uzyskaniu tych danych oszuści obciążają kartę na znacznie wyższe kwoty lub zapisują ją do ukrytych, bardzo drogich subskrypcji zagranicznych.
Podsumowanie i wsparcie eksperckie
Oszustwa wykorzystujące motyw wygasających punktów lojalnościowych to stale rozwijające się zagrożenie, które żeruje na pośpiechu, rutynie i zaufaniu do znanych marek. Kluczem do pełnego bezpieczeństwa cyfrowego jest zasada ograniczonego zaufania do wszelkich wiadomości tekstowych zawierających odnośniki internetowe. Pamiętaj, że żaden rzetelny program lojalnościowy nie wymaga podawania danych karty płatniczej w celu przekazania nagrody rzeczowej.
Jeśli chcesz zadbać o cyberbezpieczeństwo w swojej firmie, przeprowadzić audyt podatności lub przeszkolić pracowników z zakresu rozpoznawania ataków inżynierii społecznej, odwiedź naszą stronę internetową Nexus Group i skonsultuj się z naszymi ekspertami. Skontaktuj się z nami telefonicznie pod numerem +48 88 12 13 206, aby uzyskać profesjonalne wsparcie w dziedzinie ochrony informacji oraz audytów bezpieczeństwa IT.
