Rynki finansowe uwielbiają nowe regulacje, ale cyberprzestępcy uwielbiają je jeszcze bardziej, traktując każdy nowy obowiązek prawny jako idealny pretekst do wyłudzania oszczędności życia. Wdrożenie zasad Travel Rule w sektorze aktywów cyfrowych stało się w ostatnich miesiącach jednym z najpopularniejszych motywów przewodnich zaawansowanych kampanii phishingowych. Zamiast tradycyjnych straszaków o zablokowanym koncie bankowym, oszuści przesyłają dziś przerażająco przekonujące maile oraz wiadomości SMS z żądaniem pilnej weryfikacji odbiorcy przelewu lub weryfikacji źródła pochodzenia funduszy. Jak oddzielić autentyczne procedury kontrolne giełd od niebezpiecznych zasadzek, które kończą się wyczyszczeniem portfela do zera?
Spis treści:
- Czym naprawdę jest Travel Rule i dlaczego wprowadzono nowe wymogi?
- Geneza Travel Rule i dyrektywy unijne TFR
- Jak działa legalna weryfikacja danych nadawcy i odbiorcy?
- Travel Rule jako idealna pożywka dla cyberprzestępców
- Anatomia oszustwa: Wiadomości SMS, e-mail i komunikatory
- Wyłudzenie podpisu portfela (Drainery) vs. tradycyjne wyłudzenie haseł
- Tabela porównawcza: Prawdziwa weryfikacja a phishing
- Jak odróżnić oficjalny komunikat giełdy od pułapki oszustów?
- Żądanie weryfikacji danych – checklista bezpieczeństwa
- Co zrobić, gdy kliknąłeś w podejrzany link lub podpisałeś transakcję?
- Często zadawane pytania (FAQ)
Czym naprawdę jest Travel Rule i dlaczego wprowadzono nowe wymogi?
Pojęcie Travel Rule wywodzi się bezpośrednio z tradycyjnego sektora bankowego, gdzie od dziesięcioleci funkcjonują mechanizmy wymuszające dołączanie szczegółowych danych osobowych do przesyłanych przelewów telegraficznych czy międzybankowych. Grupa Specjalna ds. Przeciwdziałania Praniu Pieniędzy (FATF) uznała, że analogiczny standard powinien objąć sektor aktywów wirtualnych. Rekomendacja numer 16 zakłada, że dostawcy usług w zakresie aktywów cyfrowych (tzw. VASP – Virtual Asset Service Providers), do których zaliczamy giełdy, kantory oraz licencjonowanych dostawców portfeli, muszą zbierać i przekazywać sobie nawzajem dane na temat nadawców oraz odbiorców transakcji cyfrowych.
Głównym celem wprowadzenia tych zasad jest uszczelnienie systemu finansowego, przeciwdziałanie finansowaniu terroryzmu oraz utrudnienie procederu prania brudnych pieniędzy przy użyciu aktywów cyfrowych. W praktyce oznacza to brak anonimowości przy transferach wykraczających poza określone progi kwotowe lub realizowanych pomiędzy instytucjami regulowanymi. Zrozumienie, czym jest ten obowiązek prawny, pozwala inwestorom lepiej odnaleźć się w gąszczu nowych formularzy i komunikatów wysyłanych przez platformy handlowe.
Dla osób, które inwestują w kryptowaluty, wprowadzenie regulacji oznacza koniec epoki całkowicie bezkonfliktowych, natychmiastowych wypłat z giełd bez jakichkolwiek pytań pomocniczych. Obecnie każda transakcja może zostać wstrzymana do momentu, aż instytucja finansowa upewni się, do kogo trafiają środki i czy portfel docelowy należy do osoby prywatnej, czy do podmiotu trzeciego.
Geneza Travel Rule i dyrektywy unijne TFR
W Unii Europejskiej zasady FATF przybrały wyjątkowo rygorystyczną formę w postaci rozporządzenia Transfer of Funds Regulation (TFR), stanowiącego element większego pakietu regulacyjnego MiCA (Markets in Crypto-Assets). Podczas gdy w niektórych jurysdykcjach pozaeuropejskich obowiązuje tzw. próg kwotowy (np. 1000 USD lub 1000 EUR), od którego analiza danych jest obowiązkowa, unijne przepisy TFR zniosły jakikolwiek minimalny limit dla transferów pomiędzy giełdami. Oznacza to, że nawet przesyłając równowartość kilkunastu euro z jednej licencjonowanej giełdy na drugą, platformy te muszą wymienić między sobą dane identyfikacyjne użytkowników.
Giełdy kryptowalutowe nie wymieniają tych danych publicznie na blockchainie, gdyż naruszyłoby to przepisy o ochronie danych osobowych (RODO). Zamiast tego korzystają ze specjalistycznych, szyfrowanych protokołów komunikacyjnych (takich jak Notabene, TRP czy Sygna), działających poza publicznym łańcuchem bloków. Użytkownik końcowy widzi jedynie efekt w postaci poproszenia go o wypełnienie formularza deklaracyjnego wewnątrz panelu klienta.
Jak działa legalna weryfikacja danych nadawcy i odbiorcy?
Kiedy realizujesz wypłatę ze zintegrowanej z Travel Rule platformy handlowej, system poprosi Cię o podanie podstawowych informacji na temat adresata przelewu. Procedura ta różni się w zależności od tego, czy przesyłasz aktywa na swoje własne konto na innej giełdzie, czy na prywatny portfel sprzętowy (tzw. unhosted wallet lub self-custody wallet).
W przypadku przelewu na konto na innej giełdzie, podajesz nazwę platformy odbiorczej oraz imię i nazwisko jej właściciela. Giełdy kontaktują się ze sobą automatycznie poprzez bezpieczne kanały, sprawdzając zbieżność danych. Jeżeli przesyłasz środki na własny portfel prywatny (np. Ledger, Trezor czy MetaMask), giełda może poprosić Cię o potwierdzenie prawa własności do tego adresu. Służy do tego prosty test podpisania wiadomości cyfrowej (mikrotransakcja lub wygenerowanie podpisu kryptograficznego w bezpiecznym środowisku) bądź zadeklarowanie w oknie aplikacji, że dany adres należy do Ciebie.
Kluczowym elementem bezpiecznej weryfikacji jest fakt, że oficjalne procedury weryfikacyjne Travel Rule odbywają się ZAWSZE po zalogowaniu do oficjalnego panelu klienta na stronie giełdy lub w jej aplikacji mobilnej. Żadna instytucja nie wymaga logowania przez zewnętrzne strony przesyłane w linkach mailowych.
Travel Rule jako idealna pożywka dla cyberprzestępców
Innowacje regulacyjne to wymarzony grunt dla psychotechnik stosowanych przez hakerów. Im bardziej skomplikowane i nowe są przepisy, tym łatwiej wywołać u użytkownika stan niepewności oraz lęku przed utratą dostępu do własnych oszczędności. Przestępcy doskonale zdają sobie sprawę, że większość posiadaczy aktywów cyfrowych słyszała o wprowadzeniu Travel Rule, lecz nie zna technicznych niuansów tych przepisów. Tworzy to idealne warunki do przeprowadzenia ataków socjotechnicznych.
Mechanizm manipulacyjny jest prosty: wywołać presję czasu. Wiadomość od oszustów niemal zawsze straszy natychmiastowym zamrożeniem środków, nałożeniem kary finansowej lub bezpowrotnym przepadkiem transakcji, jeśli weryfikacja odbiorcy nie zostanie przeprowadzona w ciągu kilkunastu minut. Stres wyłącza krytyczne myślenie, a nieświadoma ofiara klika w dostarczony odnośnik.
Osoby trzymające swoje oszczędności i operujące na aktywach takich jak kryptowaluty powinny zachować szczególną czujność, ponieważ techniki wyłudzeń ewoluowały od prostych kopii stron internetowych do zaawansowanych aplikacji interaktywnych.
Anatomia oszustwa: Wiadomości SMS, e-mail i komunikatory
Kampanie wyłudzające dane powiązane z wymogami Travel Rule wykorzystują wielokanałowe podejście. Najpopularniejszym wektorem ataku są wiadomości SMS (smishing) z nadpisem imitującym znaną giełdę (np. Binance, KuCoin, Coinbase, OKX) oraz wiadomości e-mail z precyzyjnie przygotowanymi nagłówkami wizualnymi.
Typowy scenariusz wygląda następująco: otrzymujesz powiadomienie o treści: „Twoja nadchodząca transakcja o wartości 1.45 BTC została wstrzymana z powodu wymogów dyrektywy TFR/Travel Rule. Weryfikacja odbiorcy jest wymagana, aby zapobiec blokadzie konta. Kliknij link, aby potwierdzić tożsamość.”
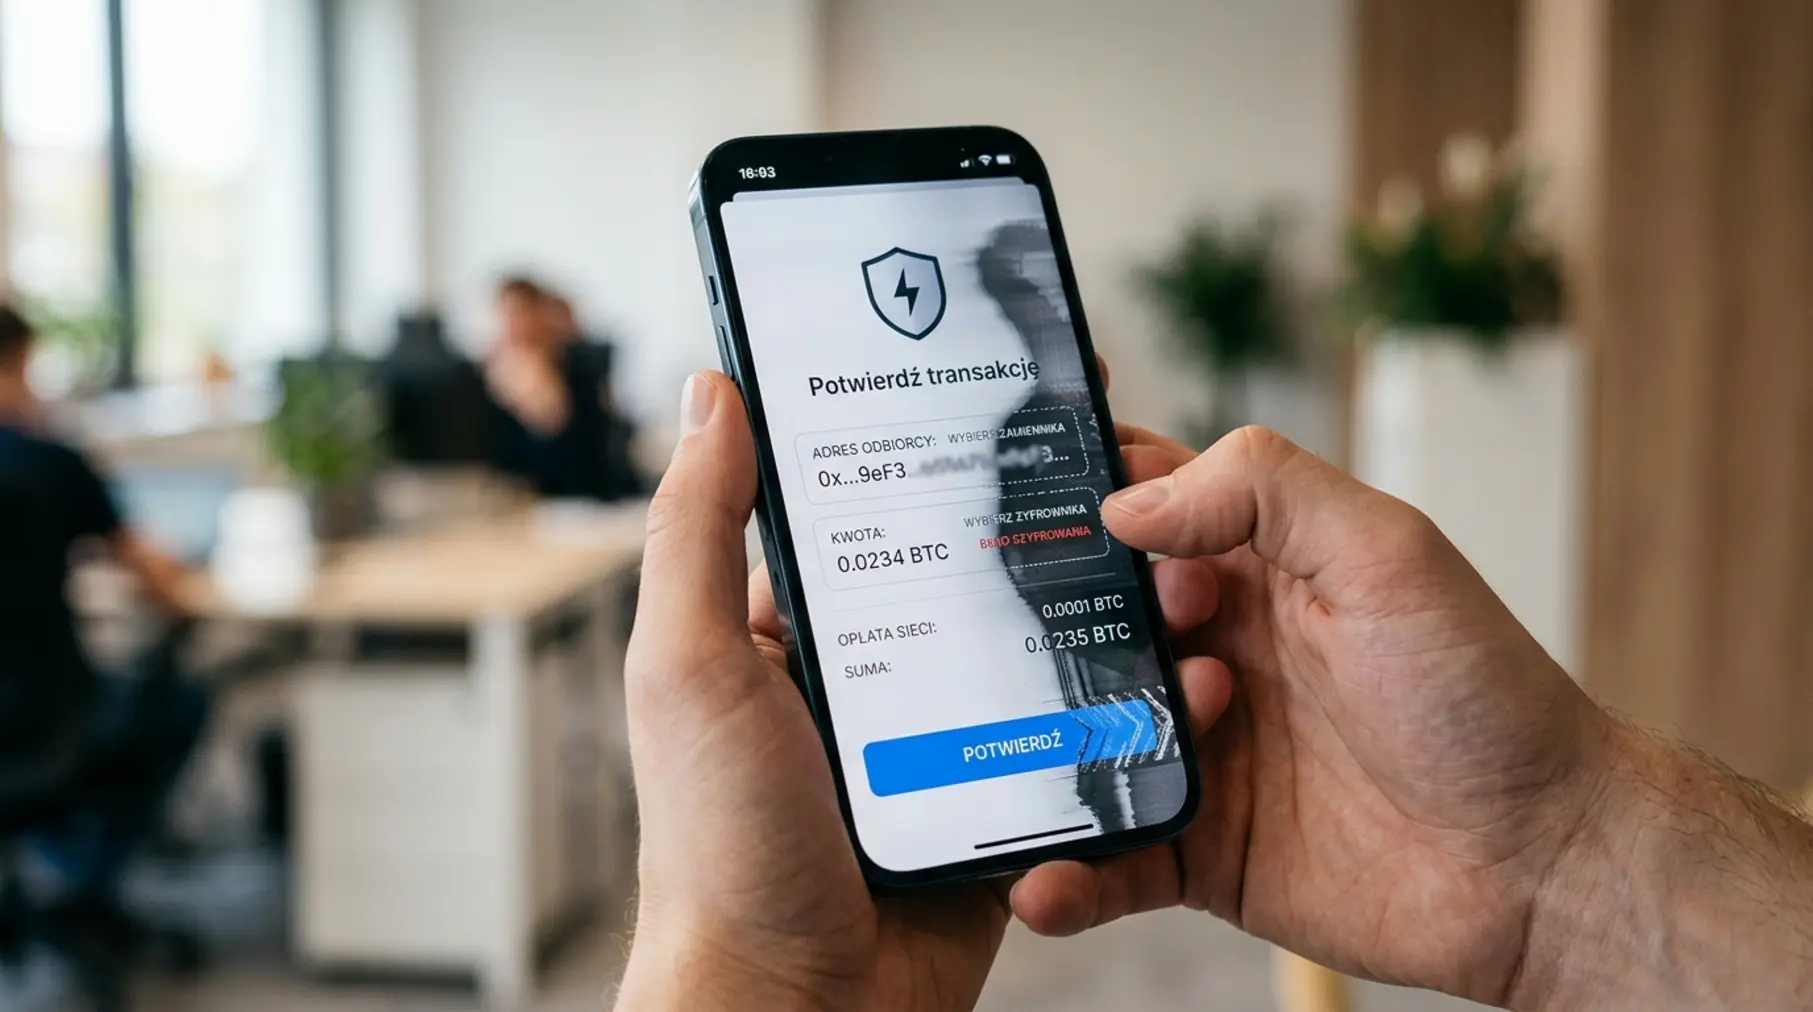
Link prowadzi do fałszywej witryny, która jest niemal idealną kopią panelu logowania giełdy lub specjalnie przygotowanym portalem weryfikacyjnym. Strona wymaga podania danych logowania, kodu 2FA, a w bardziej agresywnych wariantach – połączenia portfela przeglądarkowego i podpisania zlecenia weryfikacyjnego.
Wyłudzenie podpisu portfela (Drainery) vs. tradycyjne wyłudzenie haseł
Ewolucja phishingu doprowadziła do powstania narzędzi zwanymi drainerami portfeli (wallet drainers). Dawniej oszustwo kończyło się na przejęciu loginu, hasła i ewentualnie jednorazowego kodu SMS/Google Authenticator. Dziś przestępcy idą krok dalej, celując bezpośrednio w portfele self-custody poprzez zmanipulowane interakcje ze smart kontraktami.
W przypadku wyłudzenia haseł przestępca próbuje jak najszybciej zalogować się na konto na prawdziwej giełdzie i zlecić wypłatę na swój adres. Jeśli masz włączone zabezpieczenia kluczami WebAuthn/YubiKey, ten atak często kończy się niepowodzeniem. Jednak w przypadku ataków typu drainer na portfele Web3 (MetaMask, Trust Wallet, Rabby), oszuści nakłaniają Cię do podpisania cyfrowej transakcji pod pretekstem potwierdzenia własności adresu dla celów Travel Rule.
Pamiętaj: Prawdziwa procedura weryfikacji Travel Rule NIGDY nie wymaga od Ciebie podpisywania transakcji typu SetApprovalForAll, Permit, Permit2 lub przekazywania uprawnień do nielimitowanego dysponowania Twoimi tokenami w sieciach DeFi.
Gdy klikniesz przycisk „Weryfikuj portfel” na fałszywej stronie, pojawia się okienko rozszerzenia portfela. Wygląda ono niepozornie, jednak w rzeczywistości podsuwa do podpisu zgodę na transfer wszystkich Twoich tokenów (np. USDT, USDC, ETH) na adres hakera. Wystarczy jeden klik, by w kilka sekund stracić cały majątek zgromadzony na danym adresie.
Tabela porównawcza: Prawdziwa weryfikacja a phishing
Aby ułatwić szybką ocenę sytuacji i uniknąć tragicznych w skutkach błędów, przygotowaliśmy zestawienie kluczowych różnic pomiędzy oryginalnym procesem zgodności z przepisami a fałszywą próbą wyłudzenia danych.
| Cecha analizowana | Legalna weryfikacja Travel Rule | Phishing / Oszustwo Travel Rule |
|---|---|---|
| Miejsce przeprowadzania procedury | Oficjalna aplikacja mobilna giełdy lub panel klienta po wpisaniu adresu z zakładek. | Zewnętrzny link przesłany w e-mailu, SMS-ie lub wiadomości na komunikatorze. |
| Wymagane dane od użytkownika | Deklaracja tekstowa (imię, nazwisko odbiorcy, nazwa giełdy) lub bezpieczny test podpisu bez przekazywania uprawnień. | Wpisanie frazy seed (12/24 słowa), podpisanie zgody na wydatkowanie tokenów (Approval) lub podanie pełnych danych logowania. |
| Presja czasu i ton komunikacji | Informacyjny, stonowany, jasne instrukcje bez groźby natychmiastowego przepadku środków w 15 minut. | Agresywny, straszący blokadą środków, sprawą sądową lub bezpowrotną utratą przelewu. |
| Adres URL witryny | Oficjalna domena giełdy ze zweryfikowanym certyfikatem i poprawną strukturą (np. binance.com). | Domeny wyłudzające z literówkami, dodatkowymi słowami (np. binance-verify-travelrule.com). |
| Mechanizm weryfikacji portfela Web3 | Prosta deklaracja lub mikro-transakcja zwrotna. Nigdy nie wymaga udzielania uprawnień do konta. | Żądanie podpisania funkcji Smart Kontraktu: ETH_SIGN, Permit2, SetApprovalForAll. |
Jak odróżnić oficjalny komunikat giełdy od pułapki oszustów?
Zachowanie spokoju i opanowania to najważniejsza zasada w cyberbezpieczeństwie. Gdy otrzymasz powiadomienie o konieczności zweryfikowania transakcji lub dostarczenia dodatkowych dokumentów w ramach Travel Rule, pierwszą zasadą jest całkowite zignorowanie odnośników umieszczonych w treści wiadomości.
Rzetelne platformy finansowe projektują swoje systemy w taki sposób, aby użytkownik zawsze mógł zrealizować wymagane procedury po samodzielnym zalogowaniu się na konto. Jeżeli dana transakcja rzeczywiście wymaga uzupełnienia danych o odbiorcy, odpowiednia informacja lub banner ostrzegawczy pojawi się automatycznie w zakładce historii transakcji lub w centrum powiadomień po zalogowaniu na oficjalnej stronie giełdy.
Warto również przeanalizować nagłówki mailowe i domenę, z której nadesłano wiadomość, pamiętając jednak, że pole nadawcy e-mail (spoofing) można łatwo sfałszować. Dlatego sam fakt, że wiadomość rzekomo pochodzi z oficjalnego adresu, nie daje stuprocentowej gwarancji autentyczności.
Żądanie weryfikacji danych – checklista bezpieczeństwa
Zanim podejmiesz jakiekolwiek działania, przejdź przez poniższą listę kontrolną. Pozwoli Ci ona błyskawicznie ocenić poziom ryzyka i uchroni Twoje oszczędności przed kradzieżą.
- Czy wiadomość zawiera bezpośredni link do logowania? Jeśli tak, potraktuj ją jako wysoce podejrzaną. Zawsze wchodź na giełdę poprzez własne zakładki w przeglądarce.
- Czy system prosi Cię o podanie frazy odzyskiwania (seed phrase)? Prawdziwy mechanizm Travel Rule NIGDY nie wymaga znajomości Twoich tajnych haseł ani fraz słownych. Każde żądanie podania seeda to w 100% próba oszustwa.
- Czy na Twoim koncie po ręcznym zalogowaniu widnieje status wstrzymanej transakcji? Jeśli po otwarciu oficjalnej aplikacji nie ma żadnych komunikatów o braku weryfikacji, odebrana wiadomość była phishingiem.
- Czy treść pop-upa w portfelu Web3 zgadza się z wykonywaną czynnością? Zwróć uwagę na interfejs portfela. Jeśli przyciskiem weryfikującym aktywujesz funkcję udzielenia zgody na dysponowanie tokenami (Approve), natychmiast odrzuć transakcję.
- Czy strona korzysta ze skracaczy linków lub dziwnych domen? Unikaj domien z końcówkami takimi jak .app-verify, .com-security, .net-rule itp.
Co zrobić, gdy kliknąłeś w podejrzany link lub podpisałeś transakcję?
Szybkość reakcji ma kluczowe znaczenie w sytuacjach kryzysowych. Jeśli popełniłeś błąd i wprowadziłeś dane na nieznanej stronie lub podpisałeś zmanipulowany kontrakt, natychmiast wdrożyj procedury ratunkowe.
W przypadku podania danych logowania do giełdy: niezwłocznie zaloguj się z bezpiecznego urządzenia, zmień hasło, zresetuj klucze API i utwórz nowe sesje. Skorzystaj z opcji „Wyloguj ze wszystkich urządzeń” oraz skontaktuj się z oficjalnym supportem, prosząc o czasowe zamrożenie możliwości wypłat na koncie.
W przypadku podpisania zmanipulowanego smart kontraktu na portfelu self-custody (np. MetaMask): Twoje środki znajdujące się w danej sieci są w bezpośrednim niebezpieczeństwie. Musisz jak najszybciej odwołać udzielone uprawnienia za pomocą zaufanych narzędzi takich jak Revoke.cash lub Etherscan Token Approval Checker. Jeżeli na portfelu nadal znajdują się aktywa, których przestępca jeszcze nie zdążył przetransferować (np. brakło mu środków na opłatę gas), niezwłocznie prześlij je na zupełnie nowy, bezpieczny portfel sprzętowy.
Zrozumienie technicznych uwarunkowań rynku, na którym funkcjonują kryptowaluty, stanowi najlepszą tarczę ochronną przed atakami socjotechnicznymi.
Często zadawane pytania (FAQ)
Czy giełda ma prawo żądać ode mnie dokumentów i danych odbiorcy z racji Travel Rule?
Tak, licencjonowane podmioty działające na terenie Unii Europejskiej oraz w wielu innych jurysdykcjach mają prawny obowiązek gromadzenia danych identyfikacyjnych przy transakcjach. Brak podania wymaganych informacji może skutkować wstrzymaniem realizacji wypłaty, a w skrajnych przypadkach – wypowiedzeniem umowy o świadczenie usług i zablokowaniem konta do czasu wyjaśnienia sprawy przez dział zgodności (Compliance).
Czy zwykły portfel prywatny (np. MetaMask, Ledger) muszę weryfikować w ramach Travel Rule?
Samo posiadanie i używanie prywatnego portfela nie podlega pod przepisy Travel Rule, ponieważ regulacje te dotyczą wyłącznie instytucji pośredniczących (VASP). Jednak w momencie, gdy zlecasz wypłatę z giełdy na swój prywatny portfel, giełda może poprosić Cię o oświadczenie, że jesteś jedynym właścicielem tego adresu, lub o przeprowadzenie prostej weryfikacji własności portfela (tzw. ownership verification).
Co się stanie, jeśli zignoruję prośbę o weryfikację odbiorcy na legalnej giełdzie?
Jeśli ignorujesz oficjalny komunikat znajdujący się wewnątrz panelu giełdy, wypłata środków nie zostanie zrealizowana. Aktywa pozostaną zamrożone na koncie giełdowym w stanie zawieszenia do momentu uzupełnienia brakujących deklaracji. Pamiętaj jednak, że ignorowanie fałszywych e-maili i SMS-ów phishingowych jest w pełni bezpieczne i zalecane.
Jak rozpoznać, że podana strona weryfikacyjna to tzw. drainer portfela?
Drainery charakteryzują się tym, że wymuszają interakcję z portfelem rozszerzeniowym. Podczas prośby o podpis transakcji w portfelu (np. MetaMask) nie widzisz zwykłego komunikatu tekstowego, lecz żądanie zatwierdzenia funkcji takich jak Approve, SetApprovalForAll, Permit lub wywołanie nieczytelnego ciągu znaków. Legalna weryfikacja danych osobowych nigdy nie wymaga wykonywania jakichkolwiek zatwierdzeń budżetowych dla smart kontraktów.
Edukacja oraz zachowanie należytej ostrożności to kluczowe filary bezpiecznego poruszania się w świecie nowoczesnych finansów cyfrowych. Wszelkie weryfikacje tożsamości i sprawozdawczość prawna powinny odbywać się wyłącznie w kontrolowanych, oficjalnych środowiskach aplikacji. Jeżeli masz wątpliwości co do autentyczności wiadomości otrzymanej z giełdy lub potrzebujesz wsparcia doradczego, zapraszamy do odwiedzenia naszej strony https://nexus-group.pl/ oraz do bezpośredniego kontaktu telefonicznego pod numerem +48 88 12 13 206.
